
一种基于物联网安全的新型4G路由器实现方法与流程
本发明涉及网络通信,尤其涉及一种基于物联网安全的新型4g路由器实现方法。
背景技术:
1、随着物联网工业终端设备的规模化部署,传统4g路由器架构在硬件成本控制与低功耗设计方面面临着严峻的工程挑战。现有的“4g通信模组+专用路由芯片”双芯片架构,虽然利用路由芯片实现了网络地址转换(nat)与防火墙等复杂功能,但需要额外采购专用路由系统级芯片及配套存储器件。这种基于双芯片协同工作的设计方法忽略了物联网边缘场景对极简硬件架构与低功耗运行的核心诉求,导致整机物料清单成本显著增加且平均功耗居高不下。此外,基于4g模组内置轻量级协议栈的简化方案通常受限于模组资源与接口类型,导致在不额外增加微控制单元的情况下难以完整实现动态主机配置协议服务与web远程管理功能,从而限制了路由器在工业现场供网场景中的适配性与易用性。
2、因此,如何提供一种基于物联网安全的新型4g路由器实现方法是本领域技术人员亟需解决的问题。
技术实现思路
1、本发明提出了一种基于物联网安全的新型4g路由器实现方法,通过初始化串行通信链路与物理层设备映射关系,结合硬件地址标识加载设备访问控制列表。提取通信模组硬件指纹与注册模板构建网格矩阵,执行逆向路径追踪与纠错重构得到重构硬件标识符,利用位统计特征计算动态混淆向量派生根密钥种子,结合汉明重量分段移位与系统启动时间戳拼接进行非线性代数置换,输出身份认证令牌。基于身份认证令牌构建信任环境并利用信道干扰水平驱动网络注册,配置多缓冲环形队列与直接存储器访问总线权重。依据网络侧地址生成地址映射表项,集成链路层过滤策略,通过缓冲区指针执行数据搬运与指令校验,依据指令类型进行地址映射转发或提取应用层加密数据流。基于网络侧地址建立安全传输通道,加载指令功能映射表对应用层加密数据流进行解密与格式标准化转换,调用协议栈接口句柄修改系统参数或触发远程固件更新。本发明克服了传统4g路由器依赖独立路由芯片导致成本高、功耗大以及缺乏底层硬件指纹安全认证的局限,实现了在无独立路由芯片架构下提供低成本、低功耗且具备高安全性与完整路由管理功能的物联网终端接入方案。
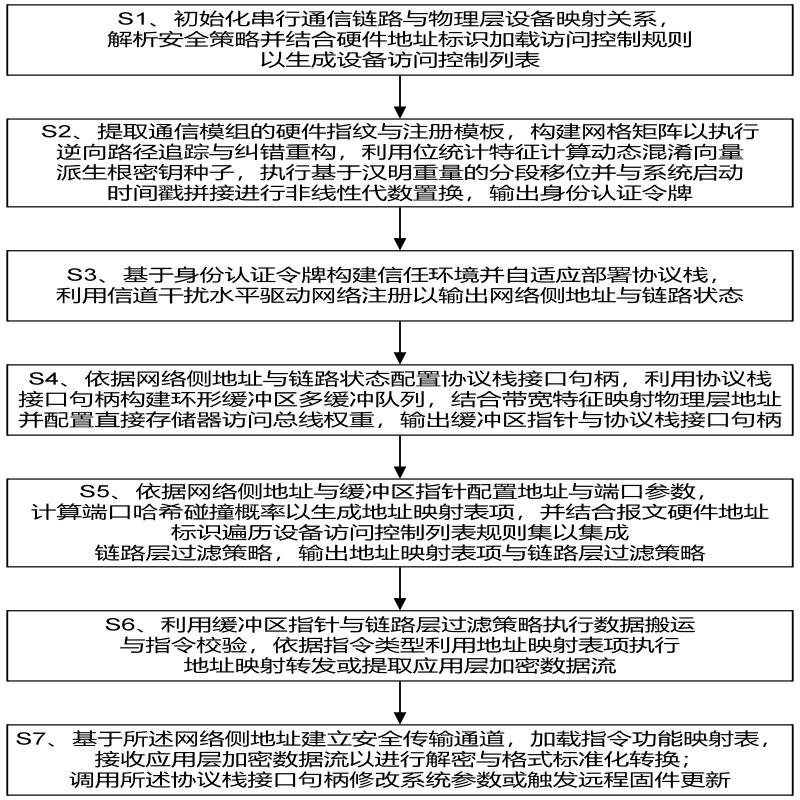
2、根据本发明实施例的一种基于物联网安全的新型4g路由器实现方法,具体包括:
3、s1、初始化串行通信链路与物理层设备映射关系,解析安全策略并结合硬件地址标识加载访问控制规则以生成设备访问控制列表;
4、s2、提取通信模组的硬件指纹与注册模板,构建网格矩阵以执行逆向路径追踪与纠错重构,利用位统计特征计算动态混淆向量派生根密钥种子,执行基于汉明重量的分段移位并与系统启动时间戳拼接进行非线性代数置换,输出身份认证令牌;
5、s3、基于身份认证令牌构建信任环境并自适应部署协议栈,利用信道干扰水平驱动网络注册以输出网络侧地址与链路状态;
6、s4、依据网络侧地址与链路状态配置协议栈接口句柄,利用协议栈接口句柄构建环形缓冲区多缓冲队列,结合带宽特征映射物理层地址并配置直接存储器访问总线权重,输出缓冲区指针与协议栈接口句柄;
7、s5、依据网络侧地址与缓冲区指针配置地址与端口参数,计算端口哈希碰撞概率以生成地址映射表项,并结合报文硬件地址标识遍历设备访问控制列表规则集以集成链路层过滤策略,输出地址映射表项与链路层过滤策略;
8、s6、利用缓冲区指针与链路层过滤策略执行数据搬运与指令校验,依据指令类型利用地址映射表项执行地址映射转发或提取应用层加密数据流;
9、s7、基于所述网络侧地址建立安全传输通道,加载指令功能映射表,接收应用层加密数据流以进行解密与格式标准化转换;调用所述协议栈接口句柄修改系统参数或触发远程固件更新。
10、可选的,所述s1具体包括:
11、s11、基于系统时钟源频率与串行通信接口的目标传输速率,计算时钟分频系数与总线时序参数,利用时钟分频系数与总线时序参数配置通用输入输出引脚复用状态与中断触发模式,输出串行接口总线配置参数集;
12、s12、利用串行接口总线配置参数集向以太网物理层芯片发送复位指令序列,读取以太网物理层芯片的物理层标识寄存器数值并执行兼容性校验,若兼容性校验通过则读取媒体访问控制地址寄存器数值,输出硬件地址标识;
13、s13、读取本地存储区域的原始访问控制规则数据,基于硬件地址标识对原始访问控制规则数据执行地址域解析与重复性剔除,将解析后的访问控制规则数据映射为内存中的硬件过滤索引表,输出设备访问控制列表。
14、可选的,所述s2具体包括:
15、s21、读取通信模组的不可变硬件标识符与非易失性存储器中的注册模板序列,将所述不可变硬件标识符与所述注册模板序列组合生成待比对序列数据,基于所述待比对序列数据构建得分矩阵与路径方向矩阵,执行逆向路径追踪与纠错重构得到重构后的硬件标识符;
16、s22、统计重构后的硬件标识符的二进制位置位频率分布得到位特征分布值,利用位特征分布值计算随机抖动参数,基于随机抖动参数生成动态混淆向量,将重构后的硬件标识符与动态混淆向量执行按位异或运算,输出根密钥种子;
17、s23、基于所述根密钥种子,将根密钥种子分割为高位数据段与低位数据段,计算高位数据段的汉明重量作为循环移位步长,利用循环移位步长对低位数据段执行循环左移运算得到移位数据段;
18、s24、将高位数据段与移位数据段执行按位异或运算得到初始摘要序列,将初始摘要序列与系统启动时间戳执行二进制拼接得到拼接数据流,对拼接数据流执行非线性代数置换与位反转变换,输出身份认证令牌。
19、可选的,所述逆向路径追踪与纠错重构具体包括:
20、读取通信模组的不可变硬件标识符与非易失性存储器中的注册模板序列,输出待比对序列数据、所述不可变硬件标识符与所述注册模板序列;
21、基于所述待比对序列数据构建二维索引网格,遍历网格节点检测当前位对的二进制一致性状态;
22、若状态为一致则累加相似度增益,若状态为不一致则累加差异性损耗,结合上一行节点或上一列节点的传播得分更新当前节点的网格得分,并记录当前节点的上一节点索引位置,输出得分矩阵与路径方向矩阵;
23、基于所述得分矩阵,遍历所有网格节点的数值搜索全局最大值,将所述全局最大值所在的网格坐标记录为回溯起点坐标,输出回溯起点坐标;
24、初始化当前节点坐标为所述回溯起点坐标,基于所述回溯起点坐标与所述路径方向矩阵,执行迭代式逆向坐标检索以获取当前节点的父节点坐标,计算所述当前节点坐标与所述父节点坐标的二维坐标差值向量,基于所述二维坐标差值向量的数值特征判定路径偏移方向,输出包含路径偏移方向序列的回溯路径结构;
25、基于所述回溯路径结构、所述注册模板序列与所述不可变硬件标识符,动态初始化重构队列并依据回溯顺序遍历所述回溯路径结构;
26、若当前路径偏移方向为对角线方向则将所述不可变硬件标识符的对应位写入所述重构队列,若当前路径偏移方向为水平方向或垂直方向则基于序列对齐逻辑对所述重构队列执行空位插入或位数据补偿,输出重构后的硬件标识符。
27、可选的,所述迭代式逆向坐标检索具体包括:
28、基于所述回溯起点坐标与所述路径方向矩阵,初始化当前节点坐标,检索所述路径方向矩阵中与所述当前节点坐标对应的存储单元以获取回溯方向向量,输出所述当前节点坐标与所述回溯方向向量;
29、基于所述回溯方向向量,解析所述回溯方向向量包含的行索引偏移量与列索引偏移量,基于所述行索引偏移量与所述列索引偏移量对所述当前节点坐标执行坐标减法运算,计算父节点坐标,输出所述父节点坐标;
30、基于所述父节点坐标,验证所述父节点坐标是否处于矩阵索引边界范围之内,若所述父节点坐标处于所述矩阵索引边界范围之内则将所述父节点坐标更新为更新后的当前节点坐标,输出所述更新后的当前节点坐标以继续迭代检索,若所述父节点坐标超出所述矩阵索引边界范围则输出回溯路径结构。
31、可选的,所述s3具体包括:
32、s31、解析身份认证令牌以提取安全环境初始化向量,基于安全环境初始化向量计算内存保护单元的访问控制位掩码,利用访问控制位掩码配置实时操作系统的内存分区边界,将轻量级网络协议栈加载至内存分区边界限定的安全区域,输出信任环境上下文;
33、s32、基于所述信任环境上下文,读取轻量级网络协议栈的资源需求特征矩阵与系统剩余可用资源集,计算资源需求特征矩阵与系统剩余可用资源集的资源匹配指数,基于资源匹配指数执行加权映射计算得到实际缓冲区分配值,利用实际缓冲区分配值初始化网络协议栈实例;
34、s33、采集蜂窝网络的射频信号强度样本序列,计算射频信号强度样本序列的滑动平均波动值与方差,基于滑动平均波动值与方差量化信道干扰水平;
35、s34、读取非易失性存储器中的历史干扰基值,计算信道干扰水平与历史干扰基值的干扰偏差量,基于干扰偏差量执行概率映射函数计算得到链路可用概率,响应于链路可用概率满足网络接入条件发起网络注册请求,解析注册确认报文获取网络侧地址,输出网络侧地址与链路状态。
36、可选的,所述s4具体包括:
37、s41、基于网络侧地址与链路状态,计算协议栈接口的峰值带宽占用率,基于峰值带宽占用率反推串行接口的最小时钟分频系数,利用最小时钟分频系数配置串行接口控制器的流控阈值,输出协议栈接口句柄与峰值带宽占用率;
38、s42、基于所述协议栈接口句柄,读取系统内存堆的碎片化指数,计算消除内存拷贝开销的环形缓冲区最佳深度,基于环形缓冲区最佳深度申请连续物理内存并初始化链表指针,输出多缓冲队列基地址;
39、s43、基于所述多缓冲队列基地址与所述峰值带宽占用率,映射物理层芯片的接收先进先出队列地址,利用所述峰值带宽占用率计算直接存储器访问控制器的总线仲裁权重,基于所述总线仲裁权重配置直接存储器访问通道寄存器并生成缓冲区空满状态中断向量,输出所述缓冲区指针。
40、可选的,所述s5具体包括:
41、s51、基于网络侧地址与缓冲区指针,解析子网掩码参数与缓冲区内存容量,计算地址池的碎片化分布指数,基于所述碎片化分布指数计算自适应租约生命周期,解析接入设备请求报文的源端口特征,生成内部网络地址端口,分配内部网络地址,提取报文中的报文硬件地址标识;
42、s52、基于所述内部网络地址、所述报文硬件地址标识、所述网络侧地址、所述内部网络地址端口与所述自适应租约生命周期,计算网络地址转换的端口哈希碰撞概率;
43、s53、基于所述端口哈希碰撞概率选取目标网络侧端口,组装所述内部网络地址端口与所述目标网络侧端口的映射元组,计算所述映射元组的索引散列值,输出地址映射表项;
44、s54、基于所述报文硬件地址标识与所述地址映射表项,遍历设备访问控制列表的规则集,计算所述规则集与所述报文硬件地址标识的逻辑匹配度,将所述逻辑匹配度映射为链路层硬件过滤器的掩码位,配置物理层的接收帧过滤逻辑,输出所述地址映射表项与链路层过滤策略。
45、可选的,所述s6具体包括:
46、s61、基于所述缓冲区指针与所述链路层过滤策略,解析环形缓冲区的读写索引差值,基于所述读写索引差值计算环形缓冲区的有效报文长度,基于所述有效报文长度读取直接存储器访问通道的内存数据,去除以太网帧头部填充位,输出原始远程管理指令;
47、s62、基于所述原始远程管理指令与所述身份认证令牌,提取报文负载序列与携带的签名摘要值,利用所述身份认证令牌对所述报文负载序列执行哈希消息认证码计算,生成实时校验指纹,计算所述实时校验指纹与所述签名摘要值的汉明距离,基于所述汉明距离判定认证结果,输出校验通过的指令数据包;
48、s63、基于所述校验通过的指令数据包判断指令类型;若所述指令类型为普通数据流,则依据所述地址映射表项计算校验和差分补偿值并执行源地址修改与转发,输出待转发的目标数据包;若所述指令类型为远程管理指令,则剥离网络层封装头,提取应用层负载数据,输出应用层加密数据流。
49、可选的,所述s7具体包括:
50、s71、基于所述网络侧地址初始化网络监听套接字,加载指令功能映射表,解析客户端连接报文提取客户端随机数,结合所述身份认证令牌计算会话主密钥,基于所述会话主密钥协商加密算法参数,构建安全传输通道,输出安全会话上下文、指令功能映射表与协议栈接口句柄;
51、s72、基于所述安全会话上下文与所述指令功能映射表,接收所述应用层加密数据流并对所述应用层加密数据流进行解密,提取指令标识与参数体,计算所述参数体的循环冗余校验值,输出所述循环冗余校验值、所述指令标识、所述参数体与协议栈接口句柄;
52、s73、基于所述循环冗余校验值过滤无效数据,基于所述指令标识检索所述指令功能映射表,解析所述参数体的数据类型,基于所述数据类型执行数据格式标准化转换,输出标准化控制指令与协议栈接口句柄;
53、s74、基于所述标准化控制指令与所述协议栈接口句柄提取指令标识,若所述指令标识为参数配置,则提取所述标准化控制指令中的配置参数,计算所述配置参数的内存地址偏移量,调用所述协议栈接口句柄将所述配置参数写入所述内存地址偏移量对应的寄存器;
54、s75、基于所述标准化控制指令与所述协议栈接口句柄提取指令标识,若所述指令标识为固件更新,则提取所述标准化控制指令中的固件包,解析所述固件包的版本向量,计算所述固件包的固件分片校验和,输出所述版本向量、所述固件分片校验和与所述协议栈接口句柄;
55、s76、基于所述版本向量、所述固件分片校验和与所述协议栈接口句柄执行版本兼容性校验,基于所述固件分片校验和执行固件完整性校验,响应于所述版本兼容性校验与所述固件完整性校验均通过,调用所述协议栈接口句柄引导系统重载固件,输出操作执行状态。
56、本发明的有益效果是:
57、(1)本发明通过提取通信模组硬件指纹与注册模板构建网格矩阵,执行逆向路径追踪与纠错重构得到重构硬件标识符。利用位统计特征计算动态混淆向量派生根密钥种子,结合汉明重量分段移位与系统启动时间戳拼接进行非线性代数置换,输出身份认证令牌。基于身份认证令牌构建信任环境并配置内存保护单元访问控制位掩码,将轻量级网络协议栈加载至安全内存分区。采集蜂窝网络射频信号强度样本序列计算信道干扰水平与历史干扰基值的偏差量,执行概率映射函数计算链路可用概率,基于链路可用概率驱动网络注册。该流程利用硬件物理特征生成了高熵值的身份认证令牌,建立了从底层硬件到上层协议的完整信任链,并结合信道质量感知机制,实现了设备接入的高强度安全认证与网络连接的智能化自适应管理。
58、(2)本发明通过依据网络侧地址与链路状态配置协议栈接口句柄,构建环形缓冲区多缓冲队列并配置直接存储器访问总线权重。解析子网掩码参数与缓冲区内存容量计算端口哈希碰撞概率,生成地址映射表项并集成链路层过滤策略。利用缓冲区指针与链路层过滤策略执行数据搬运与指令校验,结合身份认证令牌对报文负载序列执行哈希消息认证码计算。基于网络侧地址建立安全传输通道,加载指令功能映射表对接收的应用层加密数据流进行解密与格式标准化转换,调用协议栈接口句柄修改系统参数或触发远程固件更新。该架构通过环形缓冲区优化内存访问效率,利用地址映射表项与链路层过滤策略实现精准的流量控制,结合端到端的安全加密通道与指令校验机制,实现了数据的高效转发与远程管理指令的安全可靠执行。
版权声明:本站专利文献数据主要来源于国家知识产权局等公开渠道,由 技术新讯 进行整理汇编。页面设计及数据汇编的著作权归本站所有。全部内容仅供个人学习、科研评估与技术交流参考,严禁用于任何商业用途(包括但不限于直接生产制造、技术转让、倒卖数据等)。
免责条款:专利技术具有时效性,本站不对资料的绝对准确性、完整性和可实施性提供任何明示或暗示的担保。因参考本站内容造成的直接或间接损失,本站不承担相关法律责任。若您认为本站内容有侵权问题,请及时提供权属证明与我们联系,本站将在核实后依法处理。反馈意见:yyfuon@163.com