
一种基于零信任的网络互联安全访问控制方法与流程
本发明涉及网络访问控制,具体涉及一种基于零信任的网络互联安全访问控制方法。
背景技术:
1、当前零信任网络访问控制与软件定义边界sdp技术普遍采用云边端中心化网关架构,依赖中心控制器完成终端单向准入校验。此类架构核心服务对象多为终端访问云端业务场景,难以支持内网设备间的对等双向持续认证。部分方案仅实现云端统一信任评估与权限下发,设备缺乏自主周期性核验能力。这种中心化与静态化的认证架构违背了零信任核心准则,设备互联后信任状态容易永久固化,无法动态核验设备的实时安全状态。
2、在组网路由与安全管控方面,现有技术存在严重的解耦现象。当前的路由同步技术通常仅支持固定场景下的批量路由同步,路由更新与设备可信认证状态完全脱离。局域网拓扑交互和静态路由配置多为静态固化模式,缺乏“认证合规方可组网、认证失效即刻回收路由”的安全绑定机制。这导致可信设备无法自适应开通路由,异常设备也无法即时回收组网权限,组网灵活性与安全性难以兼顾,无法满足动态网络环境下的精细化管控需求。
3、现有信任评估模型多局限于单设备本地评分和单次权限判定,导致可信信息孤岛现象普遍存在。客户端认证状态、安全评分和风险等级仅存储于接入设备本地,互联设备间缺乏实时信息同步机制,极易产生单设备阻断而全网放行的安全漏洞,无法实现全域统一访问控制。同时,安全评分多用于初始入网准入或事后审计,在会话周期内不进行迭代更新,不具备逐次判定和单次违规全域失效的精细化管控能力,风险处置严重滞后。
4、现有的单包授权认证spa和端口隐身技术仅解决端口暴露问题,未能联动持续认证、终端安全评分与全网访问控制。隐身通道缺乏安全约束,高风险设备可能非法复用隐身链路,且认证、组网、隐身和阻断等功能相互独立,无法形成一体化安全闭环。此外,多数零信任核心流程依赖传输控制协议tcp,握手开销大且流量特征明显,易被探测拦截,无法适配低算力边缘设备的轻量化组网需求。而用户数据报协议udp匿名通信研究侧重公网隐私脱敏,缺乏内网路由管控与权限闭环,存在“隐而不控、控而不精”的技术缺陷。
5、综合来看,现有技术在持续认证、动态组网、全网联动及即时风控等方面存在明显不足,功能碎片化严重。面对工业和涉密内网等复杂场景的可控组网需求,亟需一种摒弃传统边界信任与中心化管控模式的全新网络互联安全访问控制机制。
技术实现思路
1、本发明的目的在于解决现有技术架构中心化、认证静态化、路由固化、可信信息孤岛、风险处置滞后、隐身无约束、功能碎片化等行业问题,因此提出了一种基于零信任的网络互联安全访问控制方法。本发明摒弃传统边界信任与中心化管控模式,全程采用udp轻量化协议承载所有认证、组网交互,构建无中心设备对等持续认证体系;通过周期认证联动局域网拓扑同步与静态路由动态部署,实现可信设备自适应互通;依托客户端周期性安全评分完成动态准入判定,搭建设备间可信信息全网同步机制,实现合规全网放行、违规全域阻断;通过临时动态端口认证,实现网络隐身,最终构建“持续认证-动态组网-逐次准入-全网联动-即时风控”的一体化零信任安全体系,大幅提升内网设备互联的动态安全性、组网灵活性和认证隐蔽性。
2、本发明采用了以下技术方案来实现目的:
3、一种基于零信任的网络互联安全访问控制方法,该方法包括如下步骤:
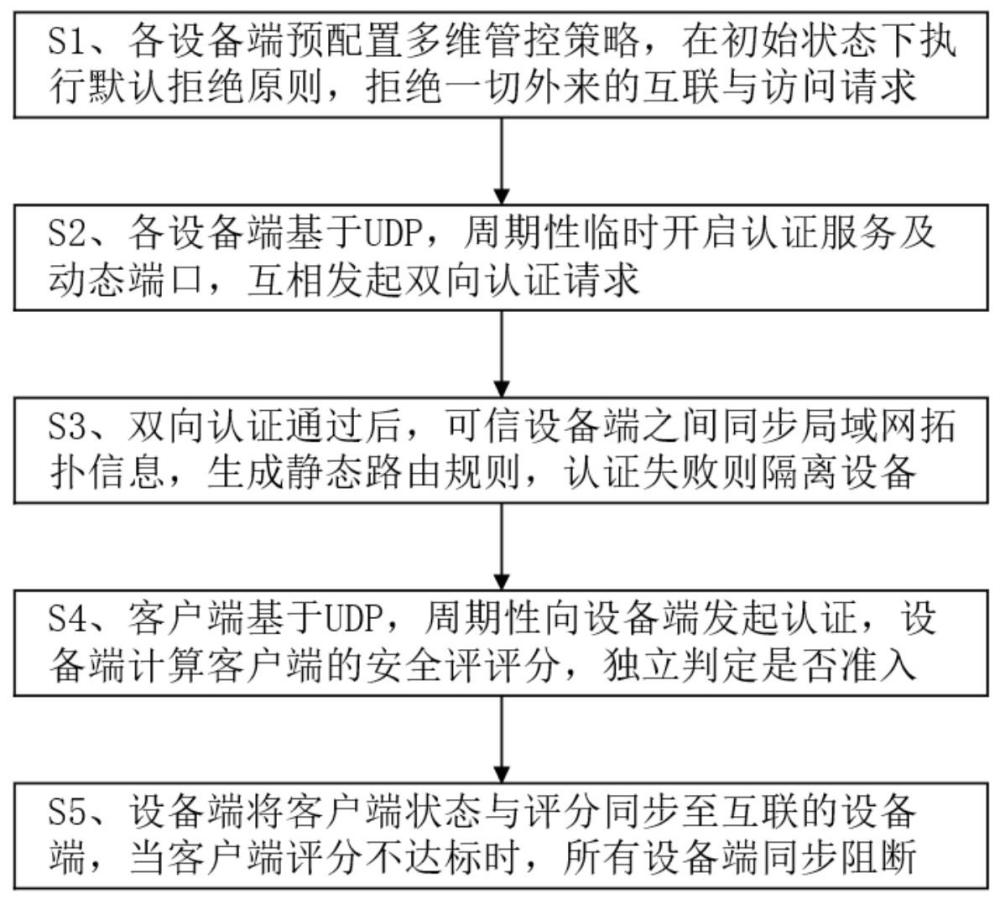
4、s1、各设备端基于自身硬件信息生成唯一的设备标识,并预配置包含安全评分权重指标与准入阈值的多维管控策略;各设备端在初始状态下执行默认拒绝原则,拒绝一切外来的互联与访问请求;
5、s2、各设备端基于用户数据报协议udp,周期性临时开启认证服务及动态端口,互相发起双向认证请求并交叉核验身份合法性与运行状态数据;若双向认证通过则刷新设备端之间的临时互联权限,若认证失败或状态异常则终止本轮可信权限并禁止参与后续数据转发;
6、s3、在设备端之间的双向认证通过后,可信的设备端之间通过加密报文同步局域网拓扑信息,并动态生成跨设备的静态路由规则;若本轮设备端之间认证失效,则自动作废对应的临时静态路由以隔离异常设备端;
7、s4、客户端基于用户数据报协议udp,周期性向设备端发起认证并上传终端安全监测数据,设备端采用动态评分算法实时计算客户端的安全评分;设备端对安全评分执行单次周期独立判定,若达到准入阈值则授予客户端本轮临时访问权限,若低于准入阈值则直接取消所有访问权限;
8、s5、设备端将客户端的本轮可信状态与安全评分同步至全网所有已认证互联的设备端,全网设备端统一执行同步管控策略;当客户端在任意周期评分不达标或认证失败时,所有互联的设备端同步阻断该客户端的网络访问。
9、本发明中,整个网络互联安全访问控制方法全程采用用户数据报协议udp承载所有认证与组网交互,构建无中心设备对等持续认证体系;各设备端与客户端之间的认证、组网交互以及动态评分均在无中心设备对等持续认证体系下执行。
10、具体的,步骤s1中,预配置包含安全评分权重指标与准入阈值的多维管控策略,包括:
11、在客户端设置多维度安全评分权重指标,包括系统补丁完整性、高危端口状态、恶意进程监测、异常访问行为、安全软件在线状态和设备资源负载;
12、在设备端设置准入安全分数阈值、静态路由同步与回收策略、以及风险联动阻断策略,形成全网零信任管控基准配置。
13、优选的,步骤s2中,各设备端基于用户数据报协议udp,周期性临时开启认证服务及动态端口,互相发起双向认证请求,包括:
14、在所有设备端设置相同的互联认证参数,对互联认证参数进行hash运算并余预设值a后,得到结果值b;预设值a为周期互联认证时间间隔;a、b均为正整数;
15、当系统时间按秒计算余预设值a为结果值b时,各设备端临时开启互联认证服务及认证端口权限,互相发起认证,并在认证服务开启预设时间后关闭服务及端口权限。
16、优选的,周期性临时开启认证服务及动态端口时,动态端口的计算方式为:
17、对认证时间进行hash运算并余预设值j后,将得到的结果值加上预设值k,即获得动态端口的端口号;此处的预设值j优选取为1至60000中的某个设定值,预设值k则为1至60000减去预设值j的差值中的某个设定值,即取值区间为[1,60000-j];j、k均为正整数;
18、动态端口的计算方式同时用于各设备端之间的双向认证以及客户端向设备端发起的认证。
19、具体的,步骤s2中,互相发起双向认证请求并交叉核验身份合法性与运行状态数据,包括:
20、各设备端周期性发起的双向认证请求报文中携带有加密设备标识、时间戳、随机挑战值和实时设备安全基线数据;
21、设备端之间基于双向认证请求报文,交叉完成身份合法性、证书有效性和运行状态安全性的双向核验;
22、若任意设备端出现认证失败、报文篡改、超时无响应或状态异常,则立即终止该设备端的本轮可信权限。
23、具体的,步骤s3中,可信的设备端之间通过加密报文同步局域网拓扑信息,并动态生成跨设备的静态路由规则,包括:
24、可信的设备端之间通过加密udp报文同步局域网拓扑信息,包括网段、子网掩码、网关地址和可达路由拓扑信息;
25、各设备端基于同步的局域网拓扑信息,自适应生成跨设备的静态路由规则,建立可信设备端之间的互通链路;
26、若本轮设备端之间认证失效,则自动作废上一轮生成的临时静态路由,并通过安全策略隔离异常设备端。
27、优选的,步骤s4中,客户端基于用户数据报协议udp,周期性向设备端发起认证,包括:
28、在客户端和设备端设置相同的用户认证参数,用户认证参数与各设备端之间的互联认证参数不同;
29、对用户认证参数进行hash运算并余预设值m后,得到结果值n,预设值m为周期认证时间间隔;当系统时间按秒计算余预设值m为结果值n时,设备端临时开启认证服务及端口权限,供客户端发起认证;m、n均为正整数;
30、设备端在认证服务开启预设时间后关闭认证服务及端口权限,客户端在预设时间内向设备端认证端口发起认证。
31、具体的,步骤s4中,设备端采用动态评分算法实时计算客户端的安全评分,并对安全评分执行单次周期独立判定,包括:
32、采用加权动态评分算法,基于客户端上传的终端安全监测数据,实时迭代计算客户端的安全评分;
33、执行单次周期独立判定且历史状态不继承的准入逻辑,在本轮安全评分大于或等于准入阈值时,客户端认证成功并获得本轮临时内网访问权限;
34、若本轮安全评分小于准入阈值,则本轮认证直接失效,忽略历史合规记录并立即取消该客户端所有访问权限。
35、具体的,步骤s5中,设备端将客户端的本轮可信状态与安全评分同步至全网所有已认证互联的设备端,全网设备端统一执行同步管控策略,包括:
36、每轮客户端认证与评分判定完成后,接入的设备端通过加密udp报文将客户端本轮的可信状态、安全评分、准入权限和风险标签同步至全网所有已认证互联的设备端;
37、当客户端本轮合规时,所有互联的设备端统一放行该客户端的跨节点访问流量,实现可信信息全域实时共享;
38、当客户端在任意周期评分不达标或认证失败时,所有互联的设备端同步识别风险,并执行对该客户端的全域阻断。
39、具体的,当客户端在任意周期评分不达标或认证失败时,所有互联的设备端同步识别风险,并同步阻断该客户端所有端口以及所有网段的网络访问。
40、综上所述,由于采用了本技术方案,本发明的有益效果如下:
41、本发明通过构建无中心设备对等持续认证体系与全域联动管控机制,实现了全域动态零信任防护,彻底根除内网安全风险。借助设备间的持续双向认证、客户端的逐次动态评分以及全网可信信息的实时同步与联动阻断,确保了内网设备互联无豁免、无残留且无死角,从根源上有效防范了内网横向渗透、设备劫持以及非法跨网段访问等各类攻击行为,大幅提升了内网环境的整体安全性。
42、本发明依托周期认证自动同步局域网拓扑信息,并动态部署与回收静态路由,实现了自适应动态组网,大幅降低运维成本。该机制无需人工手动配置组网参数,能够自适应设备的动态上下线以及设备安全状态的迭代变化,使得组网过程更加灵活高效,适配各类复杂多变的内网应用场景,显著提高网络管理的便捷性。
43、本发明采用基于用户数据报协议udp的动态端口认证架构,实现优异的网络隐身效果。所有设备默认执行严格的拒绝原则,且客户端与设备、设备与设备之间的每次认证端口均由特定算法动态计算获取。认证端口及权限仅在规定时间内临时开启,极大增加了被外部探测和扫描的难度,从而有效隐藏网络拓扑与设备节点,提升认证隐蔽性。
44、本发明摒弃了传统的中心化网关架构,采用无中心的对等分布式组网模式,使得系统具备更高的可靠性。这种架构彻底消除了传统中心化网关存在的单点故障风险,任意单一节点的故障或离线均不会影响全网的正常运行,大幅提升了整体组网的稳定性与容错能力,为关键业务提供了可靠的底层网络支持。