
一种基于ERC1155协议的密文访问控制与数据共享方法
本发明属于区块链密文加密,具体涉及一种基于erc1155协议的密文访问控制与数据共享方法。
背景技术:
1、目前,数据已成为各国发展数字经济的基础性战略资源,数据被视为新的生产要素。充分释放数据要素的价值,发挥数据在数字社会发展中的基础性和支撑性作用,已成为数字社会时代发展的必然规律。例如,在医疗领域,通过病人诊断数据的流通与共享,研究机构可以进行医学研究和流行病学分析,医生可以根据多家医院授权的数据及时调整治疗计划,提供更个性化和精确的医疗服务。然而,由于数据的高度隐私性和授权过程的安全性问题,数据的流通和共享常常面临着隐私安全的挑战。
2、cp-abe密文访问控制是一种新兴的公钥加密技术,因其在数据安全和共享领域的高安全性、“一对多”的细粒度访问控制能力以及数据所有者定义自己的访问策略的能力,已经引起了学者和行业的重视。这些特性使得cp-abe在安全数据共享领域得到了广泛的应用。然而,当前大多数基于cp-abe的访问控制方案依赖于集中化的授权模型,导致了中心化密钥滥用、计算效率低、审计追踪难等隐私安全风险。随着数据要素流通与共享需求的不断提升,现有的访问控制方案无法满足大规模数据资源市场的需求,难以体现数据的价值。
3、区块链作为一种去中心化的p2p分布式账本和计算平台,具备去中心化、共识透明、防篡改等特性。它通过运用密码学、智能合约以及共识机制等技术手段,解决了与集中化信任模型相关的各类安全问题。在确保价值安全转移的同时,区块链也实现了数据的可追溯性。因此,区块链的特性为解决中心化cp-abe密文访问控制模型中的密钥生成与分发、数据共享的隐私保护和密钥的审计等安全风险和挑战提供了一种可行的解决方法。然而,对于现有基于区块链驱动的cp-abe方案中,大多数的研究仍然在区块链网络中使用中心化权威机构作为密钥生成与分发管理节点,并未解决单点故障、密钥生成过程中密钥泄露与计算效率的问题,同时,将区块链作为事务交易和参数存储的方式实现数据交换,也导致了区块链可扩展性问题。这些挑战对cp-abe在区块链环境中的实际应用和部署构成了重大的隐患。
技术实现思路
1、本发明解决的上述背景的技术问题,提供一种基于erc1155协议的密文访问控制与数据共享方法。
2、本发明采用如下技术方案:
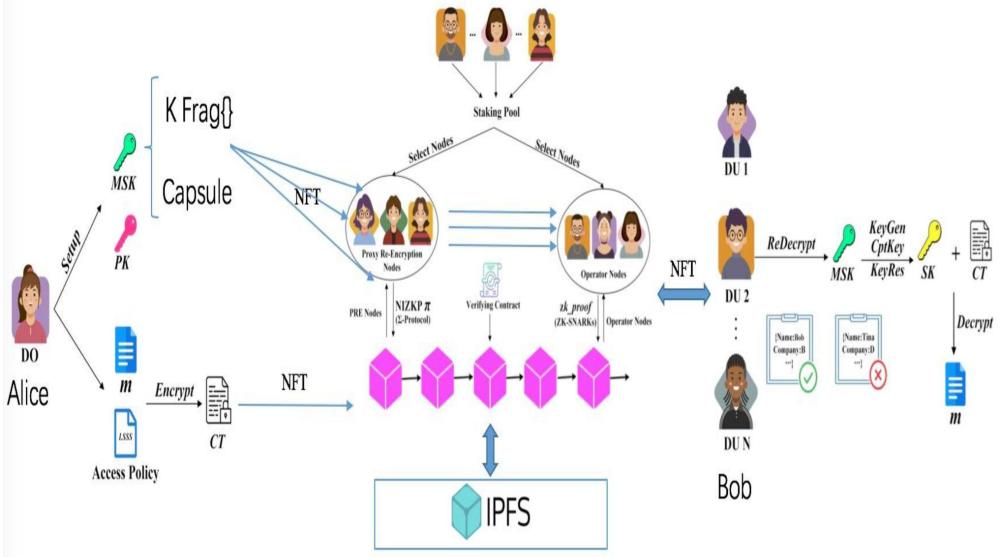
3、一种基于erc1155协议的密文访问控制与数据共享方法,包括如下步骤,首先,基于umbral的区块链密钥利用代理重加密技术设计数据密文访问控制中的分布式主密钥的生成与分发协议;其次,在基于erc1155协议的数据密文资产nft实现数据要素的流通共享与访问控制和交易;最后通过基于fiat-shamir变换证明节点密钥生成的正确性,并设计zk-snark的交易聚合模型提升区块链系统的可扩展性,同时降低链上的数据资产交易的gas成本消耗。
4、优选地,所述模型涉及六个关键参与者,包括数据所有者do、数据使用者du、代理重新加密区块链虚拟节点集合pren、交易聚合操作虚拟节点集合opn、第三方分布式存储ipfs和区块链bc,
5、所述数据所有者do用于打算与多个du共享数据或消息m时,do使用线性秘密共享方案lsss创建一个访问策略矩阵来授予du访问权限,do生成cp-abe系统的初始参数,依据策略矩阵加密数据上传至ipfs,同时do将主密钥msk委托代理重加密区块链节点进行密钥的分发;
6、多个不同的所述数据使用者du希望获得明文共享消息m,首先从区块链节点pren获得do授权的主密钥msk,使用msk,生成一个与其用户属性相匹配的du用户私钥sk,并使用它来解密出从ipfs获得的密文ct,所述代理重新加密区块链虚拟节点集合pren由区块链的网络节点构建的代理重加密虚拟网络,所述网络节点负责将主密钥msk分片重加密,同时各节点通过fiat-shamir变换生成零知识证明nizkpπ验证重加密计算过程的正确性,实现分布式密钥分发的安全性和隐私性;
7、所述交易聚合操作虚拟节点集合opn由区块链的网络节点构建的交易聚合虚拟网络,且网络节点负责收集区块链系统中生成的交易,打包聚合成批量事务,并生成zk_proofs以证明交易过程中状态转换的有效性;
8、所述第三方分布式存储ipfs为加密的数据提供分布式存储服务,并将哈希地址存储在区块链上;
9、所述第三方分布式存储ipfs和区块链bc在以太坊兼容的区块链基础上通过质押组建pren、opn两种类型的虚拟节点集合,分别提供分布式密钥管理、交易事务聚合的有效性验证,同时,区块链系统账本记录了实现cp-abe密文数据共享与授权访问的全过程。
10、优选地,do alice数据拥有者,初始化setup(1k)→(pk,msk,pka,skb);输入系统公钥pk、明文m和访问控制策略(m,ρ),输出密文ct,再输入alice密钥,bob公钥,密钥分片总数n和门限t,输出重加密密钥分片kfrag;然后采用erc1155标准协议对do产生的密文数据,密钥向量capsule和代理重加密密钥分片kfrag集合创建多类型数据nft,通过erc1155智能合约的部署实现代币的批量转移、链下元数据本地存储,使do拥有对数据的控制所有权。
11、优选地,涉及一个挑战者和一个敌手,具体步骤为:
12、1)初始化,
13、挑战者初始化系统setup(1k,u),保存用于应答的秘密参数msk,并将公钥pk发送给敌手,敌手宣布要挑战的旧访问策略(m,ρ)和新访问策略(m*,ρ*),
14、2)询问,
15、敌手向挑战者发送多个属性集合s1,s2,…,sn,这些属性不满足访问策略(m,ρ)和(m*,ρ*),挑战者运行keygen(pk,msk,e,s)将生成的相应属性私钥并发给敌手;
16、3)挑战明文,
17、敌手发送两条等长明文m0、m1给挑战者,挑战者随机选取c∈{0,1}使用旧访问策略进行mc加密;
18、挑战者根据(m*,ρ*)进行策略更新,生成相应更新密文ct*;
19、挑战者将更新密文ct*发送至敌手;
20、4)重复步骤2),敌手向挑战者发送属性集合sn+1,sn+2,sn+m,申请相对应私钥,其属性不满足访问结构(m*,ρ*);
21、5)猜测,敌手输出c的判断结果c∈{0,1};
22、6)敌手赢得以上安全模型游戏优势可以忽略,则安全。本发明的有益效果是:
23、(一)本技术基于密钥封装机制的门限代理重加密机制实现对cp-abe算法进行分布式密钥管理,在重加密阶段基于零知识证明实现了重加密结果正确性可验证。通过以上算法设计,在实现密钥管理的去中心化和可信性、提高密钥生成、管理和分发的效率以及安全性的同时,不仅可以实现加密过程的追踪和溯源,解决密钥滥用的问题,还可以使访问控制策略的生成和管理更加灵活和高效。
24、(二)为确保本技术在去信任化环境中可以良性高效运行,我们利用区块链去中心化和可信价值传递的属性设计了基于erc155标准的数据交易多代币nft方案,通过统一部署的标准智能合约,不仅可以体现数据要素的非同质化特性,还可以实现批量化的交易,有效提升链上交易的效率。
25、(三)通过设计基于zk-snarks的事务聚合模型,将本技术运行过程中所产生的大量事务进行链下聚合、计算和存储,而在链上仅对所产生的零知识证明进行验证并存储必要数据,这样使得本技术在实现去中心化和安全性的同时,还可以提高区块链的可扩展性,有效降低链上gas消耗。
26、(四)全面的算法安全性分析、安全机制分析、激励机制分析和实验仿真分析,并与其他cp-abe方案进行了比较,结果表明本技术在提高分布式密钥管理安全性的同时,不仅具有较高的计算效率,还可以在高并发场景下提供较快的查询响应速度,并且可以显著降低链上gas消耗。