
基于大模型指纹绑定的解密授权与安全数据传输方法
本发明属于数据传输,尤其涉及一种基于大模型指纹绑定的解密授权与安全数据传输方法。
背景技术:
1、在分布式智能计算场景的通信网络中,客户端与服务端之间的数据通常需要经过网关、代理路由器和中继节点等多个节点进行传输,为保障传输数据的机密性,现有通信系统通常采用传输层安全协议和混合公钥加密机制,通过网络接口证书进行身份识别,并利用接收端的静态私钥解封数据载荷,上述方式主要从网络接口和传输链路侧对数据进行保护,是目前常用的通信安全手段。
2、在多跳传输过程中仍存在一定局限,一方面,中继代理节点在进行协议转换或路由切换时,需要对数据包进行解密和重新封装,导致数据载荷可能以明文形式出现在中间节点,从而影响端到端传输的机密性,另一方面,采用静态密钥进行解密授权时,主要依据私钥是否匹配来判断能否解密,无法识别接收端实际运行的模型版本和安全状态,当数据包因路由配置错误被转发至未授权模型,或者私钥被扩散至非受信环境时,相关节点仍可能使用该私钥解密数据,从而造成越权处理和敏感数据泄露;当需要将接收端的实际运行状态与解密权限建立关联时,还面临模型特征稳定性与密码学确定性之间的问题,模型运行特征通常表现为高维连续浮点向量,容易受到浮点计算微小扰动的影响,如果直接对该类特征计算哈希摘要,较小的特征变化也可能引起哈希结果明显变化,难以形成稳定、确定的密钥。
3、因此,如何将传输数据包的解密授权与接收端模型的实时运行状态建立关联,并在中继节点保持透传的情况下阻止非预期节点越权解密,是现有技术需要解决的问题。
技术实现思路
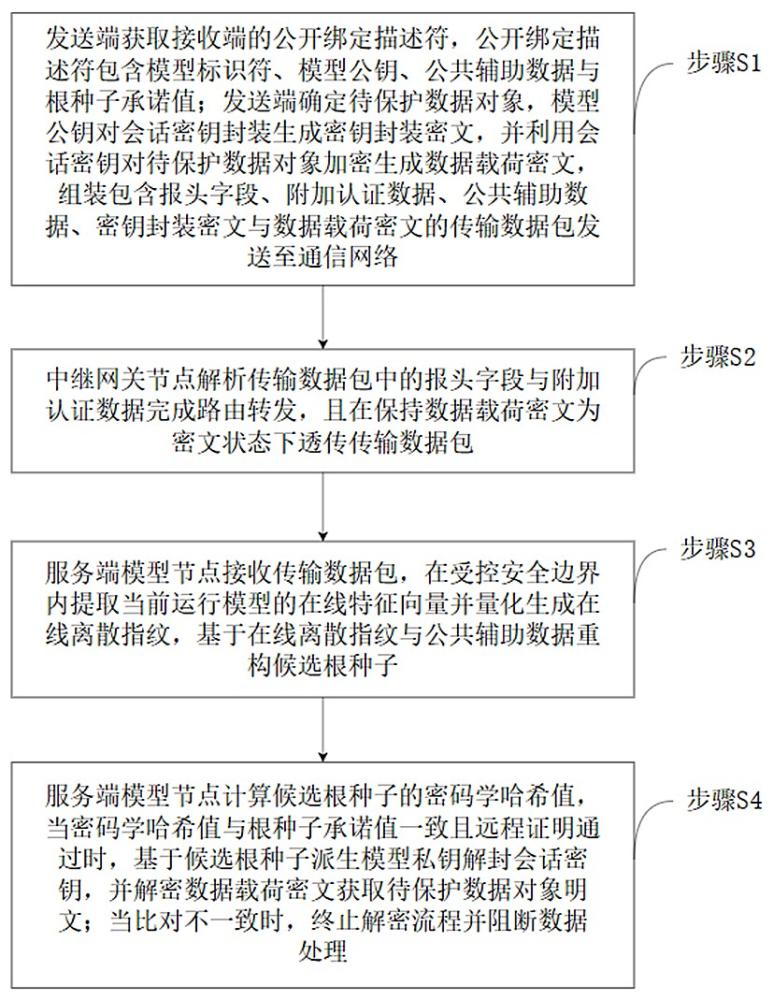
1、为解决背景技术中的问题,本发明的技术方案如下:一种基于大模型指纹绑定的解密授权与安全数据传输方法,包括以下步骤:
2、步骤s1,发送端获取接收端的公开绑定描述符,公开绑定描述符包含模型标识符、模型公钥、公共辅助数据与根种子承诺值;发送端确定待保护数据对象,基于模型公钥对会话密钥封装生成密钥封装密文,并利用会话密钥对待保护数据对象加密生成数据载荷密文,组装包含报头字段、附加认证数据、公共辅助数据、密钥封装密文与数据载荷密文的传输数据包发送至通信网络;
3、步骤s2,中继网关节点解析传输数据包中的报头字段与附加认证数据完成路由转发,且在保持数据载荷密文为密文状态下透传传输数据包;
4、步骤s3,服务端模型节点接收传输数据包,在受控安全边界内提取当前运行模型的在线特征向量并量化生成在线离散指纹,基于在线离散指纹与公共辅助数据重构候选根种子;
5、步骤s4,服务端模型节点计算候选根种子的密码学哈希值,当密码学哈希值与根种子承诺值一致且远程证明通过时,基于候选根种子派生模型私钥解封会话密钥,并解密数据载荷密文获取待保护数据对象明文;当比对不一致时,终止解密流程并阻断数据处理。
6、优选的,包括离线注册步骤s201,注册授权服务端在受信任环境中采集目标人工智能模型的参数特征、内部层激活响应特征以及外部行为输出特征,加权融合生成高维连续模型指纹,对高维连续模型指纹进行网格化量化生成离线二进制指纹;调用模糊提取生成逻辑处理离线二进制指纹输出密码学根种子与公共辅助数据,对密码学根种子计算哈希摘要生成根种子承诺值,基于密码学根种子派生模型公钥,组装公开绑定描述符并发布。
7、优选的,步骤s1包括子步骤s11,发送端拼接模型标识符、版本号、随机数、时间戳以及远程证明策略哈希值生成附加认证数据;发送端采用关联数据认证加密算法基于会话密钥以及附加认证数据对待保护数据对象加密生成数据载荷密文;中继网关节点接收传输数据包后,读取报头字段与附加认证数据完成寻址定位,在不获取会话密钥的情况下将传输数据包透传至服务端模型节点。
8、优选的,服务端模型节点配置有密钥管理安全模块;步骤s4包括子步骤s41,服务端模型节点将在线离散指纹与公共辅助数据输入密钥管理安全模块;密钥管理安全模块在内部安全边界内完成候选根种子重构与密码学哈希值校验,当校验通过且远程证明通过时触发解密门控授权条件,在密钥管理安全模块内部解封会话密钥并输出给受信内存,保持模型私钥全过程不出硬件安全边界。
9、优选的,密钥管理安全模块包括硬件安全模块、密钥管理服务组件或可信执行环境内部安全隔离区中的至少一种;当密钥管理安全模块为硬件安全模块或可信执行环境内部安全隔离区时,模型私钥预置或动态生成于芯片内部受控存储区,并在芯片内部直接解封密钥封装密文;当密钥管理安全模块为密钥管理服务组件时,基于候选根种子的密码学哈希值比对一致状态触发访问控制策略放行,释放针对当前会话的解密授权。
10、优选的,离线注册步骤s201包括:注册授权服务端将密码学根种子拆分为模型指纹秘密份额与硬件固定秘密份额;模型指纹秘密份额与离线二进制指纹绑定生成公共辅助数据,硬件固定秘密份额固化于目标硬件安全模块;步骤s4中,服务端模型节点基于在线特征向量重构模型指纹秘密份额,并与硬件安全模块读取的硬件固定秘密份额进行异或运算重构候选根种子。
11、优选的,在多智能体级联传输场景中,步骤s1包括子步骤s12,主控智能体节点获取传输链路上多个受控智能体节点的公开绑定描述符,采用多层混合封装逻辑,针对各级受控智能体节点对应的模型公钥逐层封装控制信令与载荷密文生成级联传输数据包;各级受控智能体节点接收级联传输数据包后,在本地模型特征与硬件远程证明校验通过后,解密当前层级控制信令并透传下游密文。
12、优选的,步骤s4解密获得待保护数据对象明文后,包括后续步骤:步骤s5,服务端模型节点以待保护数据对象明文为输入运行推理计算得到输出结果;步骤s6,服务端模型节点的可信执行环境调用内部签名私钥,对包含模型标识符、版本号、随机数、时间戳、传输数据包哈希摘要以及输出结果哈希摘要的响应数据进行数字签名生成响应数据包返回发送端。
13、优选的,步骤s4包括异常处理子步骤s42,当密码学哈希值与根种子承诺值比对不一致,或者可信执行环境远程证明未通过时,服务端模型节点终止解密流程,向安全审计系统发送包含时间戳、随机数、当前模型标识符以及故障状态码的异常告警信令,并抹除本次会话计算产生的中间暂存数据。
14、优选的,子步骤s11包括更细化步骤s111,基于大模型指纹绑定的解密授权与安全数据传输方法:发送端生成一次性非对称密钥对,调用椭圆曲线密钥协商算法结合模型公钥派生得到对称会话密钥,将一次性非对称密钥对中的临时公钥作为密钥封装密文;发送端构建包含协议版本号、模型标识符、版本号、随机数、时间戳、密钥封装密文、数据载荷密文、附加认证数据以及策略标识符的二进制数据包作为传输数据包,其中附加认证数据作为关联数据认证加密算法的透明输入校验数据。
15、相对于现有技术,本发明基于大模型指纹绑定的解密授权与安全数据传输方法,具有以下优势:
16、1、在大模型指纹绑定的解密授权与安全数据传输中,发送端利用模型公钥封装会话密钥,中继网关节点仅根据报头字段和附加认证数据进行转发,无需解密数据载荷,使待保护数据对象在多跳传输过程中能够保持密文状态,减少中间节点接触明文数据的风险,同时,解密授权与接收端当前运行模型的在线离散指纹相绑定,只有模型状态符合公开绑定描述符的要求时才能完成会话密钥解封,从而使未授权模型或因错误路由接收到数据的节点无法获得明文数据,兼顾多跳转发与接收端实际运行状态下的解密权限控制。
17、2、模型私钥存放于硬件安全模块受控区,在线解密过程中涉及根种子重构、哈希摘要校验以及会话密钥解封的处理均在硬件安全边界内完成,使模型私钥无需以明文形式进入主板内存或宿主机操作系统,由此能够降低私钥被内存抽取以及由此引起的数据泄露风险,并减少非预期节点通过截获通信数据获得明文的可能,使解密所需的关键私钥始终受到硬件安全边界保护。
18、3、通过将密码学根种子拆分为模型指纹秘密份额与硬件固定秘密份额,使解密授权同时受当前模型状态和指定硬件的约束,只有在线模型特征满足指纹容错条件,并且对应的硬件安全模块能够提供硬件固定秘密份额时,才能重构候选根种子并继续解密,因此,仅复制模型参数或者仅取得硬件节点的控制权限,均不能单独完成数据解密,降低模型或硬件单独被复制、控制后造成越权解密的风险。