
一种基于遗忘假设的去中心化秘密恢复方法、装置及可读介质与流程
本发明属于信息安全与密码学,特别涉及一种基于遗忘假设的去中心化秘密恢复方法、装置及可读介质。
背景技术:
1、在区块链钱包、去中心化身份、加密存储以及其他需要不可篡改存证与可验证访问控制的信息系统场景中,用户通常通过私钥或口令控制资产与数据。一旦私钥/口令遗失或遗忘,可能导致资产永久锁定或数据不可访问。传统备份方式依赖用户长期妥善保管,存在丢失、损坏或泄露风险;简单社交恢复方案虽提高可用性,但容易遭受受托人合谋、越权恢复与隐私泄露等攻击。另一方面,密钥恢复具有遗忘悖论:即若用户已遗忘秘密,系统如何在不依赖该秘密的情况下识别其为合法请求者。
技术实现思路
1、针对上述问题,本发明的目的是提供一种基于遗忘假设的去中心化秘密恢复方法、装置及可读介质,在用户已遗忘秘密且无法提供传统口令认证的情况下,提供一种不依赖可信中心、满足遗忘假设、具备授权控制、抗合谋并兼顾隐私与长期可维护性的秘密恢复机制。
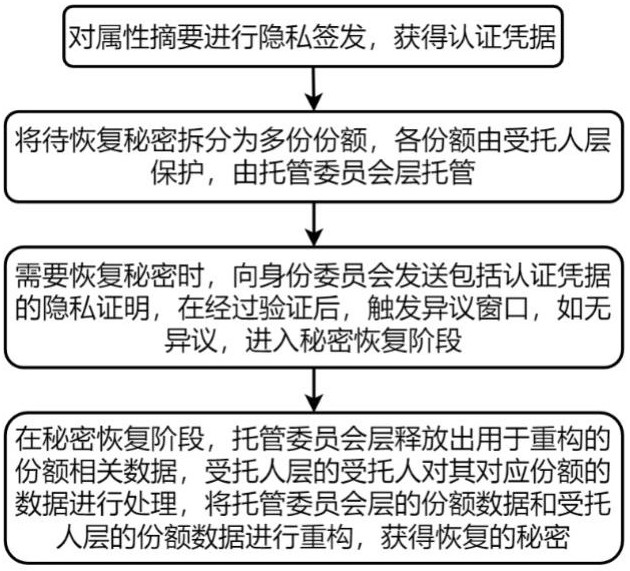
2、为实现上述目的,本发明提出了以下技术方案:一种基于遗忘假设的去中心化秘密恢复方法,包括以下步骤:对属性摘要进行隐私签发,获得认证凭据;将待恢复秘密拆分为多份份额,各份额由受托人层保护,由托管委员会层托管;需要恢复秘密时,向身份委员会发送包括所述认证凭据的隐私证明,在经过验证后,触发异议窗口,如无异议,进入秘密恢复阶段;在秘密恢复阶段,托管委员会层释放出用于重构的份额相关数据,受托人层的受托人对其对应份额的数据进行处理,将托管委员会层的份额数据和受托人层的份额数据进行重构,获得恢复的秘密。
3、进一步,属性摘要通过用户选定的受托人集合的属性生成,所述属性包括社会属性和/或生物属性;所述隐私证明为零知识证明或等效的隐私保护证明机制,并与恢复请求上下文绑定以限制可复用性。
4、进一步,通过身份委员会对属性摘要进行隐私签发,在签发过程中所述身份委员会无法获得所述属性摘要的明文,根据所述认证凭据派生假名标识并存证,所述隐私证明中包括所述假名标识。
5、进一步,所述身份委员会通过门限方式完成所述隐私签发,使任一单个节点无法单独签发所述认证凭据。
6、进一步,判断是否存在异议的方法为:在异议窗口到期且未出现有效异议时输出授权结果,所述有效异议为与所述假名标识关联的异议,若出现有效异议,则终止秘密恢复流程并对所述假名标识执行风险标记或失效处理。
7、进一步,所述待恢复秘密按访问控制条件对应的重构策略拆分为多份份额,所述访问控制条件包括门限条件或分组组合条件。
8、进一步,所述受托人层与托管委员会层采用具有能够交换解锁特性的多重保护机制,使各层的解除顺序能够互换;在秘密恢复阶段,对托管委员会层的份额数据或受托人层的份额数据追加用户侧临时保护,所述托管委员会层的份额数据和受托人层的份额数据需要解除所述用户侧临时保护才能够进行重构。
9、进一步,秘密恢复阶段包括由用户中转向受托人传递中间材料的链下协作路径;或将中间材料或受托人处理结果发布至共享存储供各方检索的链上协作路径。
10、本发明还公开了一种基于遗忘假设的去中心化秘密恢复系统,包括: 隐私签发模块,用于对属性摘要进行隐私签发,获得认证凭据;托管模块,用于将待恢复秘密拆分为多份份额,各份额由受托人层保护,由托管委员会层托管;身份认证模块,用于在需要恢复秘密时,向身份委员会发送包括所述认证凭据的隐私证明,在经过验证后,触发异议窗口,如无异议,进入秘密恢复阶段;秘密恢复模块,用于在秘密恢复阶段,托管委员会层释放出用于重构的份额相关数据,受托人层的受托人对其对应份额的数据进行处理,将托管委员会层的份额数据和受托人层的份额数据进行重构,获得恢复的秘密。
11、本发明还公开了一种计算机可读存储介质,所述计算机可读存储介质上存储有计算机程序,所述计算机程序被处理器执行以实现如上述任一项所述的基于遗忘假设的去中心化秘密恢复方法。
12、本发明的技术方案至少具有如下技术效果或优点:
13、1、本发明在用户已遗忘秘密且无法提供传统口令认证的情况下,提供一种不依赖可信中心、满足遗忘假设、具备授权控制、抗合谋并兼顾隐私与长期可维护性的秘密恢复机制。
14、2、本发明中方案满足遗忘假设,不要求用户记忆任何新增密码学秘密,仅利用其已知且无需额外记忆的信息完成恢复授权。
15、3、本发明中方案可实现分权与协作访问控制,通过身份委员会与材料托管委员会的职责分离以及基于访问控制条件的协作释放机制,降低单点与越权恢复风险。
16、4、本发明中方法具有抗合谋与保护用户隐私的技术效果,通过多层保护与匿名化交互,降低受托人合谋及受托关系暴露的风险。
17、5、本发明中方案支持委员会成员动态变更与视图更新,提升长期可用性。
18、本发明能够降低受托人合谋与越权恢复风险,提高隐私性与长期可维护性,适用于区块链钱包、去中心化身份、企业密钥托管、加密数据恢复,以及其他能够提供不可篡改且数据可访问可验证的共享存证系统。
1.一种基于遗忘假设的去中心化秘密恢复方法,其特征在于,包括以下步骤:
2.如权利要求1所述的基于遗忘假设的去中心化秘密恢复方法,其特征在于,属性摘要通过用户选定的受托人集合的属性生成,所述属性包括社会属性和/或生物属性;所述社会属性包括受托人与用户之间的关系类型、受托人的身份标识、联系方式、公钥标识、组织标识或角色标识中的一种或多种,所述生物属性包括人脸、指纹、声纹、虹膜或掌纹中的一种或多种的特征摘要;所述隐私证明为零知识证明或等效的隐私保护证明机制,并与恢复请求上下文绑定以限制可复用性。
3.如权利要求1所述的基于遗忘假设的去中心化秘密恢复方法,其特征在于,通过身份委员会对属性摘要进行隐私签发,在签发过程中所述身份委员会无法获得所述属性摘要的明文,根据所述认证凭据派生假名标识并存证,所述隐私证明中包括所述假名标识。
4.如权利要求3所述的基于遗忘假设的去中心化秘密恢复方法,其特征在于,所述身份委员会通过门限方式完成所述隐私签发,使任一单个节点无法单独签发所述认证凭据。
5.如权利要求 1 所述的基于遗忘假设的去中心化秘密恢复方法,其特征在于,所述身份委员会、受托人层和托管委员会层为相互独立的功能层;所述身份委员会用于隐私签发或恢复授权验证,所述受托人层用于对其对应份额的数据进行处理,所述托管委员会层用于托管并协作释放份额相关数据;同一实体即使被配置于多个功能层,其在不同功能层中的权限、密钥材料和访问控制规则仍然相互独立。
6.如权利要求3所述的基于遗忘假设的去中心化秘密恢复方法,其特征在于,判断是否存在异议的方法为:在异议窗口到期且未出现有效异议时输出授权结果,所述有效异议为与所述假名标识关联的异议,若出现有效异议,则终止秘密恢复流程并对所述假名标识执行风险标记或失效处理。
7.如权利要求1所述的基于遗忘假设的去中心化秘密恢复方法,其特征在于,所述待恢复秘密按访问控制条件对应的重构策略拆分为多份份额,所述访问控制条件包括门限条件或分组组合条件。
8.如权利要求1所述的基于遗忘假设的去中心化秘密恢复方法,其特征在于,所述受托人层与托管委员会层采用具有能够交换解锁特性的多重保护机制,使各层的解除顺序能够互换;在秘密恢复阶段,对托管委员会层的份额数据或受托人层的份额数据追加用户侧临时保护,所述托管委员会层的份额数据和受托人层的份额数据需要解除所述用户侧临时保护才能够进行重构;秘密恢复阶段包括由用户中转向受托人传递中间材料的链下协作路径;或将中间材料或受托人处理结果发布至共享存储供各方检索的链上协作路径。
9.一种基于遗忘假设的去中心化秘密恢复系统,其特征在于,包括:
10.一种计算机可读存储介质,其特征在于,所述计算机可读存储介质上存储有计算机程序,所述计算机程序被处理器执行以实现如权利要求1-8任一项所述的基于遗忘假设的去中心化秘密恢复方法。