
基于同态加密的跨机构医疗资金密文对账协同计算方法及系统与流程
本发明涉及数据安全,更具体地说,本发明涉及基于同态加密的跨机构医疗资金密文对账协同计算方法及系统。
背景技术:
1、同态加密的跨机构医疗资金密文对账协同计算方法,核心价值在于实现数据可用不可见:各医疗机构将资金明细加密后上传,在密文状态下直接完成求和、比对、差额核验等对账操作,全程无需解密原始数据。这既保障了患者隐私和机构商业机密不被泄露,又解决了跨机构资金清算中的信任难题。而在现有技术中,专利公开号cn118051905a公开了一种资金存管客户信息安全管理系统,其通过计算出信息安全综合风险评估系数,对客户信息进行安全风险评估,并识别安全风险和定位安全风险的客户,同时监控和记录安全事件,及时发现安全风险问题,再进行安全响应,有利于使对安全风险的监测和管理更加全面和准确,极大地提高了安全风险检测结果的准确性,降低了安全风险错检、漏检的情况,但该方案仍存在以下不足。
2、现有终端安全中,跨机构医疗资金对账存在明文流转、数据易篡改、患者隐私泄露风险,异构医疗终端加密算力适配性差、对账精度不足,同时依托中心化密钥管控易泄密,对账链路溯源取证难度大,且对账密钥裸点直传,传输时序固定、密钥体量单一,无三阶分时停顿、梯度增发虚假密钥混播防护机制,密钥易被抓包、时序爆破窃取,密钥破解门槛低,难以满足医疗对账高等级密钥保密合规要求。
技术实现思路
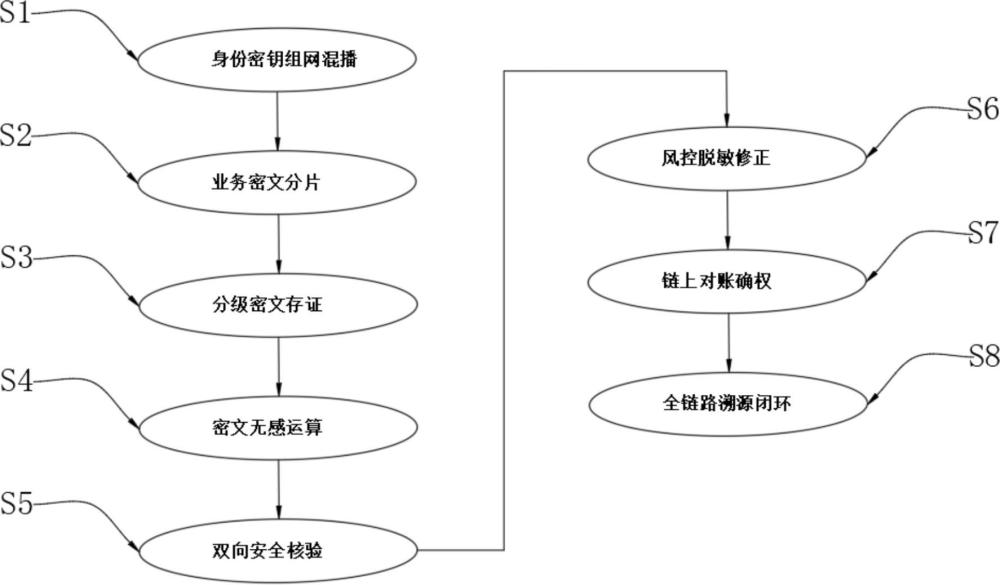
1、一方面,本发明提供了基于同态加密的跨机构医疗资金密文对账协同计算方法,具体包括以下步骤:
2、s1、身份密钥组网混播:搭建跨机构联邦密钥区块链账本,完成各医疗机构终端身份确权与分层密钥节点绑定,中央处理器生成真假混合密钥集群并隐匿唯一真实对账密钥,分三阶段分时停顿增发虚假密钥协同传输,依托混播密钥完成去中心化密钥组网,构建防抓包、防时序爆破的密钥互通基底;
3、s2、业务密文分片:对院内原始医疗资金流水数据做业务分级拆分,执行混合加密分片封装处理,生成不可解密原始信息的对账密文分片;
4、s3、分级密文存证:区块链终端基于节点权限分发分片密文,去中心化完成跨机构密文同步存证,实现密文分级权限隔离留存;
5、s4、密文无感运算:调用医疗专属自适应同态算子,在密文域完成资金收支差值协同运算,全程不解密明文流水,保障资金隐私;
6、s5、双向安全核验:联动对称、非对称双向加密校验机制,核验同态计算密文合法性,剔除篡改异常密文分片,拦截恶意分片;
7、s6、风控脱敏修正:合规脱敏适配医疗医保对账风控规则,修正密文运算偏差,生成初审对账密文结果,贴合医保合规标准;
8、s7、链上对账确权:区块链共识节点交叉核验初审结果,闭环完成跨机构密文对账确权归档,固化对账法律效力;
9、s8、全链路溯源闭环:留存分层密钥溯源指纹,授权合规终端按需举证核验对账链路,完成全链路密文闭环,满足稽核举证要求。
10、优选地,步骤s1中联邦密钥区块链账本分为身份层、分片密钥层、对账结果层三层区块,采用2048bit固定比特rsa国密算法签发终端证书,密钥轮换周期为7-9自然日,废弃密钥链上留存时长区间为60-90天,跨机构点对点私钥签名长度区间256-320bit;
11、步骤s1中的中央处理器初始生成500-1500组密钥数据,将单组真实对账密钥隐匿于密钥集群内同步输送,传输分为三段分时停顿阶段,第一阶段停顿时长区间0.5-1s,同步新增虚假密钥500-600个,第二阶段停顿时长区间0.3-0.8s,同步新增虚假密钥500-800个,第三阶段停顿时长区间0.6-0.9s,同步新增虚假密钥1500-1800个,仅组网合规节点搭载甄别密钥提取真实密钥。
12、优选地,所述步骤s2中拆分三类医疗资金流水采用128bit分组aes国密加密,paillier密钥比特区间2048-4096bit,单分片资金金额区间100-50000元,分片编码为6-9位固定序列,分片加密合规通过率区间99.2%-99.7%。
13、优选地,所述步骤s3中采用轻量化pbft共识,可兼容作恶节点占比区间15%-25%,分片哈希采用256bit固定sha算法,异常分片告警时延区间0.2s-0.4s,密文本体存储加密密钥长度192bit固定值。
14、优选地,所述步骤s4中医疗适配paillier算子保留两位计价小数,算子沙箱进程占用算力区间8%-15%,仅适配资金加减对账运算,外部访问端口封禁数量区间12-18个,杜绝非法篡改调用。
15、优选地,所述s5中执行双重加密校验,合法密文哈希偏差区间0.000-0.009,作恶节点隔离冻结时长区间7-15工作日,篡改台账绑定终端物理编码,台账存储区块容量区间1.5mb-2mb。
16、优选地,所述步骤s6医保中合规对账差值风控区间0-200元,超限复核次数为2-4次,单次复核耗时区间0.6s-1.0s,风控工单归档存储时长区间3-5年,适配医保稽核台账标准。
17、优选地,所述s7对账有效签章节点数量区间3-7个异构机构,签章有效时效固定15-24h,对账分片密钥归档保管时长区间7-10年,适配医疗财务档案国标保管周期。
18、优选地,所述步骤s8中溯源指纹时序精度区间毫秒级1-10ms,监管终端解密密钥双因子组合长度区间384-512bit,业务机构只读密文权限时效区间30-90天,到期自动回收权限。
19、另一方面,本发明还提供了基于同态加密的跨机构医疗资金密文对账协同计算系统,用于实现上述的方法,包括:
20、联邦密钥区块链账本模块,用于去中心化分层管控机构终端密钥并完成身份确权;
21、分级混合加密分片模块,用于拆分医疗资金流水并完成三重混合加密分片;
22、去中心化密文同步模块,用于权限分级管控跨机构密文分片同步存证;
23、医疗自适应同态计算模块,用于密文域合规资金差值无感运算;
24、双向加密校验模块,用于对称非对称联动核验密文分片合法性;
25、医保合规脱敏修正模块,用于隐私脱敏并修正对账密文运算偏差;
26、链上对账共识确权模块,用于跨机构节点共识核验并归档对账结果,密钥指纹溯源核验模块,用于生成溯源指纹并分级管控终端举证权限。
27、本发明的技术效果和优点:
28、1、本发明通过三阶分时停顿虚假密钥混播机制与联邦密钥区块链账本,从终端安全接入层面筑牢防线,将真实密钥隐匿于海量集群中,配合时序权重筛选与哈希校验,有效抵抗外部抓包与时序爆破攻击,显著提升终端身份确权与密钥分发的抗攻击能力,为跨机构组网构建安全可信的终端互通基底。
29、2、本发明采用业务分级混合加密分片与医疗专属paillier同态算子,在密文域直接完成资金差值协同运算,全程不解密原始流水,确保数据可用不可见,同时联动对称与非对称双向校验剔除异常篡改分片,从数据存储、传输到计算全链路保障资金信息的机密性与完整性,严防隐私泄露风险。
30、3、本发明依托分级密文存证与链上对账确权,将对账结果固化上链,强化数据防篡改能力,配合全链路密钥溯源指纹及终端权限回收机制,篡改行为绑定终端物理编码并链上留痕,实现终端操作可追溯、数据流转可稽核,全面满足医疗数据安全合规与终端安全管控的双重稽核举证要求。
版权声明:本站专利文献数据主要来源于国家知识产权局等公开渠道,由 技术新讯 进行整理汇编。页面设计及数据汇编的著作权归本站所有。全部内容仅供个人学习、科研评估与技术交流参考,严禁用于任何商业用途(包括但不限于直接生产制造、技术转让、倒卖数据等)。
免责条款:专利技术具有时效性,本站不对资料的绝对准确性、完整性和可实施性提供任何明示或暗示的担保。因参考本站内容造成的直接或间接损失,本站不承担相关法律责任。若您认为本站内容有侵权问题,请及时提供权属证明与我们联系,本站将在核实后依法处理。反馈意见:yyfuon@163.com