
一种整合物理熔断锁定与AES-256加密存储的硬件安全架构的制作方法
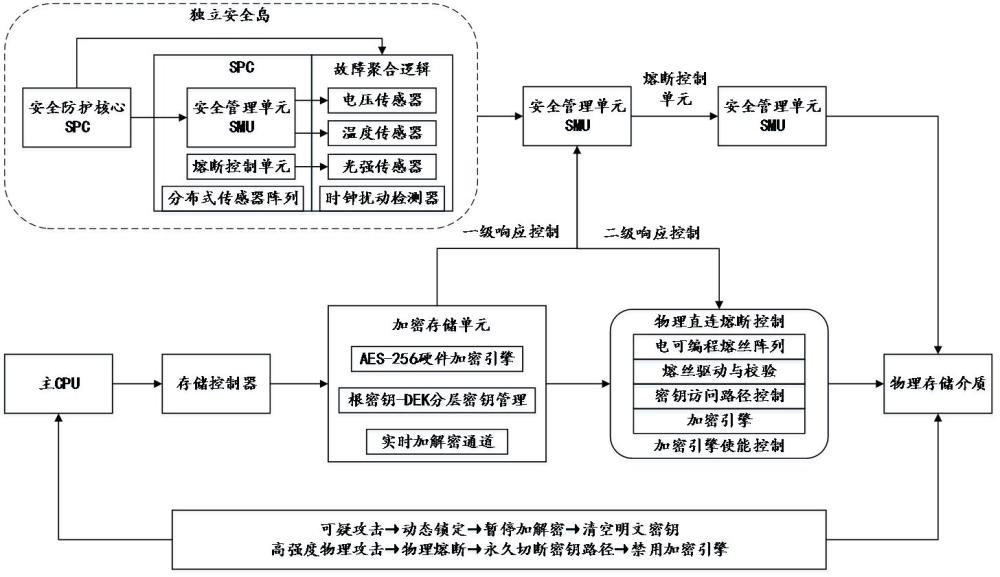
本发明涉及集成电路与信息安全,具体涉及一种应用于嵌入式芯片用于保护关键数据与固件的硬件安全架构,尤其是一种整合了物理熔断锁定机制与aes-256加密存储的硬件安全架构。
背景技术:
1、随着物联网、移动计算和边缘设备的普及,硬件面临的安全威胁日益严峻,包括物理攻击、侧信道攻击和固件篡改等。传统的软件加密方案在密钥管理和抗物理攻击方面存在短板,而单一的硬件加密模块虽然提升了性能,但在面对物理拆解或旁路攻击时,其存储的静态加密数据仍有被提取和分析的风险。
2、现有技术中,硬件安全防护方案采用esim芯片的独立安全域(se)进行硬件隔离和防篡改设计,内置传感器检测物理攻击。另有方案在车规级mcu中采用“安全岛”设计,集成加密引擎和防篡改控制器,通过传感器阵列检测异常并触发数据销毁。此外,物理熔断技术作为一种硬件级自毁机制,在检测到篡改时能永久性破坏关键电路或擦除密钥,提供了极高的防御等级。然而,现有方案多将加密存储与物理熔断作为独立模块,缺乏深度协同的、系统化的架构设计,难以在保证高性能加密存储的同时,提供针对物理入侵的终极、不可逆的保护。
3、因此,亟需一种能够将高强度数据加密与硬件级物理自毁机制深度整合的安全架构,以应对日益复杂的硬件安全挑战。
技术实现思路
1、针对现有技术中硬件安全方案在物理防护与加密存储协同上的不足,本发明提供一种整合物理熔断锁定与aes-256加密存储的硬件安全架构,以安全防护核心(securityprotection core,spc)为系统中枢,将aes-256硬件加密引擎、分层密钥体系、物理熔断阵列、分布式传感器阵列与安全管理单元在硬件层面深度耦合,实现运行时全链路加密防护、遭入侵时分级响应、终极场景下数据不可逆销毁的安全目标,从根本上提升硬件设备抵抗物理攻击与数据窃取的能力。
2、为实现上述目的,本发明的技术方案如下:
3、本发明提供了一种整合物理熔断锁定与aes-256加密存储的硬件安全架构,包括aes加密模块与物理熔丝单元,所述硬件安全架构以集成于芯片独立安全岛内的安全防护核心(spc)为系统中枢,所述安全防护核心(spc)包括加密存储单元、熔断控制单元、分布式传感器阵列以及安全管理单元(smu);
4、所述加密存储单元集成aes-256硬件加密引擎,部署于存储控制器与物理存储介质之间,用于对敏感数据执行实时加解密,采用根密钥-数据加密密钥(dek)的分层密钥管理架构;
5、所述熔断控制单元包含一组或多组电可编程非易失性熔丝阵列,熔丝阵列与加密存储单元的密钥访问路径、加密引擎使能端物理直连,熔丝状态不可逆地决定加密存储单元的访问权限与密钥材料可用性;
6、所述分布式传感器阵列布设于安全岛版图的关键物理位置,用于实时监测物理攻击信号,输出检测数据至故障聚合逻辑处理后生成故障状态向量;
7、所述安全管理单元(smu)为安全防护核心的控制中枢,内置多级威胁判定策略与硬件安全状态机,分别与加密存储单元、熔断控制单元通过总线互联,接收故障状态向量与传感器告警信号;
8、所述硬件安全架构具备锁定和熔断的双模态分级响应机制:一级响应为动态锁定,当安全管理单元(smu)检测到可疑攻击信号时,控制加密存储单元暂停加解密操作、清空明文密钥;二级响应为物理熔断,当安全管理单元(smu)确认高强度物理攻击时,控制熔断控制单元烧断指定熔丝,永久性切断密钥访问路径或禁用加密引擎。
9、作为本发明的进一步方案,所述aes-256硬件加密引擎支持aes-256-gcm、aes-256-xts带认证加密模式,独立执行字节替换、行移位、列混淆、轮密钥加在内的14轮加密运算,运算过程不占用主cpu算力;加密引擎设置正常加解密、动态锁定、调试旁路三种工作模式,模式切换由安全管理单元(smu)指令与熔丝状态共同硬件级控制。
10、作为本发明的进一步方案,所述分层密钥管理架构中,根密钥由物理不可克隆函数(puf)在芯片生产阶段生成,永久存储于受熔丝保护的一次性可编程(otp)区域且永不以明文形式离开安全边界;数据加密密钥(dek)基于hmac的密钥派生函数(hkdf)结合根密钥与授权因子生成,存储于硬件隔离的密钥寄存器与受保护sram中,根密钥用于加密保护数据加密密钥(dek),dek用于直接加密用户数据与固件代码。
11、作为本发明的进一步方案,熔丝阵列主体采用多晶硅材料,关键路径搭配铝/铜/镍铬金属熔丝做冗余;其电气参数满足:未熔断时电阻为30–200ω,熔断判定电阻阈值≥1mω,高可靠场景判定阈值≥10mω,熔断编程电流为5–20ma,采用阶梯波脉冲驱动,编程脉宽为数μs至数百μs,熔断后物理结构永久性断开不可恢复。
12、作为本发明的进一步方案,所述熔丝阵列共32位,分为安全控制组、密钥销毁组、生命周期组三大组别,其中:
13、安全控制组包含jtag_disable、isp_disable、boot_lock、rollback_dis、analog_test_dis熔丝位,分别对应调试端口关闭、在系统编程关闭、安全启动区锁定、固件回滚禁止、模拟测试模式关闭功能;
14、密钥销毁组包含kill_primary_root、kill_secondary_root、kill_session_cache、tamper_evidence、key_ladder_fuse熔丝位,分别对应主根密钥销毁、次级根密钥销毁、会话密钥缓存销毁、入侵证据标记、密钥链级联销毁功能;
15、生命周期组包含lc_psv_rma、lc_field_ret、lc_oem_lock、fips_compliance熔丝位,分别对应售后返修模式、现场退回分析模式、oem代工厂锁定、强制合规锁定功能;
16、剩余熔丝位为预留扩展位。
17、作为本发明的进一步方案,所述熔断控制单元内置熔丝验证与容错逻辑,每次上电时自动对熔丝阵列执行循环冗余校验(crc);支持两种熔断触发方式:一是通过apb总线接收安全管理单元(smu)下发的软件熔断指令,二是接收加密存储单元侧的硬件直连紧急触发信号,熔断完成后状态寄存器自动更新并返回确认信号至安全管理单元(smu)。
18、作为本发明的进一步方案,所述分布式传感器阵列共包含11路独立传感器前端,具体包括:
19、4路电压传感器,分别部署于加密引擎供电轨vdd_sec_a、smu供电轨vdd_sec_b、熔断电荷泵供电轨vdd_efuse、密钥缓存供电轨vdd_sram;
20、3路温度传感器,分别部署于加密引擎正上方热分布中心、efuse控制器旁、安全岛版图边缘;
21、2路光强传感器,分别部署于芯片正面金属屏蔽层下方、密钥存储区正上方;
22、2路时钟扰动检测器,分别部署于安全岛独立rc振荡器输出端、安全岛与主系统时钟域同步桥接器处。
23、作为本发明的进一步方案,所有传感器采用预警和致命的双级阈值机制,包括:
24、电压传感器针对安全岛供电轨,正常范围为1.2v±5%,预警阈值为低于1.08v或高于1.32v,致命阈值为低于0.95v或高于1.50v;针对熔断电荷泵供电轨,正常范围为3.3v±10%,预警阈值为低于2.8v,致命阈值为低于2.0v;
25、温度传感器正常工作范围为-40°c~125°c,预警阈值为超出该温度范围,致命阈值为局部温升斜率>50°c/ms或局部温度>150°c;
26、光强传感器正常工作环境为0lux黑暗环境,预警阈值为持续光强大于10lux,致命阈值为瞬时脉冲光强大于10000lux;
27、时钟扰动检测器标称时钟频率为10mhz,正常范围为10mhz±2%,预警阈值为频率偏离±5%,致命阈值为频率偏离±15%或单周期宽度突变>30%。
28、作为本发明的进一步方案,所述分布式传感器阵列的各传感器的采样与输出参数满足:
29、电压传感器采用12位adc,分辨率约0.8mv/lsb,采样频率10msa/s,经降采样至1msa/s输出,采用片内数字低通滤波,截止频率500khz;
30、温度传感器分辨率为0.0625°c/lsb,绝对精度±2°c,采样频率1ksa/s,采用8点移动平均窗滤波,每1ms更新一次数值;
31、光强传感器采用10位量化,采样频率100msa/s,采用边沿触发锁存无滤波,超阈值时直接输出硬件中断信号;
32、时钟扰动检测器基于tdc时间数字转换,分辨率<50ps,每时钟周期监测一次,采用8周期滑动窗口统计抖动方差,输出16位抖动统计值与1位硬件报警标志。
33、作为本发明的进一步方案,所述故障聚合逻辑接收所有传感器的检测数据,通过比较器阵列与预设阈值比对后,输出8位故障状态向量fault_vector[7:0]至安全管理单元(smu);其中bit0对应电压传感器预警、bit1对应电压传感器致命告警、bit2对应温度传感器预警、bit3对应温度传感器致命告警、bit4对应光强传感器预警、bit5对应光强传感器致命告警、bit6对应时钟扰动预警、bit7对应时钟扰动致命告警;光强与时钟扰动的致命告警同时通过专用硬连线接入安全管理单元(smu)异步中断引脚。
34、作为本发明的进一步方案,所述安全岛采用独立时钟与独立电源:由独立rc振荡器提供全局时钟sec_clk,支持32.768khz低功耗模式与10mhz全速模式动态切换;由独立ldo提供1.2v/3.3v隔离电源轨vdd_sec,与主系统电源物理隔离并保持常开启状态。
35、作为本发明的进一步方案,所述安全管理单元(smu)与加密存储单元、熔断控制单元均通过ambaapb从接口互联,接口数据位宽为32位,最高工作频率≤50mhz;
36、安全管理单元(smu)与加密存储单元的apb接口信号包含paddr[7:0]、pwdata[31:0]、prdata[31:0]、pwrite、penable、psel,用于配置加密引擎参数、读写密钥存储状态,支持国密算法密钥加载;
37、安全管理单元(smu)与熔断控制单元的apb接口信号包含f_addr[7:0]、f_wdata[31:0]、f_rdata[31:0]、f_write、f_enable、f_sel,用于下发熔断指令、读取熔断状态寄存器,熔断操作写入后不可逆。
38、作为本发明的进一步方案,所述加密存储单元与熔断控制单元之间设置1位专用硬件触发信号key_kill_req与应答信号key_kill_ack,用于防篡改场景下的硬连线紧急熔断触发,异步或同步于10mhz安全岛时钟。
39、作为本发明的进一步方案,所述安全管理单元(smu)与主系统之间设置两类交互接口:
40、2位中断信号sec_int[1:0],其中bit0为可恢复报警中断,bit1为致命错误中断并触发系统复位,接口为异步模式;
41、16位单向只读安全状态总线sec_status[15:0],与主系统时钟同步且最高频率≤200mhz,用于主核读取故障码与熔断状态。
42、作为本发明的进一步方案,所述一级响应的动态锁定具体执行流程为:安全管理单元(smu)检测到可疑攻击信号后,向加密存储单元发送硬件锁定指令,暂停所有加解密运算,清空明文密钥寄存器与运算缓冲区,仅保留加密形态的dek,切断加密存储单元与主系统的数据通路,向主系统发送可恢复报警中断;攻击解除并通过授权校验后,系统可恢复正常工作。
43、作为本发明的进一步方案,所述二级响应的物理熔断产生两类不可逆后果:
44、一是密钥销毁:烧断密钥销毁组对应熔丝,永久切断根密钥的物理访问路径,同时硬件触发密钥缓存区自动擦除,所有由根密钥保护的dek均无法解密,全部加密数据永久性失效;
45、二是功能禁用:烧断对应熔丝后,永久拉低aes硬件加密引擎的使能信号,加密存储功能从硬件层面彻底失效。
46、与现有技术相比,本技术所提供的整合物理熔断锁定与aes-256加密存储的硬件安全架构,具有以下有益效果:
47、1.纵深防御体系完整,攻击门槛大幅提升:构建了从软件异常监控、硬件总线监测到物理信号感知的多层次威胁感知体系,搭配动态软件锁定和不可逆的物理熔断的两级响应机制,形成了纵深防御体系,覆盖从低风险异常到高强度物理入侵的全场景攻击;攻击者需同时突破密码学防护与物理防护双重屏障,攻击成本与技术门槛呈指数级上升。
48、2.硬件级深度联动,安全策略强制生效:物理熔断机制提供了对抗物理攻击的终极手段,通过硬件直连信号线与状态机逻辑,实现熔断状态对密钥访问、加密引擎的直接控制,无需软件介入,避免了软件逻辑被篡改绕过的风险;传感器致命告警通过硬连线直达熔断触发电路,响应延迟达到微秒级,可有效拦截纳秒至微秒级的高速物理攻击。
49、3.高性能加密实现,兼顾安全与运行效率:aes-256加解密由专用硬件引擎独立执行,支持高速存储数据如aes-ni等指令集加速,确保了对大量数据加密存储的高性能需求,功耗远低于软件实现方案,完美适配工业控制、车规电子等高实时性要求的应用场景。
50、4.合规适配性强,覆盖多领域应用:aes-256算法符合nistfips等国际安全标准,物理熔断与防篡改机制满足硬件安全合规理念,整套架构可适配金融终端、政务设备、车联网控制器、工业控制芯片等高安全需求场景。
版权声明:本站专利文献数据主要来源于国家知识产权局等公开渠道,由 技术新讯 进行整理汇编。页面设计及数据汇编的著作权归本站所有。全部内容仅供个人学习、科研评估与技术交流参考,严禁用于任何商业用途(包括但不限于直接生产制造、技术转让、倒卖数据等)。
免责条款:专利技术具有时效性,本站不对资料的绝对准确性、完整性和可实施性提供任何明示或暗示的担保。因参考本站内容造成的直接或间接损失,本站不承担相关法律责任。若您认为本站内容有侵权问题,请及时提供权属证明与我们联系,本站将在核实后依法处理。反馈意见:yyfuon@163.com