
车载硬件安全模块固件供应链授权方法、设备、介质及产品与流程
本技术涉及汽车电子安全,特别是涉及一种车载硬件安全模块固件供应链授权方法、设备、介质及产品。
背景技术:
1、随着汽车网联化与功能安全、预期功能安全及网络安全法规要求的提升,车规电子控制单元(electronic control unit,ecu)普遍集成片内硬件安全模块(hardwaresecurity module,hsm),用于密钥存储、安全启动、安全诊断、安全车载通信(secureonboard communication,secoc)报文认证等。hsm固件由主机厂或其指定的固件开发方开发,经主机厂安全评估后发布量产镜像,由供应商在产线烧录至ecu微控制器。
2、在hsm固件自主机厂向更下游环节流转的过程中,存在固件镜像被无授权复制与扩散的风险。若产线或供应链环节可任意烧录同一hsm固件镜像,主机厂难以约束哪一颗芯片、哪一条产线、在何时获得合法授权,供应链安全审计缺乏可密码学核验的per-chip依据。
3、另一方面,即便hsm固件镜像本身带有镜像级数字签名,该签名通常仅证明镜像来源为主机厂授权版本,而未与具体芯片的唯一标识(unique id,uid)绑定。攻击者或违规产线将合法镜像烧录至克隆pcb(printed circuit board,印制电路板)中的其他芯片或替换芯片后,仍可能获得与合法ecu相同的固件运行能力,无法有效抑制跨板授权复用。
4、目前,存在利用芯片唯一标识与安全元件(secure element,se)进行固件防伪的方案:例如通过固件与se双向激活、在激活报文中携带芯片uid,并由se存储uid进行比对绑定。此类方案的信任模型侧重于se与固件之间的相互认证,se私钥参与激活报文签名,与整车主机厂对产线centralized provisioning(集中化per-chip授权下发)、在线配额控制及审计对账的供应链管控诉求并不完全一致。
5、又例如,在服务器机架系统或基板管理控制器(baseboard managementcontroller,bmc)场景中,存在操作系统加载前的固件验签、设备指纹动态认证等方案。此类方案面向的数据中心或服务器远程管理场景,其硬件信任根、产线流程及与量产ecu烧录链路差异较大,难以直接解决车载片内hsm、用户配置块(user configuration block,ucb)、uid及产线在线授权闭环相结合的技术问题。
6、此外,在部分实现中,芯片uid由产线工具或主处理器读取并上报至签名或授权服务。若uid不是由hsm在启动校验时从芯片硬件映射区直读并自洽地参与授权消息构造,则存在uid被篡改或伪造上报的风险,导致签名服务所签授权数据与ecu启动验签所依据的uid不一致,削弱跨板复用检测能力。
7、同时,若授权校验仅在主处理器应用软件层完成,验签失败时仍可能释放动力、制动或secoc相关等车载关键功能,无法在hsm或硬件层形成强制性启动门控,安全边界不足。
8、因此,亟需一种能够将主机厂根密钥信任锚、hsm内uid直读、产线per-chip在线授权及启动验签门控相结合的技术方案,以抑制hsm固件无授权扩散及跨板sig复用,并形成可审计的供应链闭环。
技术实现思路
1、本技术的目的是提供一种车载硬件安全模块固件供应链授权方法、设备、介质及产品,可抑制hsm固件无授权扩散及跨板授权签名复用,并形成供应链闭环。
2、为实现上述目的,本技术提供了如下方案:
3、第一方面,本技术提供了一种车载硬件安全模块固件供应链授权方法,所述方法应用于包括片内硬件安全模块、用户配置块及主处理器的车载电子控制单元;所述用户配置块用于存储芯片唯一标识;片内硬件安全模块固件包括固化于只读信任锚区的主机厂公钥;
4、所述方法采用双层相互独立的安全机制,抑制片内硬件安全模块固件无授权扩散及跨板授权签名复用,形成供应链闭环;所述方法包括:
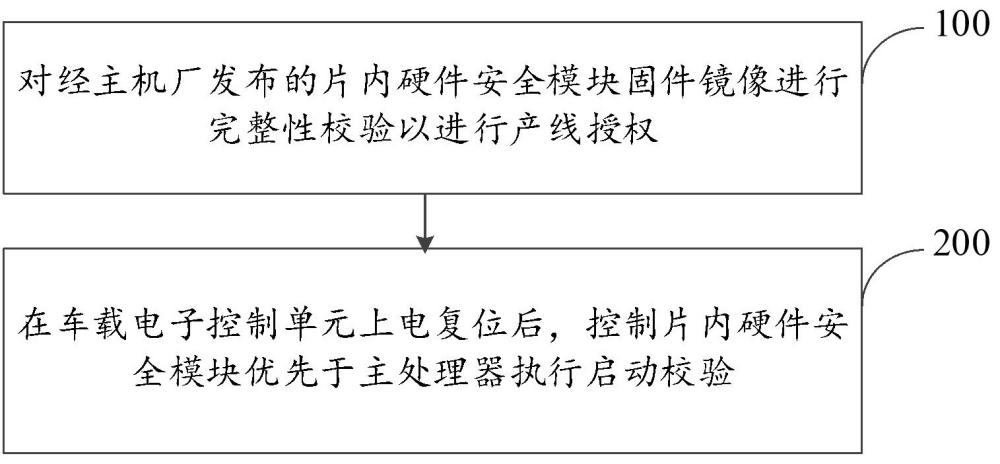
5、对经主机厂发布的片内硬件安全模块固件镜像进行完整性校验以进行产线授权;其中,将片内硬件安全模块固件镜像烧录至车载电子控制单元,基于片内硬件安全模块从用户配置块映射读取芯片唯一标识并拼接为预定长度的芯片唯一标识字节串;所述芯片唯一标识字节串用以经产线工具提交至主机厂签名服务;所述主机厂签名服务按与片内硬件安全模块固件相同的预定规则构造授权消息,利用主机厂私钥对授权消息的哈希值生成授权签名;所述授权签名用以经产线工具写入片内硬件安全模块安全存储区,并基于产线工具执行写保护或生命周期锁;
6、在车载电子控制单元上电复位后,控制片内硬件安全模块优先于主处理器执行启动校验;其中,从用户配置块映射读取芯片唯一标识并拼接为与产线授权阶段一致的芯片唯一标识字节串,按所述预定规则构造授权消息,从片内硬件安全模块安全存储区读取授权签名,利用主机厂公钥对授权消息的哈希值验证授权签名;当且仅当验签通过时,解除对主处理器及预设的车载关键功能域的启动门控;当验签未通过时,限制预设的车载关键功能域的运行并上报异常状态;其中,所述授权消息不包含片内硬件安全模块固件镜像内容,所述授权签名为供应链授权凭证,与片内硬件安全模块固件镜像完整性校验相互独立。
7、第二方面,本技术提供了一种计算机设备,包括:存储器、处理器以及存储在存储器上并可在处理器上运行的计算机程序,所述处理器执行所述计算机程序以实现上述所述的车载硬件安全模块固件供应链授权方法。
8、第三方面,本技术提供了一种计算机可读存储介质,其上存储有计算机程序,该计算机程序被处理器执行时实现上述所述的车载硬件安全模块固件供应链授权方法。
9、第四方面,本技术提供了一种计算机程序产品,包括计算机程序,该计算机程序被处理器执行时实现上述所述的车载硬件安全模块固件供应链授权方法。
10、根据本技术提供的具体实施例,本技术公开了以下技术效果:
11、本技术提供了一种车载硬件安全模块固件供应链授权方法、设备、介质及产品,通过对经主机厂发布的片内硬件安全模块固件镜像进行完整性校验以进行产线授权;主机厂签名服务按与片内硬件安全模块固件相同的预定规则构造授权消息,利用主机厂私钥对授权消息的哈希值生成授权签名,即,未获鉴权与配额的产线无法完成合法授权,即使烧录相同hsm固件镜像也无法通过启动门控,从而抑制hsm固件无授权扩散。在车载电子控制单元上电复位后,控制片内硬件安全模块优先于主处理器执行启动校验;其中,从用户配置块映射读取芯片唯一标识并拼接为与产线授权阶段一致的芯片唯一标识字节串,按所述预定规则构造授权消息,从片内硬件安全模块安全存储区读取授权签名,利用主机厂公钥对授权消息的哈希值验证授权签名,可避免主处理器或产线工具单方面伪造uid造成的授权不一致,提高uid绑定可信度;当且仅当验签通过时,解除对主处理器及预设的车载关键功能域的启动门控,也就是授权签名写入后锁写,结合hsm内验签与启动门控,以形成自预生产、产线授权至启动校验的可审计供应链闭环。当验签未通过时,限制预设的车载关键功能域的运行并上报异常状态;授权消息不包含片内硬件安全模块固件镜像内容,授权签名为供应链授权凭证,与片内硬件安全模块固件镜像完整性校验相互独立,从而抑制跨板授权签名复用。即,本技术采用双层相互独立的安全机制,抑制片内硬件安全模块固件无授权扩散及跨板授权签名复用,形成供应链闭环。
版权声明:本站专利文献数据主要来源于国家知识产权局等公开渠道,由 技术新讯 进行整理汇编。页面设计及数据汇编的著作权归本站所有。全部内容仅供个人学习、科研评估与技术交流参考,严禁用于任何商业用途(包括但不限于直接生产制造、技术转让、倒卖数据等)。
免责条款:专利技术具有时效性,本站不对资料的绝对准确性、完整性和可实施性提供任何明示或暗示的担保。因参考本站内容造成的直接或间接损失,本站不承担相关法律责任。若您认为本站内容有侵权问题,请及时提供权属证明与我们联系,本站将在核实后依法处理。反馈意见:yyfuon@163.com