
基于动态阈值的网络安全基线扫描方法与流程
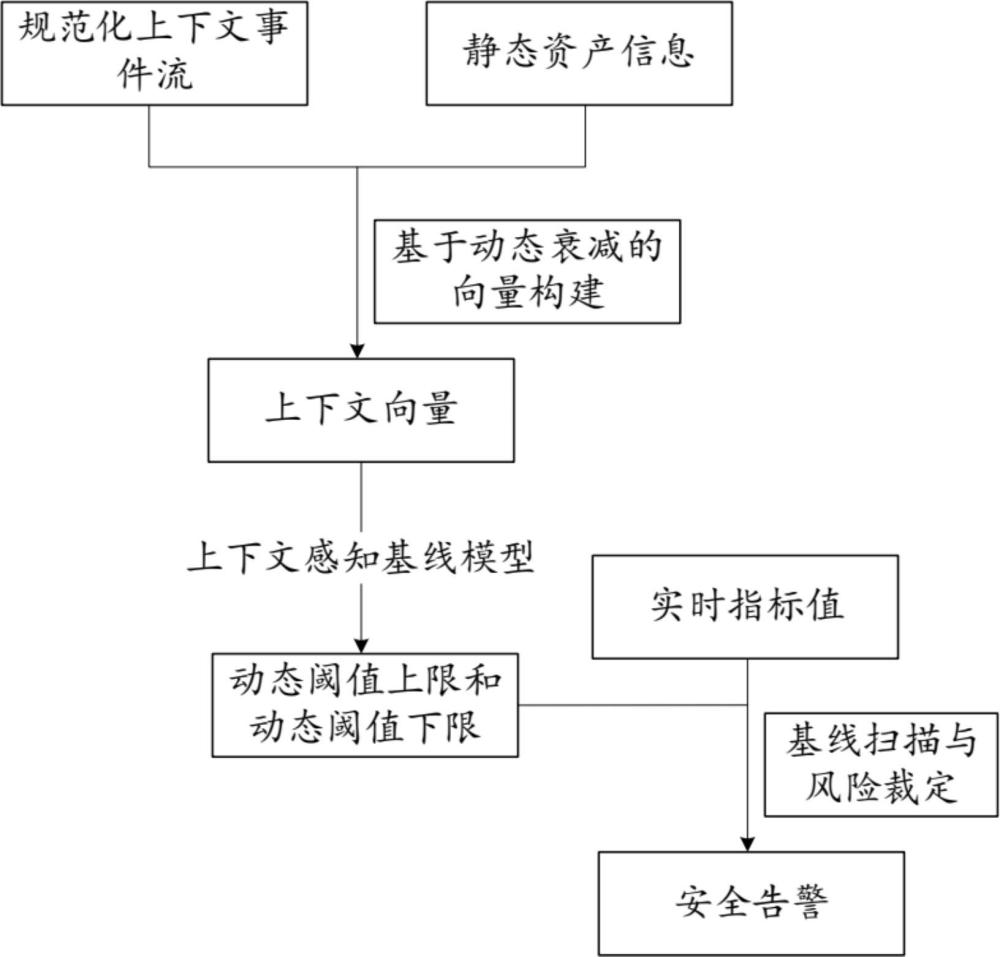
本申请涉及通信网络安全,且更为具体地,涉及一种基于动态阈值的网络安全基线扫描方法。
背景技术:
1、随着信息技术的飞速发展,特别是云计算、微服务架构和持续集成/持续交付理念的普及,现代网络信息系统的复杂度与动态性与日俱增。资产的生命周期可能极短,业务负载的波动也愈发频繁和剧烈。在此背景下,网络安全基线扫描作为一种主动发现配置弱点、异常行为和潜在威胁的核心安全手段,面临着严峻的挑战。传统的安全基线扫描方法多依赖于静态的、由专家经验预设的规则和固定阈值,例如规定cpu使用率不应超过80%。这种刚性策略在静态环境中尚能发挥作用,但在当今高度动态的系统中,合法的业务活动(如计划内的大规模数据处理、促销活动引发的流量洪峰、频繁的应用发布与自动扩缩容)会轻易触发这些固定阈值,导致产生大量的告警误报。这种告警风暴不仅严重消耗安全运维团队的精力,降低了告警的可信度,更使得真正的、由攻击行为引发的细微异常被淹没在海量无效信息之中,构成了巨大的安全隐患。
2、为应对上述挑战,一些现有技术开始探索基于统计学或简单时间序列分析的动态阈值方法。这些方法通过学习一段时期内的历史监控指标数据,计算出指标的均值和标准差等统计特征,并以此为基础设定一个随时间缓慢变化的正常范围。虽然这在一定程度上提升了基线的适应性,但其本质缺陷在于上下文感知能力的缺失。这类方法仅仅观察指标数值本身的变化,却无法理解导致这些变化背后的业务逻辑或运维意图。它无法区分一次由版本发布引起的cpu飙升和一次由挖矿木马活动引起的cpu飙升,因为从指标本身来看,二者可能表现出相似的模式。这种上下文盲视导致其在面对由特定事件驱动的、合法的、剧烈的系统状态变迁时,依然会产生大量的误报或因阈值范围设定过宽而导致漏报,未能从根本上解决动态环境下的精准检测问题。
3、因此,期望一种优化的网络安全基线扫描方案。
技术实现思路
1、为了解决上述技术问题,提出了本申请。本申请的实施例提供了一种基于动态阈值的网络安全基线扫描方法。
2、根据本申请的一个方面,提供了一种基于动态阈值的网络安全基线扫描方法,其包括:
3、获取规范化上下文事件流;
4、基于当前时间戳,对规范化上下文事件流和静态资产信息进行基于动态衰减的向量构建以得到上下文向量;
5、将上下文向量输入上下文感知基线模型以得到动态阈值上限和动态阈值下限;
6、从监控系统获取实时指标值;
7、基于动态阈值上限和动态阈值下限,对实时指标值进行基线扫描与风险裁定以得到安全告警。
8、与现有技术相比,本申请提供的一种基于动态阈值的网络安全基线扫描方法,其通过统一的事件流框架,将原本孤立的静态资产信息、动态运维事件与业务活动信息进行融合,并构建出一个能够实时、量化描述系统当前综合状态的上下文向量,其中引入的动态衰减机制确保了事件影响的时效性。随后,利用该上下文向量驱动一个预先训练的上下文感知基线模型,使其能够精准预测出在当前特定情境下,监控指标的正常行为基线。最终生成的动态阈值,其中心点和容忍边界均由实时上下文决定,从而使系统能够智能区分合法的业务波动与真实的异常偏离,从根本上解决了上下文缺失所带来的检测困境,显著提升了告警的信噪比。
1.一种基于动态阈值的网络安全基线扫描方法,其特征在于,包括:
2.根据权利要求1所述的基于动态阈值的网络安全基线扫描方法,其特征在于,获取规范化上下文事件流,包括:
3.根据权利要求2所述的基于动态阈值的网络安全基线扫描方法,其特征在于,原始上下文数据集合包括配置管理数据库数据源、持续集成/交付事件源、业务事件源。
4.根据权利要求1所述的基于动态阈值的网络安全基线扫描方法,其特征在于,基于当前时间戳,对规范化上下文事件流和静态资产信息进行基于动态衰减的向量构建以得到上下文向量,包括:
5.根据权利要求4所述的基于动态阈值的网络安全基线扫描方法,其特征在于,对规范化上下文事件流进行事件动态影响向量化以得到动态影响向量,包括:
6.根据权利要求5所述的基于动态阈值的网络安全基线扫描方法,其特征在于,对维护后的活跃事件状态存储进行目标资产的动态影响向量计算以得到动态影响向量,包括:
7.根据权利要求6所述的基于动态阈值的网络安全基线扫描方法,其特征在于,在确认第一活跃事件记录与目标资产标识符相匹配时,计算第一活跃事件记录的影响力,包括:以如下公式计算第一活跃事件记录的影响力,所述公式为:
8.其中,为初始权重,为第一活跃事件记录的时间戳,为事件开始时间,为衰减系数,为第一活跃事件记录的影响力。
9.根据权利要求1所述的基于动态阈值的网络安全基线扫描方法,其特征在于,将上下文向量输入上下文感知基线模型以得到动态阈值上限和动态阈值下限,包括:
10.根据权利要求8所述的基于动态阈值的网络安全基线扫描方法,其特征在于,基于上下文向量,计算动态敏感度系数,包括:
版权声明:本站专利文献数据主要来源于国家知识产权局等公开渠道,由 技术新讯 进行整理汇编。页面设计及数据汇编的著作权归本站所有。全部内容仅供个人学习、科研评估与技术交流参考,严禁用于任何商业用途(包括但不限于直接生产制造、技术转让、倒卖数据等)。
免责条款:专利技术具有时效性,本站不对资料的绝对准确性、完整性和可实施性提供任何明示或暗示的担保。因参考本站内容造成的直接或间接损失,本站不承担相关法律责任。若您认为本站内容有侵权问题,请及时提供权属证明与我们联系,本站将在核实后依法处理。反馈意见:yyfuon@163.com