
一种面向CPU上下文干扰的电磁隐通道存在性感知方法
本发明涉及电磁侧信道安全评估,尤其涉及一种面向cpu上下文干扰的电磁隐通道存在性感知方法。
背景技术:
1、网络隔离和气隙系统长期被视为保护敏感计算环境的重要手段(参考文献1、2),此类系统广泛存在于工业控制、可信执行环境、硬件安全模块和高安全等级计算平台中。由于传统网络接口受到限制,攻击者难以通过常规通信链路传输数据。然而,已有研究表明,隔离系统仍可能通过非传统物理媒介泄露信息,如电磁辐射(参考文献3、4)、功耗变化(参考文献5、6)、声学信号(参考文献7、8)以及温度变化(参考文献9、10)等等。其中,电磁隐通道(参考文献11-17)尤其值得关注。该类通道不依赖软件层面的显式通信接口,可由处理器、内存总线或外设活动诱导产生,并可被外部探头被动观测。
2、当前对于隐通道的研究主要集中在两类任务上。第一类是隐通道构造与解码(参考文献18-20),关注如何通过特定调制方式在电磁或其他物理域中传输信息,并评估其传输性能。第二类是异常检测(参考文献21-23),可发现偏离正常执行的电磁或功耗行为。以上工作大多默认隐通道已知、已发生、或已掌握典型特征。
3、然而,真实防御场景中的首要问题并不是如何解码已知隐通道,也不是如何识别某个已知攻击类别。在长期被动监测中,防御者首先需要回答更基础的问题,当前系统是否存在可疑电磁隐通道活动,即电磁隐通道存在性感知。存在性感知是后续追踪、分类、归因和取证分析的前置安全能力。
4、电磁隐通道不是任意离群点,而是由通信调制行为引入的、具有持续性和结构性的异常执行过程。与普通上下文扰动相比,这些结构化特征具有更强的时间一致性和可累积性。然而,正常cpu执行本身也会产生复杂且非平稳的电磁信号,不同工作负载、线程调度、内存访问、核心绑定、缓存状态和并发任务均可能显著改变电磁幅度、频谱形态和时间结构。因此,存在性感知比已知通道识别更困难。此外,正常上下文扰动可能在局部窗口内与隐通道活动相似,简单能量阈值、全局正常模型或单窗口异常检测难以稳定判断隐通道是否存在。
5、因此,亟需提出一种能够在存在正常上下文扰动的环境下准确感知电磁隐通道活动的感知方法。
6、参考文献如下:
7、[1] w. son, s. kwon, j. lee, and j.-h. lee, “exploration of optimalfrequency bands for acoustic signal air-gap attacks,” ieee trans. dependablesecure comput., vol. 23, no. 3, pp. 6212–6229, may 2026, doi: 10.1109/tdsc.2026.3661896.
8、[2] m. j. a. a. raja, z. masood, i. hussain, a. zameer, and m. a. z.raja, “design of deep learning networks for nonlinear delay differentialsystem for stuxnet virus spread in an air gapped critical environment,” appl.soft comput., vol. 175, p. 113091, may 2025, doi: 10.1016/j.asoc.2025.113091.
9、[3] j. du, z. wang, and a. yu, “revisiting the masking strategy: aside-channel attack on crystals-kyber,” ieee transactions on informationforensics and security, vol. 20, pp. 3387–3399, 2025, doi: 10.1109/tifs.2025.3550061.
10、[4] j. j. pantoja, v. a. bucheli, and r. donaldson, “electromagneticside-channel attack risk assessment on a practical quantum-key-distributionreceiver based on multi-class classification,” epj quantum technol., vol. 11,no. 1, p. 78, dec. 2024, doi: 10.1140/epjqt/s40507-024-00290-6.
11、[5] p. bhade, j. paturel, o. sentieys, and s. sinha, “lightweighthardware-based cache side-channel attack detection for edge devices (edge-cascade),” acm transactions on embedded computing systems, vol. 23, no. 4,pp. 1–27, jul. 2024, doi: 10.1145/3663673.
12、[6] h. wang, “amplitude-modulated em side-channel attack on provablysecure masked aes,” j. cryptogr. eng., vol. 14, no. 3, pp. 537–549, sep.2024, doi: 10.1007/s13389-024-00347-3.
13、[7] n. kulasooriya and a. sayakkara, “machine learning approaches forsurveilling keyboard activity on mobile devices through acoustic and inertialsensors,” in 2025 international conference on advances in technology andcomputing (icatc), ieee, dec. 2025, pp. 1–6. doi: 10.1109/icatc68823.2025.11407526.
14、[8] k. yang, y. zhang, t. li, and l. sun, “asids: acoustic side-channel based intrusion detection system for industrial robotic arms,”comput. secur., vol. 157, p. 104586, oct. 2025, doi: 10.1016/j.cose.2025.104586.
15、[9] m. elahi, m. r. elshamy, a.-h. a. badawy, and a. patooghy,“sentineledge: an attention-based defense for real-time mitigation ofadversarial thermal manipulations in system-on-chips,” acm transactions onembedded computing systems, vol. 25, no. 3, pp. 1–27, may 2026, doi: 10.1145/3802543.
16、[10] n. mishra, t. l. dutta, s. shukla, a. chakraborty, and d.mukhopadhyay, “too hot to handle: novel thermal side-channel in power attack-protected intel processors,” in 2024 ieee international symposium on hardwareoriented security and trust (host), ieee, may 2024, pp. 378–382. doi:10.1109/host55342.2024.10545405.
17、[11] m. guri, “air-fi: leaking data from air-gapped computers usingwi-fi frequencies,” ieee trans. dependable secure comput., pp. 1–18, 2022,doi: 10.1109/tdsc.2022.3186627.
18、[12] z. zhan, z. zhang, and x. koutsoukos, “a high-speed, long-distance and wall-penetrating covert channel based on em emanations from dramclock,” journal of hardware and systems security, vol. 6, no. 1–2, pp. 47–65,jun. 2022, doi: 10.1007/s41635-022-00128-6.
19、[13] z. zhan, z. zhang, and x. koutsoukos, “bitjabber: the world’sfastest electromagnetic covert channel,” in 2020 ieee international symposiumon hardware oriented security and trust (host), ieee, dec. 2020, pp. 35–45.doi: 10.1109/host45689.2020.9300268.
20、[14] m. guri et al., gsmem: data exfiltration from air-gappedcomputers over gsm frequencies gsmem: data exfiltration from air-gappedcomputers over gsm frequencies. 2015.
21、[15] m. guri, “rambo: leaking secrets from air-gap computers byspelling covert radio signals from computer ram,” 2024, pp. 144–161. doi:10.1007/978-3-031-47748-5_9.
22、[16] o. a. ajike, t. acharya, m. chouikha, a. annamalai, a. kulkarni,and s. t. ahmed, “covert data exfiltration via electromagnetic side-channelemissions from computer memory,” in 2025 4th international conference onsmart cities, automation & intelligent computing systems (icon-sonics),ieee, oct. 2025, pp. 1–7. doi: 10.1109/icon-sonics67145.2025.11309245.
23、[17] c. shen, t. liu, j. huang, and r. tan, “when lora meets emr:electromagnetic covert channels can be super resilient,” in 2021 ieeesymposium on security and privacy (sp), ieee, may 2021, pp. 1304–1317. doi:10.1109/sp40001.2021.00031.
24、[18] qisheng jiang and chundong wang, “sync+sync: a covert channelbuilt on fsync with storage,” in 33rd usenix security symposium (usenixsecurity 24), philadelphia, pa: usenix association, aug. 2024, pp. 3349–3366.accessed: apr. 21, 2025. [online]. available: https://www.usenix.org/conference/usenixsecurity24/presentation/jiang-qisheng
25、[19] p. maurya, l. daksha, v. kahar, and a. a. kherani, “performanceanalysis of colora: covert channel over lora phy,” in 2024 nationalconference on communications (ncc), ieee, feb. 2024, pp. 1–6. doi: 10.1109/ncc60321.2024.10485879.
26、[20] f. n. bostanc et al., “understanding and mitigating covertchannel and side channel vulnerabilities introduced by rowhammer defenses,”in proceedings of the 2025 58th ieee/acm international symposium onmicroarchitecture, new york, ny, usa: acm, oct. 2025, pp. 1412–1432. doi:10.1145/3725843.3756029.
27、[21] b. b. yilmaz, n. sehatbakhsh, a. zajic, and m. prvulovic,“communication model and capacity limits of covert channels created bysoftware activities,” ieee transactions on information forensics andsecurity, vol. 15, pp. 1891–1904, 2020, doi: 10.1109/tifs.2019.2952265.
28、[22] j. gonzález-gómez, m. b. sikal, h. khdr, l. bauer, and j.henkel, “balancing security and efficiency: system-informed mitigation ofpower-based covert channels,” ieee transactions on computer-aided design ofintegrated circuits and systems, vol. 43, no. 11, pp. 3395–3406, nov. 2024,doi: 10.1109/tcad.2024.3438999.
29、[23] s. alam, j. xiao, and n. u. eisty, “exploiting cpu clockmodulation for covert communication channel,” in 2024 ieee/acis 22ndinternational conference on software engineering research, management andapplications (sera), ieee, may 2024, pp. 153–158. doi: 10.1109/sera61261.2024.10685636.
技术实现思路
1、本发明提出一种面向cpu上下文干扰的电磁隐通道存在性感知方法,解决了现有隐通道检测方案大多默认隐通道已知、已发生或已掌握典型特征,无法在面向cpu上下文扰动的环境下准确感知隐通道是否存在等问题。
2、本发明的技术方案是这样实现的:
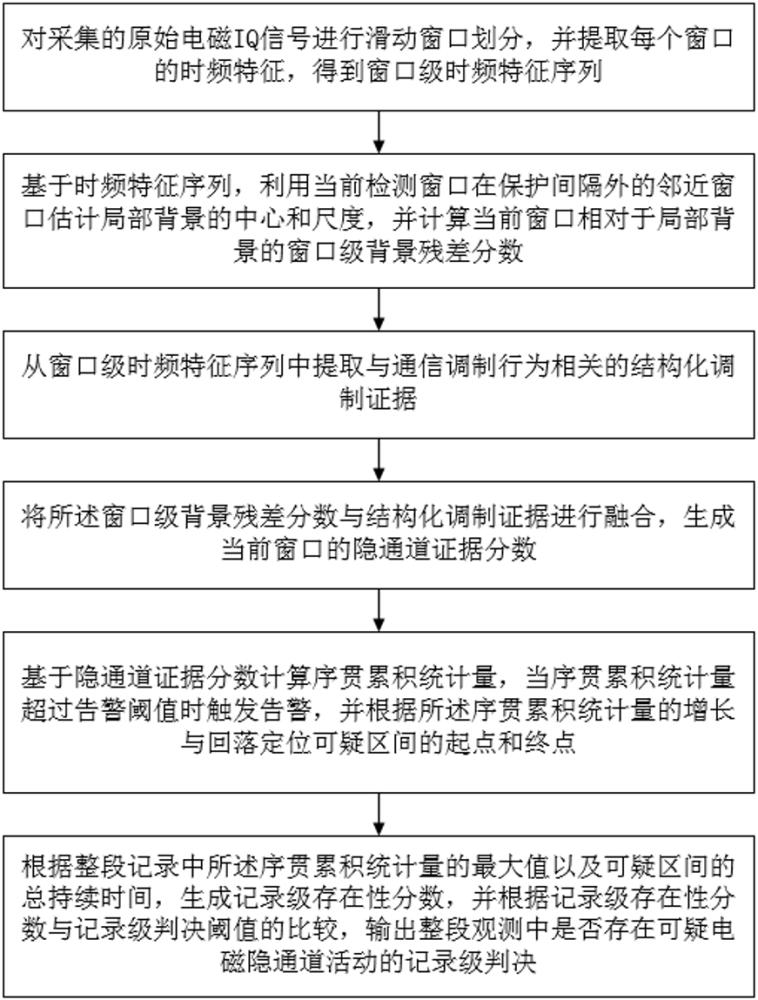
3、本发明第一方面提供了一种面向cpu上下文干扰的电磁隐通道存在性感知方法,包括以下步骤:
4、步骤s1,对采集的原始电磁iq信号进行滑动窗口划分,并提取每个窗口的时频特征,得到窗口级时频特征序列;
5、步骤s2,基于时频特征序列,利用当前检测窗口在保护间隔外的邻近窗口估计局部背景的中心和尺度,并计算当前窗口相对于局部背景的窗口级背景残差分数;
6、步骤s3,从窗口级时频特征序列中提取与通信调制行为相关的结构化调制证据;
7、步骤s4,将所述窗口级背景残差分数与结构化调制证据进行融合,生成当前窗口的隐通道证据分数;
8、步骤s5,基于隐通道证据分数计算序贯累积统计量,当序贯累积统计量超过告警阈值时触发告警,并根据所述序贯累积统计量的增长与回落定位可疑区间的起点和终点;
9、步骤s6,根据整段记录中所述序贯累积统计量的最大值以及可疑区间的总持续时间,生成记录级存在性分数,并根据记录级存在性分数与记录级判决阈值的比较,输出整段观测中是否存在可疑电磁隐通道活动的记录级判决。
10、具体地,步骤s1具体包括:
11、将采集到的原始电磁iq信号表示为序列,,为信号总长度, 为离散时间索引;
12、令窗口长度为,滑动步长为,fft长度为,第个窗口内的信号片段的短时傅里叶变换定义为:
13、;
14、其中,表示第个窗口在频点上的频域复数值;表示原始信号在第个窗口内的第个采样点;为窗函数,为频点索引,为窗口序号,为虚数单位;
15、第个窗口对应的功率谱为:
16、;
17、其中,表示第个窗口在频点上的信号功率;
18、基于所述功率谱构造每个窗口的时频特征向量:
19、;
20、其中,表示第个窗口的时频特征向量,表示第个窗口的目标频带能量,表示第个窗口的谱质心或主峰频率,表示第个窗口的有效带宽,表示第个窗口的谱熵,表示第个窗口的谱通量,表示第个窗口的镜像频带相关性,表示向量的转置,各窗口的时频特征向量构成窗口级时频特征序列。
21、具体地,步骤s2具体包括:
22、对第个检测窗口,定义其局部背景集合为:
23、;
24、其中,为背景窗口长度;为保护间隔长度,保护间隔用于避免当前窗口的可疑活动污染背景估计;为第个窗口的时频特征向量,为背景窗口的序号索引;
25、对第个时频特征分量,局部中心与局部尺度分别估计为:
26、;
27、;
28、其中,表示对数据取中位数,为第个窗口特征向量的第个分量,1.4826为高斯一致性校正系数,为防止除零的常数;
29、计算当前窗口各特征相对于局部背景的标准化残差:
30、;
31、其中,为第个窗口第个特征的标准化残差,为当前第个窗口特征向量的第个分量;
32、窗口级背景残差分数定义为:
33、;
34、其中,表示第个窗口的窗口级背景残差分数;为特征向量中的特征总数,为第个特征的特征权重,为截断归一化函数。
35、具体地,步骤s3中,结构化调制证据向量定义为:
36、;
37、其中,表示周期性证据,其取值通过对局部能量序列或主峰强度序列计算自相关获得;表示谱峰持续性证据,其取值根据第个窗口中的显著谱峰集合中的频点在连续窗口中反复出现的程度确定;表示能量交替强度证据,其取值根据局部能量序列按自适应阈值划分的高、低状态呈现稳定交替的程度确定;表示频谱轨迹一致性证据,其取值根据主峰频率或谱质心在局部时间窗内由线性或分段线性轨迹拟合的拟合误差确定;表示循环平稳性证据,其取值根据特征序列在循环频率处是否形成稳定峰值或带宽随轨迹迁移是否保持一致来确定。
38、具体地,步骤s4中,融合方式为门控融合:
39、;
40、其中,表示第个窗口的隐通道证据分数,为第个窗口归一化后的残差分数,为第个窗口归一化后的第个结构化调制证据分量,为第个结构化调制证据的非负权重;
41、该门控融合形式表示只有当当前窗口既不能由局部背景解释,又具有调制结构时,系统才赋予较高的隐通道证据分数。
42、具体地,步骤s5具体包括:
43、定义中心化证据增量:
44、;
45、其中,表示第个窗口的中心化证据增量,表示第个窗口的隐通道证据分数,为正常背景下的保守漂移项;
46、序贯累积统计量定义为:
47、,;
48、其中,表示第个窗口的序贯累积统计量;
49、当时,触发可疑隐通道告警,其中为告警阈值;
50、将最近一次从零开始持续增长的位置作为候选起点,将回落到低阈值或证据连续不足的位置作为候选终点;相邻候选区间若间隔小于最小合并间隔,则进行合并;持续时间短于最小长度的区间被移除,最终得到可疑区间集合:
51、;
52、其中,为输出区间数量,和分别为第个可疑区间的时间起点和终点。
53、进一步地,所述告警阈值的标定方式为:
54、针对每一个候选阈值,统计在正常标定数据集下单位监测时长内产生的虚警次数,选取满足目标虚警率要求的最小阈值:
55、;
56、其中,为候选阈值下在正常标定数据中触发的虚警次数,为正常标定数据集的总监测时长,为目标虚警率。
57、具体地,所述步骤s6具体包括:
58、记录级存在性分数定义为:
59、;
60、其中,为整段记录中序贯累积统计量的最大值,为持续时间权重,和为可疑区间的时间起点和终点,表示可疑区间集合中所有区间的总持续时间;
61、记录级存在性分数对应的置信度为:
62、;
63、其中,为记录级判决阈值,为s型函数,用于将输出限定在[0,1]之间;当超过预设置信度门限时,系统报告该记录中存在可疑电磁调制活动。
64、本发明第二方面提供了一种电子设备,包括存储器和处理器,所述存储器内存储有可在处理器上运行的计算机程序,所述处理器执行所述计算机程序时实现所述电磁隐通道存在性感知方法的步骤。
65、本发明第三方面提供了一种计算机可读存储介质,所述存储介质存储有计算机程序,所述计算机程序被处理器执行时实现所述电磁隐通道存在性感知方法的步骤。
66、相较于现有技术,本发明的有益效果在于:本发明利用保护间隔外的邻近窗口估计局部背景,有效抑制cpu负载、线程调度和缓存行为等上下文因素引起的非平稳背景变化对检测的干扰;通过门控融合要求窗口级背景残差分数与结构化调制证据同时显著才赋予较高隐通道证据分数,避免了仅凭能量阈值或单窗口异常检测导致误判的问题;通过序贯统计量跨窗口累积弱证据降低单窗口偶发扰动的影响,最终输出窗口级证据、可疑区间集合和记录级存在性判决三层结果,为后续追踪溯源和人工核验提供依据。
版权声明:本站专利文献数据主要来源于国家知识产权局等公开渠道,由 技术新讯 进行整理汇编。页面设计及数据汇编的著作权归本站所有。全部内容仅供个人学习、科研评估与技术交流参考,严禁用于任何商业用途(包括但不限于直接生产制造、技术转让、倒卖数据等)。
免责条款:专利技术具有时效性,本站不对资料的绝对准确性、完整性和可实施性提供任何明示或暗示的担保。因参考本站内容造成的直接或间接损失,本站不承担相关法律责任。若您认为本站内容有侵权问题,请及时提供权属证明与我们联系,本站将在核实后依法处理。反馈意见:yyfuon@163.com