
一种电子档案加密存储与全生命周期溯源方法及系统与流程
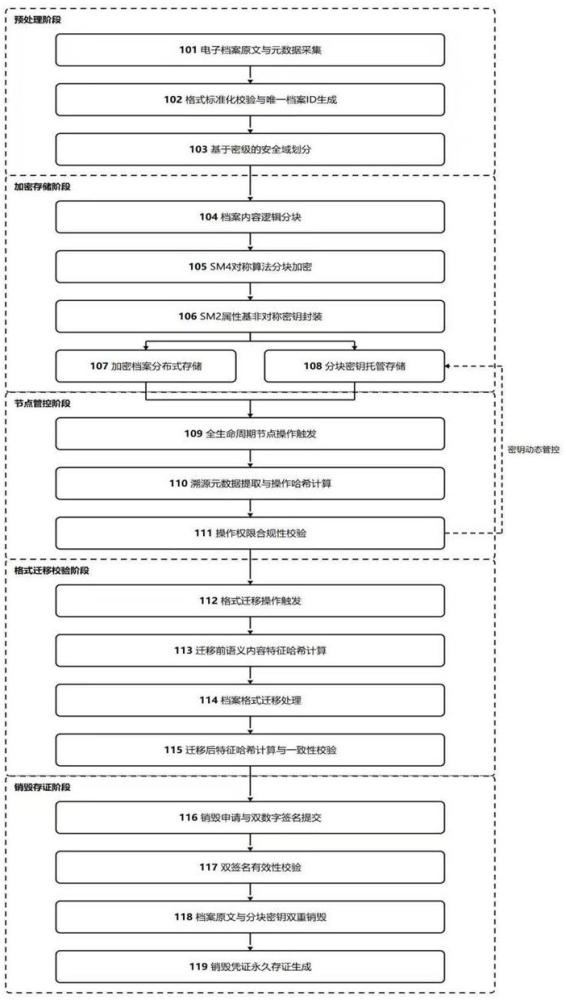
本发明涉及电子档案管理、信息安全与区块链,尤其涉及一种电子档案的加密存储与全生命周期溯源方法及系统,适用于企业、政务等场景下电子档案的全流程安全管控与可信追溯。
背景技术:
1、随着档案信息化建设的推进,电子档案已成为档案管理的核心载体,但其易篡改、易复制、易泄露的特性给档案安全与溯源带来了严峻挑战。现行电子档案管理技术主要存在以下缺陷:
2、1.加密机制僵化,安全粒度不足:现有电子档案多采用静态整体加密方式,密钥集中管理,泄露风险高;且无法基于用户角色、档案密级实现细粒度的内容访问控制,高密级档案存在越权访问风险。同时,加密算法更新或密钥更换时需对档案全文重加密,计算开销大,影响系统可用性。
3、2.溯源覆盖不全,链条易断裂:现有溯源方案多仅覆盖归档、存储环节,对档案创建、审核、借阅、修改、移交、销毁等全生命周期节点覆盖不完整;且跨部门移交时依赖中心化日志记录,易被人为篡改,导致溯源链条断裂,出现问题无法定责。此外,档案格式迁移过程仅记录前后结果,无法验证迁移过程中内容是否被非法改动,真实性难以保障。
4、3.加密与溯源脱节,审计效率低:加密存储与溯源日志分属两套独立系统,操作行为与加密状态无法联动,无法实现 “操作即存证、存证即加密”;事后审计需跨系统比对数据,核验成本高、效率低,难以满足《档案法》对电子档案真实性、完整性、可追溯性的合规要求。
5、4.销毁环节存证缺失:档案销毁环节仅记录操作日志,未对销毁过程、销毁结果进行可信存证与双重校验,存在非法销毁、虚假销毁的风险,无法满足档案销毁的合规审计要求。
技术实现思路
1、发明目的
2、本发明针对现有技术的不足,提供一种电子档案加密存储与全生命周期溯源方法及系统,实现电子档案从创建、审核、归档、存储、借阅、修改、移交到销毁的全生命周期加密保护与不可篡改溯源,同时达成细粒度权限管控、格式迁移真实性验证与合规审计的技术效果。
3、技术方案
4、为实现上述目的,本发明采用如下技术方案:
5、一种电子档案加密存储与全生命周期溯源方法,包括以下步骤:
6、s1 电子档案预处理与身份标识生成采集电子档案原文及其关联元数据,元数据至少包含档案编号、密级、全宗号、创建人、创建时间、业务关联标识;对电子档案进行格式标准化校验,生成唯一档案身份标识 id,并基于档案密级划分安全域。
7、s2 动态分块加密存储采用国密 sm4 算法对电子档案原文进行分块加密,每块生成独立加密密钥;基于 sm2 非对称加密算法,结合用户属性与档案密级生成属性基加密密钥,对分块密钥进行加密封装;将加密后的档案原文存储至分布式对象存储集群,加密后的分块密钥存储至密钥管理系统。
8、s3 全生命周期节点溯源上链预设电子档案全生命周期的 7 类核心节点:创建、审核、归档、借阅、修改、移交、销毁;每触发一个节点操作时,自动抽取操作人、操作时间、操作类型、操作内容摘要、操作终端标识五类溯源元数据,计算操作数据哈希值;将溯源元数据与哈希值通过智能合约写入联盟区块链网络,生成不可篡改的区块存证。
9、s4 格式迁移真实性校验当电子档案需进行格式迁移时,采用时间内容敏感哈希算法计算迁移前档案的内容特征哈希值;格式迁移完成后,采用相同算法计算迁移后档案的内容特征哈希值;若两次哈希值一致,则判定格式迁移过程内容未篡改,将迁移前后哈希值与迁移操作记录同步上链存证。
10、s5 密钥与溯源联动管控区块链智能合约实时校验节点操作的合规性:若操作符合权限规则,则自动解密对应档案分块的访问密钥,授权用户访问;若操作异常,则立即冻结对应档案的访问密钥,并将异常操作记录上链告警;密钥更新、更换操作全程同步上链,实现密钥生命周期与档案生命周期的绑定溯源。
11、s6 销毁验证与最终存证档案销毁前,由档案管理员与审批人分别提交数字签名,智能合约校验双签名有效性;校验通过后,执行档案原文与分块密钥的双重销毁,销毁完成后生成销毁凭证哈希值,将双签名、销毁时间、销毁凭证哈希值写入区块链,生成最终永久存证。
12、进一步地,步骤 s2 中,所述分块加密按照档案内容结构进行逻辑分块,正文、附件、元数据分别独立加密;针对高密级档案,增加随机盐值混淆加密,盐值与分块密钥绑定存储。
13、进一步地,步骤 s3 中,所述联盟区块链网络由档案管理部门、业务部门、审计部门共同作为共识节点,采用实用拜占庭容错共识机制,确保溯源数据的多方共识与不可篡改。
14、进一步地,步骤 s4 中,所述时间内容敏感哈希算法仅对档案的语义内容特征进行计算,不受文件格式、编码方式、存储路径变化的影响。
15、进一步地,步骤 s5 中,所述细粒度权限控制可实现按档案分块、按用户角色、按访问时长的多维权限管控,借阅到期自动收回密钥并生成归还记录上链。
16、一种电子档案加密存储与全生命周期溯源系统,包括:
17、1.档案预处理模块:用于电子档案采集、格式校验、元数据提取与唯一身份标识生成;
18、2.加密存储模块:集成国密 sm2/sm4 算法,实现档案分块加密、密钥封装与分布式存储;
19、3.区块链溯源模块:包含智能合约单元与联盟链节点单元,用于全生命周期节点操作的存证上链与共识校验;
20、4.格式迁移校验模块:基于时间内容敏感哈希算法,实现格式迁移前后的内容真实性核验;
21、5.联动管控模块:用于实现密钥生命周期与档案操作的联动,以及异常操作的实时告警;
22、6.销毁存证模块:用于实现销毁前双签名校验、销毁执行与最终存证生成。
23、有益效果
24、与现有技术相比,本发明具有以下有益效果:
25、1.安全性显著提升:采用国密算法分块加密结合属性基密钥管控,实现细粒度的访问控制,避免单密钥泄露导致全文泄露;密钥与操作联动,异常操作自动冻结权限,大幅降低数据泄露风险。
26、2.全链路可信溯源:覆盖电子档案 7 类核心生命周期节点,采用联盟链多方共识存证,溯源数据不可篡改;解决了格式迁移过程的真实性验证难题,确保档案全生命周期的真实性与可追溯性,满足合规审计要求。
27、3.运行效率优化:分块加密机制下密钥更新仅需重加密对应分块,无需全文重加密,降低计算开销;加密与溯源一体化设计,审计时可直接从区块链提取完整证据链,无需跨系统比对,审计效率提升 60% 以上。
28、4.销毁环节闭环:双签名销毁校验与永久存证机制,填补了现有技术中销毁环节的存证空白,杜绝非法销毁、虚假销毁风险,实现电子档案全生命周期的闭环管控。
1.一种电子档案加密存储与全生命周期溯源方法,其特征在于,包括以下步骤:
2.根据权利要求 1 所述的电子档案加密存储与全生命周期溯源方法,其特征在于,步骤 s1 中,所述元数据至少包含档案编号、密级、全宗号、创建人、创建时间、业务关联标识。
3.根据权利要求 1 所述的电子档案加密存储与全生命周期溯源方法,其特征在于,步骤 s2 中,所述分块加密按照档案内容结构进行逻辑分块,正文、附件、元数据分别独立加密;针对高密级档案,增加随机盐值混淆加密,盐值与分块密钥绑定存储。
4.根据权利要求 1 所述的电子档案加密存储与全生命周期溯源方法,其特征在于,步骤 s3 中,所述五类溯源元数据包括操作人、操作时间、操作类型、操作内容摘要、操作终端标识。
5.根据权利要求 1 所述的电子档案加密存储与全生命周期溯源方法,其特征在于,步骤 s3 中,所述联盟区块链网络由档案管理部门、业务部门、审计部门共同作为共识节点,采用实用拜占庭容错共识机制。
6.根据权利要求 1 所述的电子档案加密存储与全生命周期溯源方法,其特征在于,步骤 s4 中,所述时间内容敏感哈希算法仅对档案的语义内容特征进行计算,不受文件格式、编码方式、存储路径变化的影响。
7.根据权利要求 1 所述的电子档案加密存储与全生命周期溯源方法,其特征在于,步骤 s5 中,支持按档案分块、按用户角色、按访问时长的多维细粒度权限管控,借阅到期自动收回密钥并生成归还记录上链。
8.一种电子档案加密存储与全生命周期溯源系统,用于实现权利要求 1-7 任一项所述的方法,其特征在于,包括:
版权声明:本站专利文献数据主要来源于国家知识产权局等公开渠道,由 技术新讯 进行整理汇编。页面设计及数据汇编的著作权归本站所有。全部内容仅供个人学习、科研评估与技术交流参考,严禁用于任何商业用途(包括但不限于直接生产制造、技术转让、倒卖数据等)。
免责条款:专利技术具有时效性,本站不对资料的绝对准确性、完整性和可实施性提供任何明示或暗示的担保。因参考本站内容造成的直接或间接损失,本站不承担相关法律责任。若您认为本站内容有侵权问题,请及时提供权属证明与我们联系,本站将在核实后依法处理。反馈意见:yyfuon@163.com