
基于国密USBKey的OpenSSH安全认证方法及系统与流程
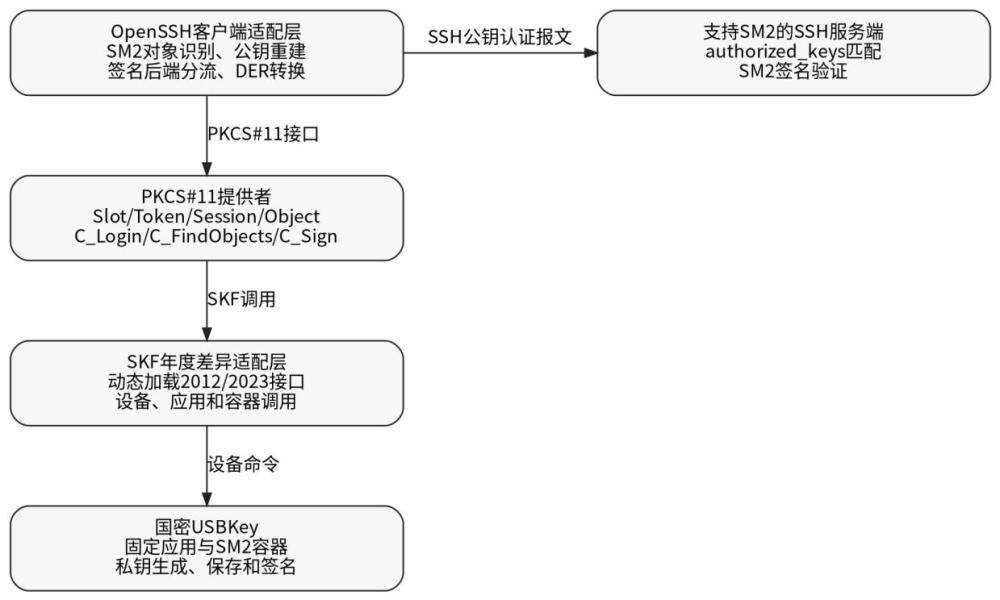
本发明涉及信息安全与身份认证领域,具体涉及一种基于国密usbkey的openssh安全认证方法及系统。
背景技术:
1、openssh是目前广泛使用的ssh协议实现,支持通过pkcs#11标准接口与硬件安全令牌(如智能卡、usbkey)交互,从而实现私钥不出硬件的安全认证。pkcs#11定义了统一的cryptoki接口,包括密钥对象的类型、属性、签名机制等,使得上层应用可以透明地访问底层硬件密码设备。然而,pkcs#11标准最初主要面向rsa、dsa、ecdsa等国际算法,并未定义sm2国密算法的相关密钥类型、签名机制和公钥点属性。因此,当用户尝试将国密usbkey插入系统并使用openssh的ssh-keygen -d命令枚举公钥时,openssh无法识别usbkey中的sm2密钥对象,导致公钥不可见、签名不可用。
2、另一方面,国密usbkey遵循国家密码管理局发布的gm/t 0016标准(智能密码钥匙密码应用接口规范,简称skf)。skf接口定义了与pkcs#11不同的api和数据模型,两者之间存在着多层次的不匹配。首先,在公钥表示方面,skf公钥导出接口返回包含x坐标和y坐标的ecc公钥结构,而openssh现有pkcs#11密钥处理路径不能直接识别该结构。本方案需要提取其中的sm2有效坐标数据(x坐标和y坐标各取32字节)并转换为约定的pkcs#11公钥点属性。
3、其次,在签名机制方面,sm2数字签名算法与ecdsa存在本质区别:sm2签名需要根据用户标识、公钥及sm2曲线参数形成身份绑定值z,并对z与待签名消息按规定顺序组合后进行sm3摘要计算,再对摘要执行sm2签名。而ecdsa直接对消息摘要进行签名。pkcs#11的c_sign接口无法直接表达sm2的这种“先摘要后签名”语义。再者,在签名编码方面,skf返回的签名结果为r和s的定长拼接(r||s,共64字节),而openssh期望的pkcs#11签名输出为asn.1der编码格式。这些差异导致即使通过pkcs#11的通用扩展机制强行传递sm2数据,也无法在openssh侧正确解析和使用。
4、此外,在实际部署中还面临以下问题:同一台主机可能插入多个usbkey,需要区分不同设备;usbkey需要pin验证才能使用私钥,而pkcs#11的会话管理和pin生命周期与skf的角色模型不完全一致;不同厂商的usbkey可能遵循不同年度的skf标准(如gm/t 0016-2012和gm/t 0016-2023),接口细节存在差异。现有技术中缺乏一种在复用openssh既有pkcs#11加载机制的基础上,通过sm2令牌密钥识别、公钥重建、硬件签名回调及签名格式转换适配,使openssh能够使用国密usbkey内不可导出的sm2私钥进行ssh认证的完整方案。
技术实现思路
1、本发明要解决的技术问题:针对现有技术的上述问题,提供一种基于国密usbkey的openssh安全认证方法及系统,能够在私钥不出硬件的条件下,实现完整的sm2 ssh认证流程。
2、为了解决上述技术问题,本发明采用的技术方案包括以下步骤:
3、s1,pkcs#11提供者初始化,枚举usbkey设备,建立slot与token的一一映射,每个token绑定一个固定sm2容器;
4、s2,user登录后打开所述sm2容器,导出sm2公钥,形成64字节的cka_sm2_point属性,openssh根据所述公钥在sm2曲线上重建sm2公钥对象,并将provider引用、slot索引、cka_id、cka_label作为路由元数据附加至本地公钥对象;
5、s3,openssh构造包含会话标识的原始ssh认证数据;
6、s4,openssh根据所述路由元数据将所述原始ssh认证数据发送至对应的pkcs#11提供者,调用c_signinit(ckm_sm2)和c_sign;
7、s5,所述pkcs#11提供者获取所述sm2容器的公钥和预设的sm2用户标识,调用skf接口进行sm3摘要计算,然后调用usbkey硬件内的sm2私钥进行签名,得到64字节的签名数据,该数据由32字节的r值和32字节的s值顺序拼接而成;
8、s6,所述pkcs#11提供者将所述64字节的签名数据返回至openssh,openssh将其转换为asn.1 der编码,封装为ssh签名字段发送至服务端验证。
9、进一步的,步骤s1中所述slot与token的一一映射通过设备序列号的确定性哈希函数生成slotid,并检测冲突。
10、进一步的,步骤s2中所述64字节的cka_sm2_point属性的前32字节为x坐标有效数据,后32字节为y坐标有效数据。
11、进一步的,步骤s5中所述预设的sm2用户标识默认为“1234567812345678”。
12、进一步的,步骤s5中所述sm3摘要计算的过程为:根据所述sm2用户标识、sm2容器的公钥以及sm2曲线参数形成身份绑定值z,并对所述身份绑定值z与所述原始ssh认证数据的组合数据执行sm3摘要运算,得到待签名摘要。
13、进一步的,步骤s6中所述asn.1 der编码的具体方式为:将r和s分别编码为asn.1integer,然后组合成sequence。
14、进一步的,还包括角色分离控制:设备认证码用于token创建和删除过程中的设备认证,so pin用于so登录及user pin生命周期管理,user登录后才能打开容器、暴露公钥点和执行签名。
15、进一步的,步骤s5中所述预设的sm2用户标识通过配置文件或环境变量预先设定,支持自定义修改。
16、进一步的,步骤s1中所述pkcs#11提供者初始化时,根据预设的skf标准年度配置项选择适配gm/t 0016-2012或gm/t 0016-2023标准的skf接口调用路径。
17、本发明还提供一种基于国密usbkey的openssh安全认证系统,用于实现上述的一种基于国密usbkey的openssh安全认证方法,包括:
18、设备与token映射单元,用于按设备序列号生成确定性slotid,建立slot与token的一一映射;
19、sm2对象建模单元,用于约定sm2密钥类型标识ckk_sm2、sm2签名机制标识ckm_sm2以及sm2公钥点属性cka_sm2_point,其中cka_sm2_point用于表示64字节x、y坐标数据;
20、公钥重建与路由绑定单元,用于在openssh侧根据所述cka_sm2_point重建sm2公钥对象,并绑定provider、slot、对象标识的路由元数据;
21、sm2摘要签名单元,用于根据sm2用户标识、容器公钥及sm2曲线参数形成身份绑定值z,对所述身份绑定值z与原始ssh认证数据按规定顺序组合后执行sm3摘要,调用usbkey内sm2私钥签名,返回64字节的签名数据,该数据由32字节的r值和32字节的s值顺序拼接而成;
22、skf接口适配单元,用于动态装载厂商skf库,适配gm/t 0016-2012和gm/t 0016-2023标准;
23、签名格式转换单元,用于将所述64字节的签名数据转换为asn.1 der编码并封装为ssh签名字段。
24、与现有技术相比,本发明的优点在于:
25、1.通过定义pkcs#11厂商扩展中的sm2对象契约,使openssh能够识别和使用国密usbkey内的sm2公钥。
26、2.在签名过程中引入sm2用户标识和sm3摘要,严格遵循国密标准语义,而非简单套用ecdsa。
27、3.实现r||s到asn.1 der的跨层签名表示转换,打通skf、pkcs#11、openssh三层编码体系。
28、4.私钥全程在硬件内部签名,不可导出,满足高安全需求。
29、5.支持gm/t 0016-2012和gm/t 0016-2023双标准适配,兼容主流国密usbkey设备。
版权声明:本站专利文献数据主要来源于国家知识产权局等公开渠道,由 技术新讯 进行整理汇编。页面设计及数据汇编的著作权归本站所有。全部内容仅供个人学习、科研评估与技术交流参考,严禁用于任何商业用途(包括但不限于直接生产制造、技术转让、倒卖数据等)。
免责条款:专利技术具有时效性,本站不对资料的绝对准确性、完整性和可实施性提供任何明示或暗示的担保。因参考本站内容造成的直接或间接损失,本站不承担相关法律责任。若您认为本站内容有侵权问题,请及时提供权属证明与我们联系,本站将在核实后依法处理。反馈意见:yyfuon@163.com