
基于公共区块链与粘性策略的数据安全共享方法及系统
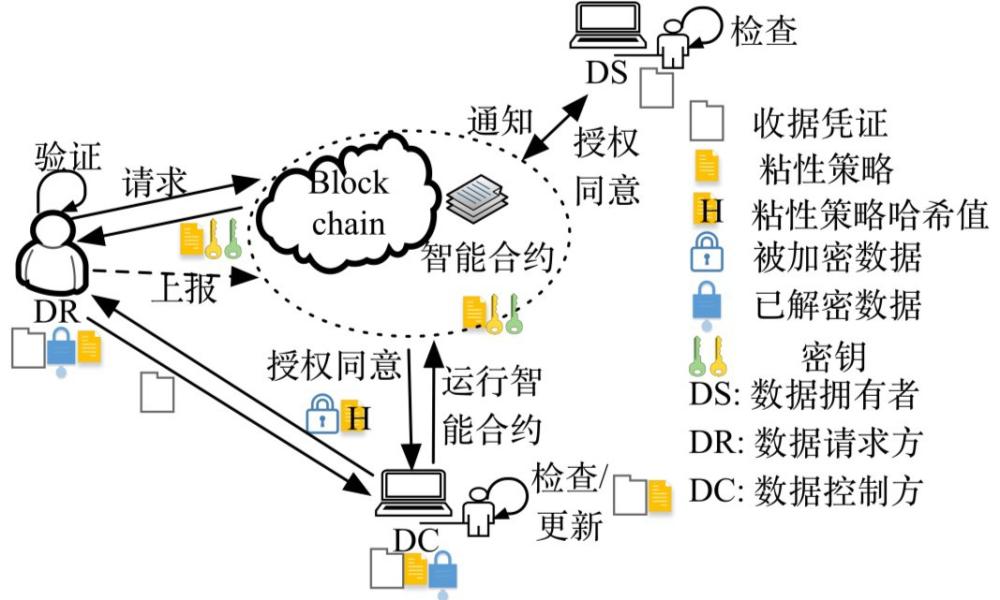
本发明涉及区块链,尤其涉及基于公共区块链与粘性策略的数据安全共享方法及系统。
背景技术:
1、医疗健康数据属于高度敏感个人隐私数据,在公共卫生应急、跨境医疗、多医疗机构协同诊疗场景下,需要在保护隐私前提下实现数据互联互通。现有医疗数据共享方案面临四大核心难题:数据交换保密性不足、交易行为缺少可审计不可抵赖机制、隐私访问策略执行不到位、用户知情同意管理流程复杂。
2、现有粘性策略技术可以实现数据级隐私规则绑定,但是传统粘性策略文件需要在数据控制方、数据请求方本地重复存储;还存在数据控制方恶意篡改策略、事后否认操作行为的风险。
3、现有区块链医疗数据共享方案分为私有链、联盟链、公有链。联盟链/私有链参与主体受限,不适合跨地域陌生实体之间的数据交互;部分公有链方案直接将原始医疗敏感数据上链存储,造成隐私泄露;部分方案仅实现简单访问存证,缺少粘性策略动态生成、用户知情同意、交易收据凭证三位一体的协同机制。部分现有方案依赖可信第三方执行策略与密钥管理,存在单点信任风险。
技术实现思路
1、本发明的目的在于提供基于公共区块链与粘性策略的数据安全共享方法及系统,解决现有跨域医疗数据共享隐私泄露、策略重复存储、恶意篡改否认操作的技术问题。依托公共区块链智能合约,结合粘性策略动态生成执行、个人收据凭证pdr完成可审计存证,链上仅存储授权元数据、策略哈希与交易凭证,原始医疗数据线下加密传输,兼顾用户数据控制权、隐私保密性、可审计不可抵赖,同时消除策略本地多副本重复存储问题。
2、构建brespe处理框架,以公共区块链作为可信存证与智能合约执行载体,结合diffie-hellman密钥交换、动态粘性策略、个人数据收据pdr凭证机制;链上不存储原始医疗明文,仅存储授权信息、粘性策略摘要、交易收据凭证,真实医疗数据加密后线下信道传输;实现用户知情同意管理、动态粘性策略自动执行、全流程交易留痕可审计、不可抵赖。
3、为了实现上述目的,本发明采用的技术方案如下:
4、基于公共区块链与粘性策略的数据安全共享方法,所述方法包括如下步骤:
5、步骤1:所有数据实体进行在公共区块链网络的账户注册,并交换数据实体之间密钥与签名;
6、步骤2:数据请求方dr向数据主体ds发送服务请求;
7、步骤3:数据主体ds核验访问请求,并构建构建粘性策略;
8、步骤4:数据主体dc校验数据请求方dr具备有效的同意凭证与粘性策略,进行医疗数据交换。
9、进一步地,步骤1中,数据实体包括数据主体ds、数据请求方dr和数据控制方dc,实体之间采用diffie-hellman密钥交换协议协商实体间会话加密密钥kn,m,实体交互报文使用会话密钥加密并附加发送方数字签名。
10、进一步地,步骤2中,数据请求方dr生成访问请求文件rdr,ds,访问请求文件包含dr身份标识、ds身份标识、访问起止时间、访问目的、访问约束条件以及dr数字签名,dr将加密签名后的访问请求发送至ds,同时将访问请求文件哈希提交公共区块链,公共区块链生成服务请求类个人收据redr,ds。
11、进一步地,步骤3中,ds核验访问请求,生成同意文件cds,dr,同意文件包含双方身份、授权起止时间、使用目的、约束条件、授权状态、指向dc链接以及ds数字签名;ds将加密签名的同意文件发送dr,将同意文件哈希上传公共区块链,生成同意确认类个人收据reds,dr,dc从公共区块链拉取同意文件cds,dr,调用公共区块链上智能合约,依据同意文件内容动态生成粘性策略文件
12、spdc,dr,粘性策略写明dr访问医疗数据的权限规则,dc将粘性策略文件哈希推送公共区块链,生成粘性策略确认收据redc,dr,dr从公共区块链获取粘性策略哈希摘要作为访问凭证。
13、进一步地,步骤4中,对原始医疗数据ddc,dr加密,计算医疗数据哈希h{ddc,dr}并上链存证,生成数据共享确认收据,dc将加密医疗数据密文以及粘性策略摘要通过线下通信信道发送dr,dr接收密文,从公共区块链拉取医疗数据哈希摘要,解密后执行哈希一致性校验,校验失败则dr向公共区块链上报异常结果,
14、ds随时从公共区块链拉取全部收据与哈希记录,审计dr、dc的数据操作行为;
15、其中,公共区块链仅存储各类文件哈希、个人收据凭证,原始医疗明文数据、完整粘性策略文件不存入公共区块链,线下加密传输。
16、进一步地,个人收据包括服务请求收据、同意粘性策略收据和医疗数据共享收据,每一笔链上交易自动生成对应收据,收据包含交易对象身份、对应交易文件哈希、时间戳和数字签名,形成不可抵赖的证据链。
17、进一步地,当数据主体ds需要撤销访问授权时,ds与通信实体重新执行diffie-hellman密钥协商生成新会话密钥,旧会话密钥失效,完成访问权限撤销。
18、进一步地,粘性策略由智能合约根据ds的知情同意动态生成;粘性策略限定dr访问权限边界,当dc超出粘性策略约定范围共享数据,链上保存的收据哈希记录用于事后审计,识别越权行为。
19、基于公共区块链与粘性策略的数据安全共享方法的系统,包括:
20、数据请求方dr模块,用于生成发送医疗数据访问请求,从公共区块链获取同意文件、粘性策略哈希收据;接收加密医疗数据,执行哈希校验,上报验证异常;
21、数据主体ds模块,接收访问请求,生成并发送知情同意文件,将同意文件哈希上链存证;从区块链获取全部交易收据,审计数据访问行为,支持撤销授权触发密钥重新协商;
22、数据控制方dc模块,存储ds原始医疗数据;从链上拉取知情同意文件,调用智能合约动态生成粘性策略;加密医疗数据,推送哈希摘要至区块链生成个人收据凭证,线下传输加密医疗密文;
23、公共区块链网络模块,用于部署智能合约,接收各实体提交的文件哈希,运行智能合约生成粘性策略,每笔交易自动生成个人收据凭证;提供存证、哈希查询、审计追溯接口;不存储原始医疗明文数据。
24、进一步地,智能合约配置为接收知情同意文件输入,自动解析授权参数,输出机器可读的粘性策略。
25、本发明由于采用了上述技术方案,具有以下有益效果:
26、(1)本发明采用公共区块链结合动态粘性策略和个人收据pdr凭证的brespe框架,链上仅存储各类哈希摘要与收据凭证,原始医疗敏感数据线下加密传输,规避敏感数据上链泄露隐私风险,粘性策略由智能合约根据数据主体知情同意动态生成;策略以哈希收据保存在公共区块链,不再需要在数据请求方、控制方本地多副本重复存储;解决传统粘性策略方案本地大量重复存储的缺陷。
27、(2)使用diffie-hellman密钥协商完成会话加密通信,报文全部签名加密,完整三类个人收据凭证,构建全流程不可抵赖证据链;可以事后审计识别数据控制方越权共享、否认操作等恶意行为,数据主体完整掌握知情同意、授权、撤销全部权限;撤销授权时通过重新协商会话密钥实现,适配gdpr等法规的数据撤销要求,适配互不信任跨域陌生实体之间医疗数据安全交换;不需要部署私有/联盟链,直接复用公有区块链基础设施;兼顾保密性、可审计性、合规性。
28、(3)采用公有区块链,智能合约根据数据主体的知情同意动态生成粘性策略,链上仅存放请求、同意、粘性策略、医疗数据的哈希摘要与个人收据凭证,原始医疗密文走线下通信链路,diffie-hellman会话密钥协商实现实体间加密通信,完整的三类个人收据凭证构建不可抵赖证据链,消除粘性策略在多方本地重复存储,策略以哈希凭证形式保存在公共区块链,无需可信第三方,数据主体完整掌握数据访问控制权,防止数据控制方越权共享、事后否认行为,兼顾隐私保密、可审计性,适配互不信任的跨域实体间医疗数据交换。
版权声明:本站专利文献数据主要来源于国家知识产权局等公开渠道,由 技术新讯 进行整理汇编。页面设计及数据汇编的著作权归本站所有。全部内容仅供个人学习、科研评估与技术交流参考,严禁用于任何商业用途(包括但不限于直接生产制造、技术转让、倒卖数据等)。
免责条款:专利技术具有时效性,本站不对资料的绝对准确性、完整性和可实施性提供任何明示或暗示的担保。因参考本站内容造成的直接或间接损失,本站不承担相关法律责任。若您认为本站内容有侵权问题,请及时提供权属证明与我们联系,本站将在核实后依法处理。反馈意见:yyfuon@163.com