
公开可验证的数据安全聚合方法、装置和计算机设备
本技术涉及安全聚合,特别是涉及一种公开可验证的数据安全聚合方法、装置和计算机设备。
背景技术:
1、安全聚合是联邦学习中保护参与方数据隐私的核心技术,其基本目标是在聚合服务器计算模型更新聚合值的过程中,隐藏任一参与方的具体更新内容,从而降低梯度泄露所引发的训练数据反演风险。目前最具代表性的工作是基于双重掩码和门限秘密共享的实用安全聚合协议。该协议通过在参与方之间构造成对掩码与个体掩码,并利用掩码在聚合过程中的抵消关系恢复梯度和;同时借助门限秘密共享机制处理参与方掉线问题,保证协议在一定故障条件下仍可顺利执行。此后,研究者围绕通信开销降低、掉线容忍能力提升以及恶意场景下的安全增强等方面开展了大量改进。
2、然而,现有安全聚合研究的核心关注点仍主要在于隐藏个体更新,而联邦学习中的安全需求并不限于隐私保护。在实际聚合过程中,恶意聚合服务器可能篡改聚合结果、选择性丢弃特定参与方的更新,甚至借此向全局模型注入后门或操纵训练方向,破坏模型的完整性与可用性。恶意参与方也可能提交伪造或异常更新以干扰模型收敛,并与聚合服务器形成内部合谋,进一步加剧系统风险。此外,参与方设备还可能因网络波动、电量耗尽等原因动态退出聚合过程,要求协议同时具备良好的故障容忍能力。因此,如何在保护参与方更新隐私的同时,进一步保证聚合过程与聚合结果的可验证正确性,成为安全聚合研究中的重要问题。可验证安全聚合技术正是在这一背景下提出,其通过引入可验证机制,使参与方或外部验证者能够确认服务器是否忠实执行聚合操作,从而兼顾数据隐私、计算完整性与实际部署鲁棒性。
3、目前,围绕联邦学习安全聚合的可验证性问题,已有研究取得了一系列进展。verifynet借助双线性配对与同态哈希实现聚合结果验证,但依赖可信第三方完成密钥分发,且需要多轮用户交互。verifl结合承诺机制与零知识证明,将验证通信开销降至与模型维度无关的常数级,但其安全性仍建立在诚实但好奇聚合服务器假设之上。vfl(verticalfederated learning,纵向联邦学习)利用秘密共享与双线性配对实现用户侧验证,可检测恶意服务器对聚合结果的篡改。基于同态加密与承诺机制构造可验证聚合协议,在无需可信第三方的条件下验证聚合正确性。lightverifl采用常数大小的同态哈希与承诺函数实现轻量级验证,并支持掉线用户的单次聚合哈希恢复。armadillo结合双层密钥—消息同态加密与批量内积零知识证明,在三轮通信内实现具有输入验证能力的鲁棒单服务器安全聚合。总体而言,上述工作在验证效率、输入合法性和故障容忍等方面作出了改进,但大多面向诚实但好奇或仅恶意服务器模型。
4、针对内部合谋情形,mpvas首次在允许聚合器与恶意用户任意合谋的模型下,实现无需可信第三方的公开可验证安全聚合。该方案基于承诺式聚合签名完成常数时间公开验证,并进一步扩展出支持恶意用户识别的mpvas-iv和面向用户可用性变化的mpvas-ud。evtpa兼顾在线效率、公开可验证性与故障容忍能力。bvdfed在差分隐私联邦学习中同时考虑拜占庭鲁棒性与聚合可验证性。结合可验证秘密共享与向量同态哈希构造的兼具验证性和鲁棒性的安全聚合方案。尽管上述研究进一步增强了可验证安全聚合的非合规参与方适应能力,但仍存在一定局限:mpvas类方案的签名生成依赖较强的参与方协作结构,协议交互与参与规模扩展之间仍存在开销压力;mpvas-ud主要处理预先声明的用户不可用情形,难以直接支持聚合过程中的动态掉线;evtpa则依赖诚实第三方服务器参与验证或恢复过程。
5、综上,现有可验证安全聚合方案尚未同时解决三类关键需求:其一,在聚合器与恶意用户可内部合谋的强非合规参与方模型下保证公开可验证性;其二,在不显著增加参与方交互负担的前提下提升协议的规模适应能力;其三,支持聚合执行过程中用户动态掉线,而无需重新初始化或依赖额外在线可信方。如何在抗内部合谋、公开可验证与动态故障容忍之间实现统一而高效的设计,仍是现有研究亟待解决的问题。
技术实现思路
1、基于此,有必要针对上述技术问题,提供一种公开可验证的数据安全聚合方法、装置和计算机设备。
2、一种公开可验证的数据安全聚合方法,所述方法包括:
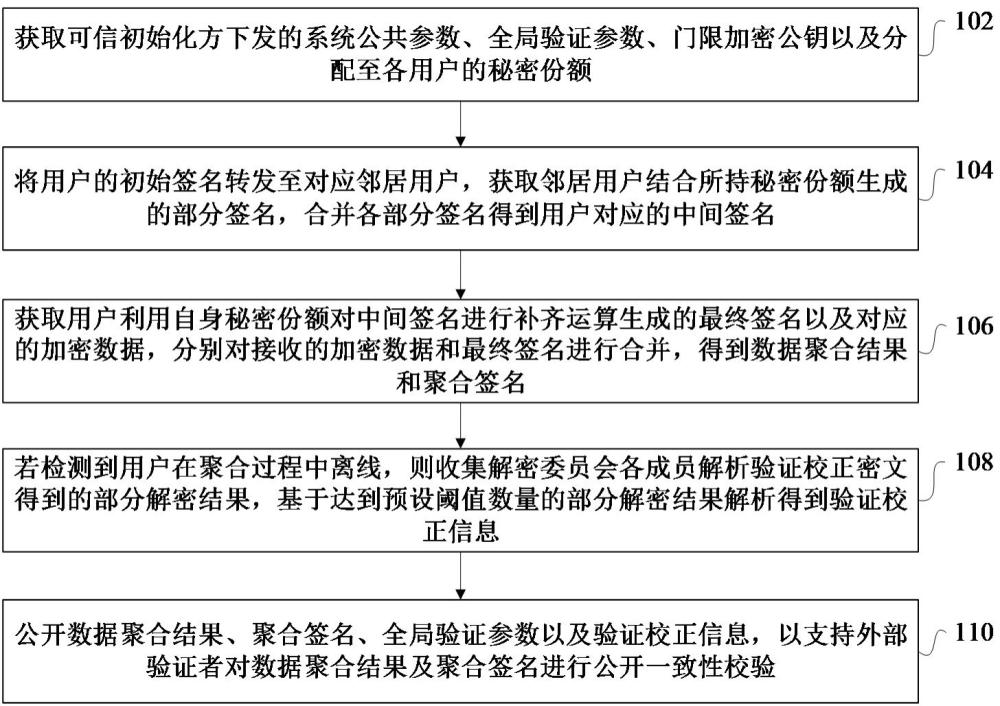
3、获取可信初始化方下发的系统公共参数、全局验证参数、门限加密公钥以及分配至各用户的秘密份额;所述系统公共参数用于划分各用户间的局部协作关联关系,确定用户的邻居用户;
4、将用户的初始签名转发至对应邻居用户,获取邻居用户结合所持秘密份额生成的部分签名,合并各部分签名得到用户对应的中间签名;
5、获取用户利用自身秘密份额对中间签名进行补齐运算生成的最终签名以及对应的加密数据,分别对接收的加密数据和最终签名进行合并,得到数据聚合结果和聚合签名;
6、若检测到用户在聚合过程中离线,则收集解密委员会各成员解析验证校正密文得到的部分解密结果,基于达到预设阈值数量的部分解密结果解析得到验证校正信息;所述验证校正密文经所述门限加密公钥加密得到;
7、公开所述数据聚合结果、所述聚合签名、所述全局验证参数以及所述验证校正信息,以支持外部验证者对所述数据聚合结果及所述聚合签名进行公开一致性校验。
8、一种公开可验证的数据安全聚合装置,所述装置包括:
9、参数获取模块,用于获取可信初始化方下发的系统公共参数、全局验证参数、门限加密公钥以及分配至各用户的秘密份额;所述系统公共参数用于划分各用户间的局部协作关联关系,确定用户的邻居用户;
10、协作签名模块,用于将用户的初始签名转发至对应邻居用户,获取邻居用户结合所持秘密份额生成的部分签名,合并各部分签名得到用户对应的中间签名;
11、数据聚合模块,用于获取用户利用自身秘密份额对中间签名进行补齐运算生成的最终签名以及对应的加密数据,分别对接收的加密数据和最终签名进行合并,得到数据聚合结果和聚合签名;
12、验证校正模块,用于若检测到用户在聚合过程中离线,则收集解密委员会各成员解析验证校正密文得到的部分解密结果,基于达到预设阈值数量的部分解密结果解析得到验证校正信息;所述验证校正密文经所述门限加密公钥加密得到;
13、校验输出模块,用于公开所述数据聚合结果、所述聚合签名、所述全局验证参数以及所述验证校正信息,以支持外部验证者对所述数据聚合结果及所述聚合签名进行公开一致性校验。
14、一种计算机设备,包括存储器和处理器,所述存储器存储有计算机程序,所述处理器执行所述计算机程序时实现以下步骤:
15、获取可信初始化方下发的系统公共参数、全局验证参数、门限加密公钥以及分配至各用户的秘密份额;所述系统公共参数用于划分各用户间的局部协作关联关系,确定用户的邻居用户;
16、将用户的初始签名转发至对应邻居用户,获取邻居用户结合所持秘密份额生成的部分签名,合并各部分签名得到用户对应的中间签名;
17、获取用户利用自身秘密份额对中间签名进行补齐运算生成的最终签名以及对应的加密数据,分别对接收的加密数据和最终签名进行合并,得到数据聚合结果和聚合签名;
18、若检测到用户在聚合过程中离线,则收集解密委员会各成员解析验证校正密文得到的部分解密结果,基于达到预设阈值数量的部分解密结果解析得到验证校正信息;所述验证校正密文经所述门限加密公钥加密得到;
19、公开所述数据聚合结果、所述聚合签名、所述全局验证参数以及所述验证校正信息,以支持外部验证者对所述数据聚合结果及所述聚合签名进行公开一致性校验。
20、上述公开可验证的数据安全聚合方法、装置和计算机设备,通过配置可信初始化方下发的各类参数并划定用户局部协作关联关系,能够建立多用户协同签名约束机制,通过转发初始签名、汇总邻居用户依托秘密份额生成的部分签名,并经秘密份额补齐运算生成最终签名,能够在签名交互与数据聚合全流程隐匿用户原始私有输入,有效规避联邦学习场景下用户输入隐私泄露的风险,通过收集解密委员会对门限加密校正密文解析得到的部分解密结果,依据阈值条件还原出验证校正信息,能够适配聚合过程中用户动态掉线场景,补齐掉线所缺失的校验支撑依据,通过融合全局验证参数与验证校正信息开展公开一致性校验,能够精准核验聚合结果与聚合签名的真实性,识别恶意聚合服务器的篡改行为。本发明实施例,能够在保护联邦学习用户输入隐私的同时,抵御聚合服务器与恶意用户的内部合谋攻击,兼容用户动态掉线工况,保障聚合结果具备公开可验证性。
版权声明:本站专利文献数据主要来源于国家知识产权局等公开渠道,由 技术新讯 进行整理汇编。页面设计及数据汇编的著作权归本站所有。全部内容仅供个人学习、科研评估与技术交流参考,严禁用于任何商业用途(包括但不限于直接生产制造、技术转让、倒卖数据等)。
免责条款:专利技术具有时效性,本站不对资料的绝对准确性、完整性和可实施性提供任何明示或暗示的担保。因参考本站内容造成的直接或间接损失,本站不承担相关法律责任。若您认为本站内容有侵权问题,请及时提供权属证明与我们联系,本站将在核实后依法处理。反馈意见:yyfuon@163.com