
一种多模式配置WIFI预共享密钥组的方法、装置、设备及介质与流程
本技术涉及通信,尤其涉及一种多模式配置wifi预共享密钥组的方法、装置、设备及介质。
背景技术:
1、随着企业数字化转型的深入,以及酒店、工厂iot(internet of things,物联网)、校园等场景中无线终端的爆炸式增长,同一ssid(service set identifier,服务集标识符)下为不同终端分配独立wpa(wi-fi protected access,wi-fi保护访问)密钥的需求日益迫切。通过为每个终端绑定独立的预共享密钥及可选的vlan(virtual local areanetwork,虚拟局域网)标识,可以实现终端间的安全隔离与差异化网络权限管控,已成为当前wifi安全精细化管理的重要方向。
2、现有wifi设备通常仅支持单一的psk(pre-shared key,预共享密钥)密钥管理配置方式。部分设备支持在本地配置文件中手动录入mac(media access control,介质访问控制)地址与密钥的绑定关系,通过本地认证进程加载生效;另一部分设备则支持对接radius(remote authentication dial-in user service,远程认证拨号用户服务协议)认证服务器,由远端服务器在终端接入时动态下发密钥。两种方式各自独立,分别适用于本地运维和集中认证两种典型场景。
3、然而,上述两种方式仅解决了密钥来源的问题,并未考虑配置下发渠道的多样性。在实际部署中,云平台场景需要通过json协议批量下发配置,ac(access controller,接入控制器)集中管控场景需要通过二进制ie(information element,信息元素)协议实现跨mesh节点同步,现场运维场景则需要通过命令行直接操作。不同配置方式产生的密钥数据格式各异,无法被驱动层统一消费,导致每种接入方式需要独立的密钥处理路径,增加系统复杂度和维护成本。
技术实现思路
1、本技术提供一种多模式配置wifi预共享密钥组的方法、装置、设备及介质,可以降低系统的复杂度和维护成本。
2、为达到上述目的,本技术采用如下技术方案:
3、第一方面,本技术提供了一种多模式配置wifi预共享密钥组的方法,所述方法包括:
4、接收密钥组配置数据;
5、当所述密钥组配置数据的配置模式为云端配置模式时,解析云端下发的json数组;
6、从所述json数组中提取每条密钥记录的终端mac地址、明文密钥和vlan标识;
7、为每一个无线射频卡radio中的不同服务集标识符ssid分别创建一个独立的密钥文件,将提取的每条密钥记录的终端mac地址、明文密钥和vlan标识按统一格式分别写入全部radio中的不同服务集标识符ssid对应的密钥文件中,生成标准密钥文件;
8、当所述密钥组配置数据的配置模式为ac控制器配置模式时,接收ac控制器发送的二进制ie协议包;
9、当所述二进制ie协议包中包含本地密钥ie时,从所述本地密钥ie的tlv结构中提取每条密钥记录中的终端mac地址、明文密钥和vlan标识,将每条密钥记录中的终端mac地址、明文密钥和vlan标识按照所述统一格式写入标准密钥文件。
10、在一些可能的实现方式中,所述方法还包括:
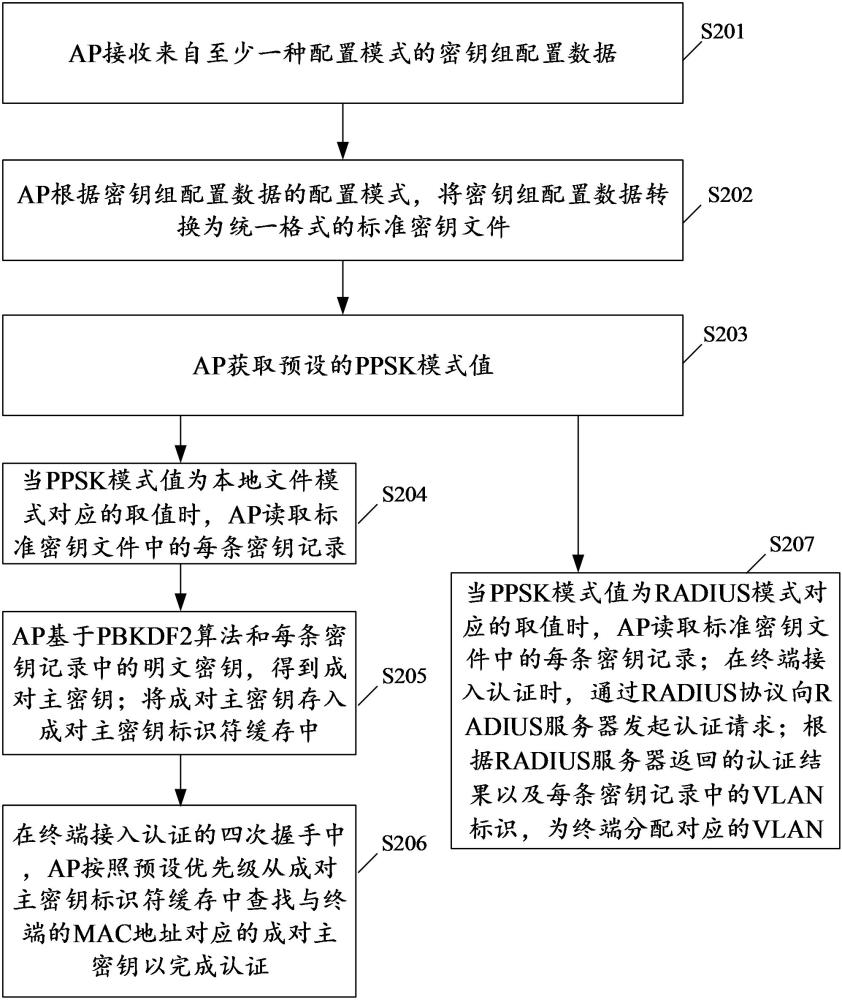
11、获取私有预共享密钥ppsk模式值,所述ppsk模式值用于指示ppsk模式的工作状态,所述ppsk模式包括关闭模式、本地文件模式和radius模式;当所述ppsk模式值为本地文件模式对应的取值时,读取所述标准密钥文件中的每条密钥记录;基于pbkdf2算法和每条密钥记录中的明文密钥,得到成对主密钥;将所述成对主密钥存入成对主密钥标识符缓存中;在终端接入认证的过程中,按照预设优先级从所述成对主密钥标识符缓存中查找与终端的mac地址对应的成对主密钥以完成认证。
12、在一些可能的实现方式中,所述方法还包括:
13、当所述ppsk模式值为radius模式对应的取值时,读取所述标准密钥文件中的每条密钥记录;在终端接入认证时,通过radius协议向radius服务器发起认证请求;根据所述radius服务器返回的认证结果以及每条密钥记录中的vlan标识,为终端分配对应的vlan。
14、在一些可能的实现方式中,所述按照预设优先级从所述成对主密钥标识符缓存中查找与终端的mac地址对应的成对主密钥以完成认证,包括:
15、第一优先级的认证模式为直接使用vap全局预共享密钥与终端完成认证;若第一优先级的认证模式匹配失败,则执行第二优先级的认证模式,第二优先级的认证模式为使用组零mac地址对应的成对主密钥标识符缓存中的成对主密钥与终端完成认证;若第二优先级的认证模式匹配失败,则执行第三优先级的认证模式,第三优先级的认证模式为使用终端的mac地址从所述成对主密钥标识符缓存中查找对应的成对主密钥标识符,并根据所述成对主密钥标识符获取对应的成对主密钥,使用获取到的成对主密钥与终端完成认证。
16、在一些可能的实现方式中,当所述密钥组配置数据的配置模式为ac控制器配置模式时,所述方法还包括:
17、当所述二进制ie协议包中包含模式配置ie时,根据所述模式配置ie中的ppsk模式值记录模式状态,通过统一配置接口uci清除本地密钥文件参数和远程认证拨号用户服务协议radius认证参数,并根据所述ppsk模式值重建配置环境;
18、当所述二进制ie协议包中包含radius配置ie时,从所述radius配置ie中提取radius服务器信息,所述radius服务器信息包括ip地址、端口和共享密钥,通过uci设置radius认证参数并配置radius服务器参数。
19、在一些可能的实现方式中,所述方法还包括:
20、当所述密钥组配置数据发生更新时,根据更新后的密钥组配置数据重新生成标准密钥文件;删除已生成的标准密钥文件,将重新生成的标准密钥文件写入已生成的标准密钥文件的存储路径,完成标准密钥文件的更新。
21、第二方面,本技术提供了一种多模式配置wifi预共享密钥组的装置,所述装置包括:
22、格式转换模块,用于接收密钥组配置数据;当所述密钥组配置数据的配置模式为云端配置模式时,解析云端下发的json数组;从所述json数组中提取每条密钥记录的终端mac地址、明文密钥和vlan标识;为每一个无线射频卡radio中的不同服务集标识符ssid分别创建一个独立的密钥文件,将提取的每条密钥记录的终端mac地址、明文密钥和vlan标识按统一格式分别写入全部radio中的不同服务集标识符ssid对应的密钥文件中,生成标准密钥文件;当所述密钥组配置数据的配置模式为ac控制器配置模式时,接收ac控制器发送的二进制ie协议包;当所述二进制ie协议包中包含本地密钥ie时,从所述本地密钥ie的tlv结构中提取每条密钥记录中的终端mac地址、明文密钥和vlan标识,将每条密钥记录中的终端mac地址、明文密钥和vlan标识按照所述统一格式写入标准密钥文件。
23、第三方面,本技术提供了一种计算设备,包括存储器和处理器;
24、其中,在所述存储器中存储有一个或多个计算机程序,所述一个或多个计算机程序包括指令;当所述指令被所述处理器执行时,使得所述计算设备执行如第一方面中任一项所述的方法。
25、第四方面,本技术提供了一种计算机可读存储介质,所述计算机可读存储介质用于存储计算机程序,所述计算机程序用于执行如第一方面中任一项所述的方法。
26、第五方面,本技术提供了一种计算机程序产品,所述计算机程序产品包括一个或多个计算机指令,在所述计算机指令被计算机执行时,所述计算机执行如第一方面中任一项所述的方法。
27、由上述技术方案可知,本技术至少具有如下有益效果:
28、在本技术中,接收来自至少一种配置模式的密钥组配置数据;根据密钥组配置数据的配置模式,将密钥组配置数据转换为统一格式的标准密钥文件;获取预设的ppsk模式值,当ppsk模式值为本地文件模式对应的取值时,读取标准密钥文件中的每条密钥记录;基于pbkdf2算法和每条密钥记录中的明文密钥,得到成对主密钥;将成对主密钥存入成对主密钥标识符缓存中;在终端接入认证的四次握手中,按照预设优先级从成对主密钥标识符缓存中查找与终端的mac地址对应的成对主密钥以完成认证。
29、现有技术方案中,不同配置模式产生的密钥数据格式各异,无法被驱动层统一消费,导致每种接入方式需要独立的密钥处理路径,增加了系统复杂度和维护成本。可见,本技术通过将来自不同配置模式的密钥组配置数据统一转换为标准密钥文件格式,并根据预设的ppsk模式值选择对应的认证路径,使云端、ac控制器、命令行三种配置模式共享同一密钥数据格式与应用管线,无需为每种接入方式单独开发密钥处理路径,降低了系统复杂度和维护成本。
30、应当理解的是,本技术中对技术特征、技术方案、有益效果或类似语言的描述并不是暗示在任意的单个实施例中可以实现所有的特点和优点。相反,可以理解的是对于特征或有益效果的描述意味着在至少一个实施例中包括特定的技术特征、技术方案或有益效果。因此,本说明书中对于技术特征、技术方案或有益效果的描述并不一定是指相同的实施例。进而,还可以任何适当的方式组合本实施例中所描述的技术特征、技术方案和有益效果。本领域技术人员将会理解,无需特定实施例的一个或多个特定的技术特征、技术方案或有益效果即可实现实施例。在其他实施例中,还可在没有体现所有实施例的特定实施例中识别出额外的技术特征和有益效果。
版权声明:本站专利文献数据主要来源于国家知识产权局等公开渠道,由 技术新讯 进行整理汇编。页面设计及数据汇编的著作权归本站所有。全部内容仅供个人学习、科研评估与技术交流参考,严禁用于任何商业用途(包括但不限于直接生产制造、技术转让、倒卖数据等)。
免责条款:专利技术具有时效性,本站不对资料的绝对准确性、完整性和可实施性提供任何明示或暗示的担保。因参考本站内容造成的直接或间接损失,本站不承担相关法律责任。若您认为本站内容有侵权问题,请及时提供权属证明与我们联系,本站将在核实后依法处理。反馈意见:yyfuon@163.com