
一种移动通信系统降速攻击的终端检测与防御方法
本发明属于移动通信系统网络安全,具体涉及一种移动通信系统降速攻击的终端检测与防御方法。
背景技术:
1、在4g系统中,终端(user equipment,ue)通过ue capability information向网络上报无线接入能力信息,包括终端类别、支持的协议版本、载波聚合能力等。上述信息直接影响网络为终端配置的无线资源等级,进而决定终端实际业务的传输速率。
2、根据3gpp(3rd generation partnership project,第三代合作伙伴计划)协议的设计,能力信息上报过程在终端的安全性激活之前,此时空口信令未经完整性保护与加密,只能以明文方式交互。因此,攻击者可利用此协议漏洞实施降速攻击。
3、攻击方法为:构造伪基站,将终端吸引到伪基站上驻留,利用跟踪区域更新(tracking area update,tau)拒绝流程,以特定拒绝原因值触发终端回退至初始注册流程;进而利用初始注册流程中的能力上报过程,对终端能力信息进行拦截与篡改,导致网络接收到的能力是被降级后的能力信息;再关闭伪基站,将终端释放到真实网络中;真实网络中,终端接收网络分配的与降级能力信息对应的资源,导致了业务速率受限,即为降速攻击。
4、该安全威胁在5g/4g混合组网系统中依然存在,终端可能因5g信号覆盖不足或业务回落等正常流程,主动回落至4g系统;或者,攻击者可通过发送虚假拒绝信令等方式,迫使终端被动回落至安全防护更弱的4g系统。而终端一旦回落至4g系统,降速攻击可被实施。
5、由于降速攻击具有高度隐蔽性,网络侧难以辨别能力降级是终端真实能力受限还是恶意篡改所致,终端侧无明显异常信令。现有防御方案多依赖于修改协议规范或引入网络侧辅助校验,难以在已大规模商用的蜂窝网络中快速部署。
技术实现思路
1、本发明提出了一种移动通信系统降速攻击的终端检测与防御方法,以解决4g系统或5g/4g混合组网系统场景下,针对终端无线能力信息被篡改所引发的降速攻击,缺乏有效终端侧检测与防御方法的问题。
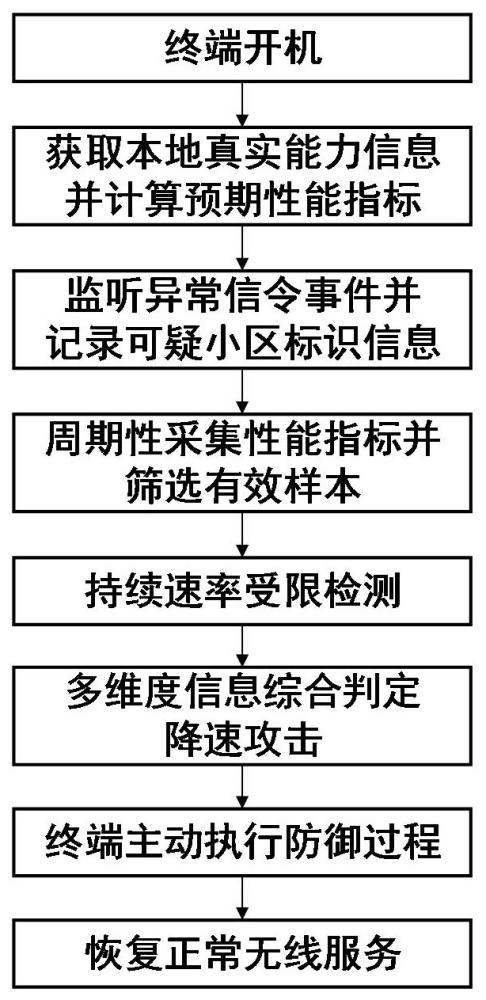
2、一种移动通信系统降速攻击的终端检测与防御方法,所述方法包括:终端开机后获取本地真实能力信息并计算预期性能指标;终端监听异常信令事件,记录可疑小区标识信息;终端在业务传输阶段周期性采集性能指标并筛选有效样本;终端基于有效样本计算实际性能指标并与预期性能指标进行比对,判断是否出现持续速率受限;终端结合多维度信息综合判定是否遭受降速攻击;当攻击确认后,终端主动执行防御过程,恢复正常无线服务。
3、进一步的,所述本地真实能力信息包括:终端类别、支持的协议版本、终端类别对应的理论最大上/下行传输速率以及终端类别对应的理论最大上/下行调制与编码策略(modulation and coding scheme,mcs)等级。
4、进一步的,所述预期性能指标包括传输速率下限指标、mcs等级下限指标;所述传输速率下限指标计算方式为上/下行理论最大传输速率乘以预设速率阈值百分比;所述mcs等级下限指标为上/下行理论最高mcs等级乘以预设mcs等级阈值百分比。
5、进一步的,所述终端监听异常信令事件,记录可疑小区标识信息过程包括:终端在发起tau请求时,记录目标小区的标识信息;当网络侧拒绝该请求且携带的拒绝原因值为0x09(ue identity cannot be derived by the network,网络无法推导出终端身份)时,则终端将所述目标小区标识信息存入可疑小区列表;所述拒绝原因值0x09是降速攻击的典型信令特征,该原因值会触发终端回退至初始注册流程,攻击者进而利用该流程实施降速攻击;因此终端通过监听该拒绝原因值,在攻击初期完成可疑小区记录,为后续确认攻击源提供依据。
6、进一步的,所述目标小区为当前终端驻留小区;所述目标小区标识信息包括:物理小区标识(physical cell identifier,pci)、跟踪区域码(tracking area code,tac)和e-utra绝对无线频率信道号(e-utra absolute radio frequency channel number,earfcn)。
7、进一步的,所述周期性采集性能指标并筛选有效样本过程包括:终端周期性采集物理层与媒体接入控制(media access control,mac)层性能指标作为样本,添加采样时间戳后存入滑动窗口;当滑动窗口内样本的数量和时效性均满足滑动窗口预设条件时,从中筛选信号质量满足预设优良条件的样本作为有效样本,且有效样本数量占总样本数的比例不低于预设比例。
8、进一步的,所述性能指标包括:信号质量指标,包括参考信号接收功率(referencesignal received power,rsrp)与信号与干扰加噪声比(signal to interference plusnoise ratio,sinr);调度指标,包括上/下行mcs等级;传输速率指标,包括上/下行速率;信道状态指标,包括载波频率偏移(carrier frequency offset,cfo)与时间提前量(timingadvance,ta)。
9、进一步的,所述滑动窗口预设条件包括:样本数量不少于最小预设值,且时效性不超过最大预设值;所述时效性是指:当前时间与样本采样时间戳之差。
10、进一步的,所述预设优良条件包括:rsrp高于第一门限,且sinr高于第二门限。
11、进一步的,所述持续速率受限的判断方法为:终端基于有效样本,分别计算四项指标:上/下行平均传输速率,以及上/下行平均mcs等级;将所述四项指标各自与所述预期下限比对,当各项指标均低于其下限时,则递增速率受限计数器,否则将该计数器置零;当计数器连续递增至预设次数时,判定持续速率受限。
12、进一步的,所述终端结合多维度信息综合判定是否遭受降速攻击的条件包括:同时满足存在所述持续速率受限、当前信道状态正常、可疑小区列表非空;所述信道状态正常是指cfo的绝对值低于第三门限,且ta的绝对值低于第四门限。
13、进一步的,所述防御过程包括:
14、终端检查可疑小区列表,将可疑小区加入禁止小区列表以实施隔离,并设置对应的禁止时长;
15、终端清除可疑小区列表,并将所述速率受限计数器置零;
16、终端自动执行去注册流程,随后发起重新注册。
17、进一步的,所述禁止小区列表中每条记录包含以下字段:pci、tac、earfcn、时间戳信息及禁止时长;所述禁止时长被配置为预设时长,或写入非易失性存储器(non-volatilememory,nv)中设置为永久禁止。
18、进一步的,所述终端自动执行去注册流程,随后发起重新注册的具体方法为:终端执行本地去注册,清除注册相关信息,重置所有功能模块;终端忽略所述禁止小区列表中处于有效期内的小区,重新选择小区驻留发起注册流程;所述重新选择小区驻留发起注册流程中,终端将本地保存的真实能力信息上报网络,完成注册后恢复正常无线服务;所述有效期是指,当前时间与该记录被添加的时间戳之差,未超过其对应的禁止时长。
19、本发明至少具有以下有益效果:
20、终端通过监听tau流程,在攻击初期记录可疑小区标识信息,有效解决了伪基站完成攻击并释放终端后,无法追溯攻击源的问题;终端以本地真实能力信息为基准,通过周期性采集性能指标,并结合信道状态等多维度信息,能够精准识别降速攻击;终端可独立完成整个攻击检测与防御过程,无需网络侧支持或修改协议规范,具有极高的部署可行性与实用性。
版权声明:本站专利文献数据主要来源于国家知识产权局等公开渠道,由 技术新讯 进行整理汇编。页面设计及数据汇编的著作权归本站所有。全部内容仅供个人学习、科研评估与技术交流参考,严禁用于任何商业用途(包括但不限于直接生产制造、技术转让、倒卖数据等)。
免责条款:专利技术具有时效性,本站不对资料的绝对准确性、完整性和可实施性提供任何明示或暗示的担保。因参考本站内容造成的直接或间接损失,本站不承担相关法律责任。若您认为本站内容有侵权问题,请及时提供权属证明与我们联系,本站将在核实后依法处理。反馈意见:yyfuon@163.com