
通过移动网络提供带外身份验证的方法及实现该方法的电脑程序产品与流程
本发明是有关于一种身份验证技术,特别是关于一种通过移动网络提供带外身份验证的方法及实现该方法的电脑程序产品。
背景技术:
1、一次性密码(one-time password,otp)是一种用于身份认证的安全技术。这是一种双重认证(two-factor authentication,2fa),且是目前使用最广的简讯服务(shortmessage service,sms)带外身份验证,利用了现有的移动基础设施的便利性。otp的目的在防止密码盗用和重放攻击。otp的运作特点是,每次使用者登入或在主要通讯通道上进行交易时,系统将产生不同的密码,该密码有效期限很短,使用一次后即失效。这需要另外独立的通讯通道来进行辅助验证,涉及的两个通讯管道通常是用户互联网连接的无线网络和手机运行的无线网络。
2、otp作为目前最广泛的身份认证方式,有着丰富的使用场景。无论是身份登入认证、网络银行与支付、电商平台或企业系统登入、社群媒体与电子邮件访问,甚至是加密货币交易所的运作,都可以使用otp。虽然otp能有效提升安全性,但它并非完全无懈可击,仍存在一些隐忧。otp有以下安全隐患:sim卡交换、ss7技术缺陷、滥用简讯电话验证服务创建虚假帐户,以及网络身份盗用。同时,简讯验证码(sms otp)的输入体验感不佳,考验用户的记忆力,且面临社交工程的恶意攻击。到2016年7月底,美国国家标准与技术研究院(national institute of standards and technology,nist)开始停止使用基于简讯的带外身份验证。这在nist特别出版物800-63b草案《数字认证指南》中明确化了。
3、为了解决传统简讯验证码在运作中的安全隐患,提升使用者体验,并提供多种应用场景的支持,从而有本发明的提出。
技术实现思路
1、本段文字提取和编译本发明的某些特点。其它特点将被提供于后续段落中。其目的在涵盖附加的权利要求的精神和范围中,各式的修改和类似的排列。
2、本发明的目的是在于提供一种通过移动网络提供带外身份验证的方法及实现该方法的计算机程序产品。
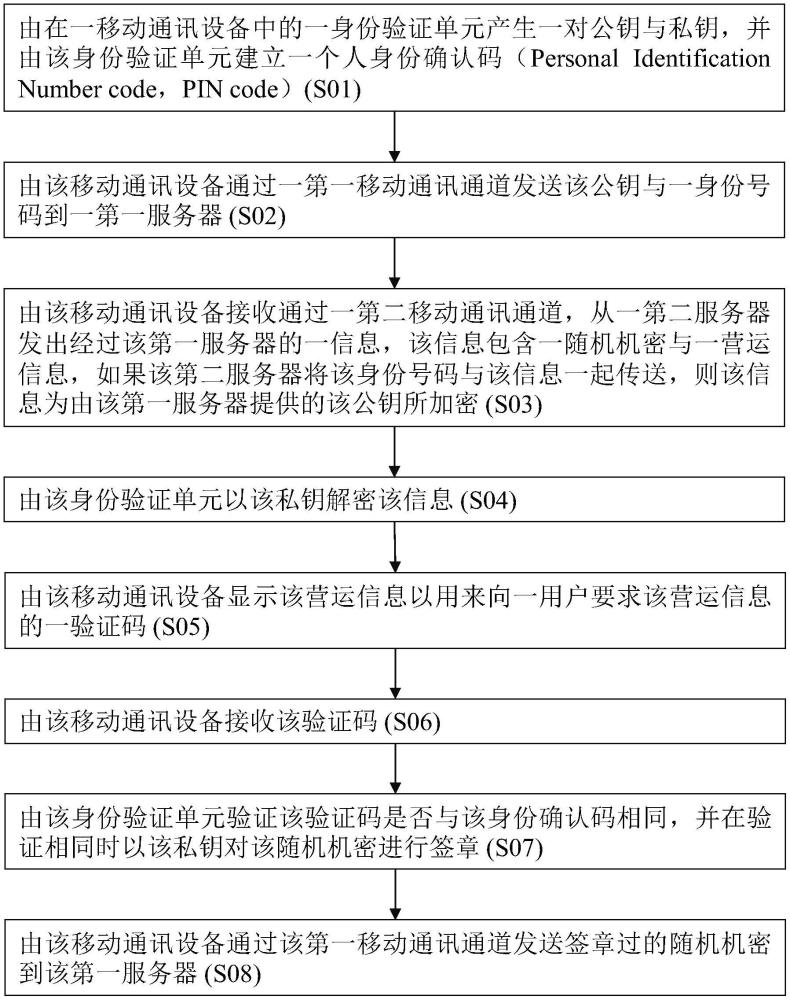
3、为了解决上述问题,本发明提提供一种通过移动网络提供带外身份验证的方法。该方法包含步骤:a)由在一移动通讯设备中的一身份验证单元产生一对公钥与私钥,并由该身份验证单元建立一个人身份确认码(personal identification number code,pincode);b)由该移动通讯设备通过一第一移动通讯通道发送该公钥与一身份号码到一第一服务器;c)由该移动通讯设备接收通过一第二移动通讯通道,从一第二服务器发出经过该第一服务器的一信息,该信息包含一随机机密与一营运信息,如果该第二服务器将该身份号码与该信息一起传送,则该信息为由该第一服务器提供的该公钥所加密;d)由该身份验证单元以该私钥解密该信息;e)由该移动通讯设备显示该营运信息以用来向一用户要求该营运信息的一验证码;f)由该移动通讯设备接收该验证码;g)由该身份验证单元验证该验证码是否与该身份确认码相同,并在验证相同时以该私钥对该随机机密进行签章;及h)由该移动通讯设备通过该第一移动通讯通道发送签章过的随机机密到该第一服务器。
4、最佳地,该身份验证单元可以是该移动通讯设备中的使用者身份模块(subscriber identity module,sim)卡、该移动通讯设备中的sim卡贴附的一薄膜sim,或执行一嵌入式sim(embedded-sim,esim)或一程序的该移动通讯设备的一中央处理单元(central processing unit,cpu)。
5、依照本发明,该第一移动通讯通道可以是空中(over-the-air,ota)技术通讯管道,由承载独立协定(bearer independent protocol,bip)实作。
6、依照本发明,该第二移动通讯通道可以是空中技术通讯通道,由点对点简讯服务技术(short message service-point to point,sms-pp)实作。
7、依照本发明,当该身份验证单元为执行一程序的该移动通讯设备的一中央处理单元时,该第一移动通讯通道与该第二移动通讯通道都是开放移动联盟(open mobilealliance,oma)或谷歌电信商服务(google carrier services,gcs)通道。该移动通讯设备通过一非wi-fi存取点进入该第一移动通讯通道与该第二移动通讯通道。
8、最佳地,该随机机密可以是随机产生的令牌(token)、基于时间的令牌、基于计数器的令牌、交易标识符(transaction identifier),或哈希交易标识符。
9、最佳地,该身份号码可以是连接到蜂窝移动网络的国际移动用户识别码(international mobile subscriber identity,imsi)、连接到蜂窝移动网络的移动用户整合服务数字网络(mobile subscriber integrated services digital network,msisdn)号码,或连接到区块链网络的钱包位址。
10、最佳地,该营运信息可以是验证信息或交易信息。
11、本发明还提供另一种通过移动网络提供带外身份验证的方法。该方法包含步骤:a)由在一移动通讯设备中的一身份验证单元产生一对公钥与私钥,并由该移动通讯设备通过一第一移动通讯通道发送该公钥与一身份号码到一第一服务器;b)由该移动通讯设备接收通过一第二移动通讯通道,从一第二服务器发出经过该第一服务器的一信息,该信息包含一随机机密与一营运信息,其中如果该第二服务器将该身份号码与该信息一起传送,则该信息为由该第一服务器提供的该公钥所加密;c)由该身份验证单元以该私钥解密该信息;及d)由该移动通讯设备显示该营运信息与该随机机密供用户使用。
12、最佳地,该身份验证单元可以是该移动通讯设备中的sim卡、该移动通讯设备中的sim卡贴附的一薄膜sim,或执行一esim或一程序的该移动通讯设备的一中央处理单元。
13、依照本发明,该第一移动通讯通道可以是空中技术通讯管道,由承载独立协定实作。
14、依照本发明,该第二移动通讯通道可以是空中技术通讯通道,由点对点简讯服务技术实作。
15、依照本发明,当该身份验证单元为执行一程序的该移动通讯设备的一中央处理单元时,该第一移动通讯通道与该第二移动通讯通道都是开放移动联盟或谷歌电信商服务通道。该移动通讯设备通过一非wi-fi存取点进入该第一移动通讯通道与该第二移动通讯通道。
16、最佳地,该随机机密可以是随机产生的令牌、基于时间的令牌、基于计数器的令牌、交易标识符,或哈希交易标识符。
17、最佳地,该身份号码可以是连接到蜂窝移动网络的国际移动用户识别码、连接到蜂窝移动网络的移动用户整合服务数字网络号码,或连接到区块链网络的钱包位址。
18、最佳地,该营运信息可以是验证信息或交易信息。
19、本发明中亦提供一种电脑程序产品。当该电脑程序产品载入一移动通讯设备的一身份验证单元中并执行时,可执行以上所述的方法。
20、本发明可解决传统otp在运作上的安全隐患,因为在本实施例所提供的数据结构中,不会发生sim卡交换、ss7技术缺陷、sms电话验证服务及网络身份盗窃等问题。由于只需记忆一个身份认证码,而使用者无需每次都输入一个时间号码进行带外身份验证,因此可以提升用户体验。如以下实施例所示,可实现多种应用场景,解决上述问题。
版权声明:本站专利文献数据主要来源于国家知识产权局等公开渠道,由 技术新讯 进行整理汇编。页面设计及数据汇编的著作权归本站所有。全部内容仅供个人学习、科研评估与技术交流参考,严禁用于任何商业用途(包括但不限于直接生产制造、技术转让、倒卖数据等)。
免责条款:专利技术具有时效性,本站不对资料的绝对准确性、完整性和可实施性提供任何明示或暗示的担保。因参考本站内容造成的直接或间接损失,本站不承担相关法律责任。若您认为本站内容有侵权问题,请及时提供权属证明与我们联系,本站将在核实后依法处理。反馈意见:yyfuon@163.com