
基于纪元棘轮与聚合承诺的后量子假名隐私保护方法、设备、介质及产品与流程
本技术涉及车联网信息安全与轨迹隐私保护,特别是涉及一种基于纪元棘轮与聚合承诺的后量子假名隐私保护方法、设备、介质及产品。
背景技术:
1、在c-v2x(cellular vehicle-to-everything,蜂窝车联网)无线通信中,为保护车辆的轨迹隐私,安全证书管理系统(security credential management system,scms)通常采用基于pki(public key infrastructure,公钥基础设施)的假名证书机制。车辆周期性更换短期假名证书,使外部观察者难以将不同时段的无线电消息关联到同一车辆。工程实践中,车辆通常从后台一次性批量领取多张(如每周20张)假名证书;实际行驶时,车端可在行驶距离达到约2公里或当前假名使用时间达到约5分钟时切换下一张假名。
2、在传统的椭圆曲线密码学(elliptic curve cryptography,ecc),如sm2、ecdsa(elliptic curve digital signature algorithm,椭圆曲线数字签名算法)体系下,为实现假名的批量下发与隐私隔离,scms广泛采用“蝴蝶密钥衍生机制(butterfly keyexpansion)”。该机制本质上依赖于椭圆曲线标量乘法的分配律与加法同态特性。允许假名注册机构(pseudonym registration authority,pra)和假名证书机构(pseudonymcertificate authority,pca)在不知道车辆私钥的前提下,通过公钥点加法实现密钥对的同步盲衍生,为车辆批量签发互不关联的假名证书,车端再利用本地种子推导出对应的私钥。
3、然而,随着量子计算威胁的逼近,车联网需向后量子密码(post-quantumcryptography,pqc)如基于格密码的ml-dsa、ml-kem迁移。在后量子参数下,现有假名证书体系中的“蝴蝶密钥衍生”、证书签发、完整证书下载以及基于链接值(linkage value,lv)的全网吊销等环节,集中暴露出了严重的数学不兼容性与工程性能瓶颈。
4、目前缺乏一种在无法使用蝴蝶密钥的前提下,能够同时解决后量子假名本地批量衍生、前向隐私保护、云端轻量化授权签发,以及基于链接值的高效分片吊销与防误杀兜底的系统性闭环解决方案。
技术实现思路
1、本技术的目的是提供一种基于纪元棘轮与聚合承诺的后量子假名隐私保护方法、设备、介质及产品,可保障车联网后量子密码迁移过程中,车辆身份隐私的安全性。
2、为实现上述目的,本技术提供了如下方案:
3、第一方面,本技术提供了一种基于纪元棘轮与聚合承诺的后量子假名隐私保护方法,应用于车联网无线通信系统内;所述车联网无线通信系统包括:车载单元、云端后台、云端认证机构以及车载硬件安全模块;车载单元分别与云端后台、云端认证机构以及车载硬件安全模块连接;云端后台以及车载硬件安全模块还均与云端认证机构连接;
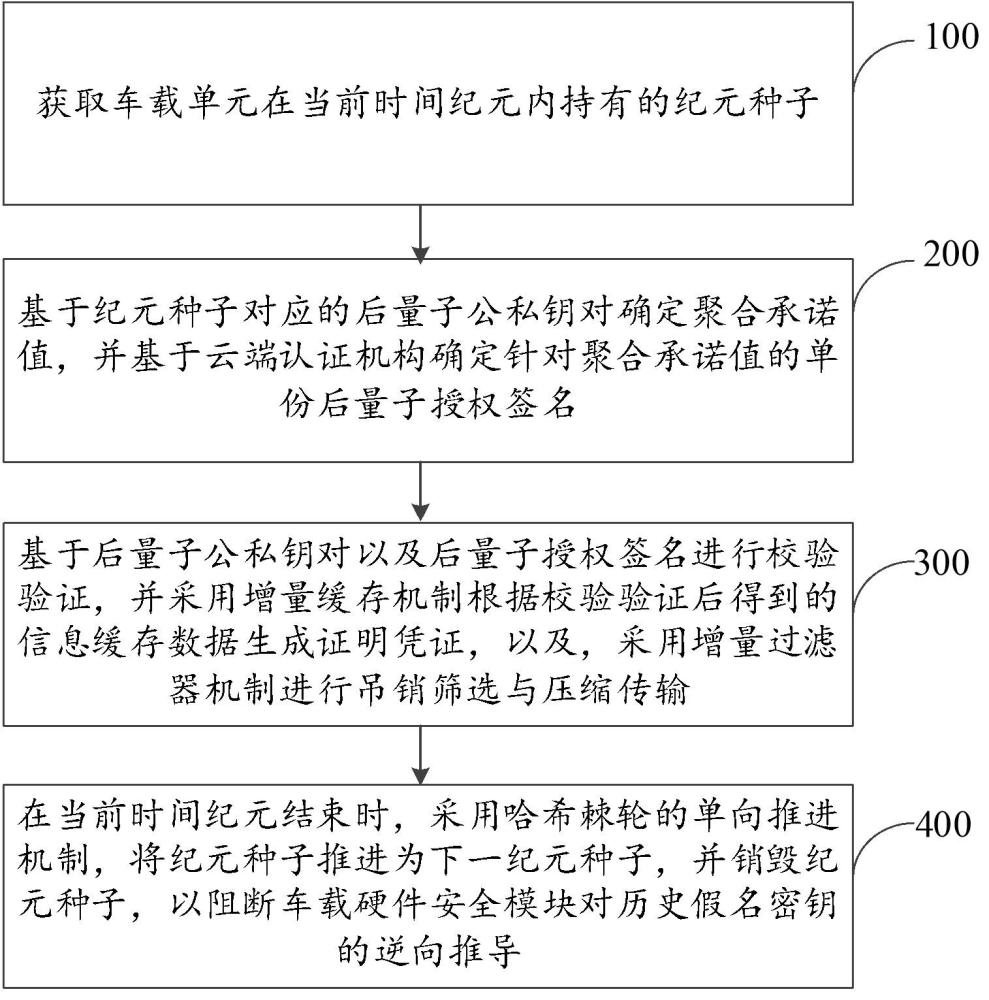
4、所述基于纪元棘轮与聚合承诺的后量子假名隐私保护方法包括:
5、获取车载单元在当前时间纪元内持有的纪元种子;所述纪元种子用以衍生假名证书所需的后量子公私钥对;所述时间纪元对应云端后台授权周期或假名凭证的预设的有效期窗口时长;
6、基于所述纪元种子对应的后量子公私钥对确定聚合承诺值,并基于云端认证机构确定针对所述聚合承诺值的单份后量子授权签名;
7、基于后量子公私钥对以及后量子授权签名进行校验验证,并采用增量缓存机制根据校验验证后得到的信息缓存数据生成证明凭证,以及,采用增量过滤器机制进行吊销筛选与压缩传输;所述信息缓存数据包括车辆的公钥和授权状态;
8、在当前时间纪元结束时,采用哈希棘轮的单向推进机制,将所述纪元种子推进为下一纪元种子,并销毁所述纪元种子,以阻断车载硬件安全模块对历史假名密钥的逆向推导。
9、在一实施方式中,基于所述纪元种子对应的后量子公私钥对确定聚合承诺值,并基于云端认证机构确定针对所述聚合承诺值的单份后量子授权签名,具体包括:
10、采用默克尔树理论,基于所述纪元种子对应的后量子公私钥对确定聚合承诺值;
11、基于云端认证机构,根据所述聚合承诺值以及策略条件确定针对所述聚合承诺值的单份后量子授权签名;所述策略条件包括:时间纪元标识、区域标识、假名数量上限、有效期窗口、切换策略以及用途标签。
12、在一实施方式中,采用默克尔树理论,基于所述纪元种子对应的后量子公私钥对确定聚合承诺值,包括:
13、基于所述纪元种子对应的后量子公私钥对,确定叶子节点;所述叶子节点对应的表达式为:
14、;
15、基于所述叶子节点逐层上溯,取树根作为聚合承诺值;
16、其中,为叶子节点;为时刻对应的时间纪元;为区域标识;为序号;为后量子公钥;为哈希函数。
17、在一实施方式中,基于云端认证机构,根据所述聚合承诺值以及策略条件确定针对所述聚合承诺值的单份后量子授权签名,具体包括:
18、基于云端认证机构将所述聚合承诺值以及策略条件拼接为原始待签数据,并采用sm3算法对所述原始待签数据进行哈希运算,得到摘要信息,以及,基于云端认证机构对应的私钥生成后量子授权签名。
19、在一实施方式中,采用增量过滤器机制进行吊销筛选与压缩传输,具体包括:
20、基于时空分片判断当前是否存在需要吊销的车辆信息,并将根据所述车辆信息确定的包含的链接值的黑名单,按区域和时间纪元压缩为概率型成员查询结构;所述概率型成员查询结构为布隆过滤器或布谷鸟过滤器;所述链接值是基于与车辆本批次假名绑定的链接种子确定的;
21、基于所述概率型成员查询结构,采用增量压缩的方式,当新吊销发生导致版本递增时,不重新发送所有的吊销的信息,并基于路侧单元仅向空口广播异或增量或新增哈希桶;
22、在接收端车辆收到包含异或增量或新增哈希桶的报文并提取出对方的链接值后,采用本地过滤器进行查询,若未命中,直接放行,若命中,则基于接收端车辆将报文挂起,并通过蜂窝网或求助周边路侧单元,发起针对链接值的比对核验请求,仅当云端后台或边缘节点返回确定的吊销指令后,才彻底熔断;
23、其中,在发起比对核验请求后,基于预先设置的延时时限进行比对核验请求发送的延时挂起,当满足延时时限对应的延时容忍上限时,查询该链接值是否在黑名单,若是,则将车辆的公钥放入吊销缓存中,若否,则将车辆的公钥放到非吊销缓存中,待下次接收到相同的车辆的公钥时,直接放行。
24、在一实施方式中,所述基于纪元棘轮与聚合承诺的后量子假名隐私保护方法,还包括:
25、基于云端后台动态监控每个区域和时间纪元内的被吊销的链接值数量,并根据当前直连信道空口的拥塞程度以及自动驾驶业务可容忍的核验通信开销,自适应调整过滤器的假阳性率阈值,以动态决定过滤器的位数组长度和散列函数个数。
26、在一实施方式中,在当前时间纪元结束时,采用哈希棘轮的单向推进机制,基于公式将所述纪元种子推进为下一纪元种子;
27、其中,为时刻对应的时间纪元内持有的纪元种子;为时刻对应的时间纪元内持有的纪元种子;为时刻对应的时间纪元;为保证派生随机性的附加字节序列的车辆秘密盐值;代表固定字符串标签。
28、第二方面,本技术提供了一种计算机设备,包括:存储器、处理器以及存储在存储器上并可在处理器上运行的计算机程序,所述处理器执行所述计算机程序以实现上述所述的基于纪元棘轮与聚合承诺的后量子假名隐私保护方法。
29、第三方面,本技术提供了一种计算机可读存储介质,其上存储有计算机程序,该计算机程序被处理器执行时实现上述所述的基于纪元棘轮与聚合承诺的后量子假名隐私保护方法。
30、第四方面,本技术提供了一种计算机程序产品,包括计算机程序,该计算机程序被处理器执行时实现上述所述的基于纪元棘轮与聚合承诺的后量子假名隐私保护方法。
31、根据本技术提供的具体实施例,本技术具有以下技术效果:
32、本技术提供了一种基于纪元棘轮与聚合承诺的后量子假名隐私保护方法、设备、介质及产品,通过获取车载单元在当前时间纪元内持有的纪元种子;基于纪元种子对应的后量子公私钥对确定聚合承诺值,并确定针对聚合承诺值的单份后量子授权签名,该过程可降低通信与存储开销,且彻底切断云端后台掌握车辆所有公钥从而实施越权追踪的可能。然后进行校验验证并采用增量缓存机制根据校验验证后得到的信息缓存数据生成证明凭证,使得在无需云端后台逐一背书完整证书的情况下,依然能强确认合法授权,然后采用增量过滤器机制进行吊销筛选与压缩传输,能够缓解信道拥塞;在当前时间纪元结束时采用哈希棘轮的单向推进机制,将纪元种子推进为下一纪元种子,并销毁纪元种子,以阻断车载硬件安全模块对历史假名密钥的逆向推导,实现前向隐私保护。由此,本技术可保障车联网后量子密码迁移过程中,车辆身份隐私的安全性。
版权声明:本站专利文献数据主要来源于国家知识产权局等公开渠道,由 技术新讯 进行整理汇编。页面设计及数据汇编的著作权归本站所有。全部内容仅供个人学习、科研评估与技术交流参考,严禁用于任何商业用途(包括但不限于直接生产制造、技术转让、倒卖数据等)。
免责条款:专利技术具有时效性,本站不对资料的绝对准确性、完整性和可实施性提供任何明示或暗示的担保。因参考本站内容造成的直接或间接损失,本站不承担相关法律责任。若您认为本站内容有侵权问题,请及时提供权属证明与我们联系,本站将在核实后依法处理。反馈意见:yyfuon@163.com