
基于云计算技术的云服务访问方法和云系统与流程
本技术涉及云计算领域,具体涉及一种基于云计算技术的云服务访问方法和云系统。
背景技术:
1、在云管理平台上,云服务通常通过应用程序接口(application programminginterface,api)向其用户提供服务。为了确保云管理平台能够对用户身份的合法性进行认证和校验,用户在访问云服务的api时需要携带相应的凭据,这种用于访问云服务api的凭据统一称为安全令牌。
2、现有技术中,安全令牌通常会直接在用户请求中携带,云管理平台可以直接获取到用户的安全令牌,若云系统中一个区域的云管理平台被攻破,则攻击者可以获取到大量用户的安全令牌,用以攻击云系统中其他区域,导致系统性风险。
技术实现思路
1、本技术提供一种基于云计算技术的云服务访问方法和云系统,能够增强云系统中不同区域的隔离性,降低系统性风险。
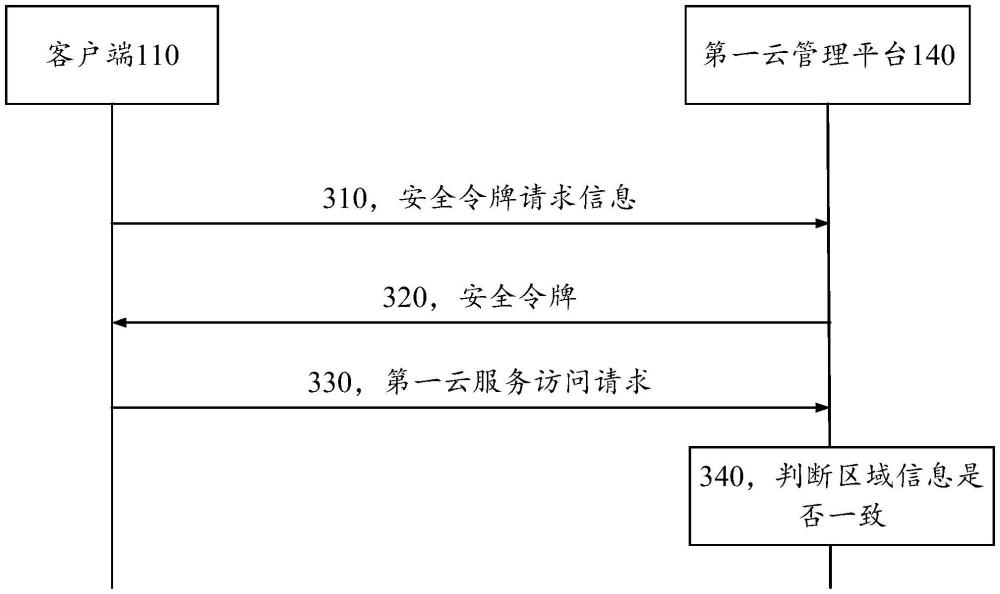
2、第一方面,提供了一种基于云计算技术的云服务访问方法,该方法应用于云系统,所述云系统包括第一云管理平台、第二云管理平台、第一数据中心以及第二数据中心,其中,所述第一云管理平台和所述第一数据中心设置在第一区域,所述第二云管理平台和所述第二数据中心设置在第二区域,所述第一云管理平台用于管理所述第一数据中心的云服务,所述第二云管理平台用于管理所述第二数据中心的云服务,所述方法包括:所述第一云管理平台接收客户端发送的安全令牌请求信息,所述安全令牌请求信息包括第一区域标识,所述第一区域标识用于指示所述第一区域;所述第一云管理平台根据所述安全令牌请求信息向所述客户端发送安全令牌,其中所述安全令牌包括所述第一区域标识;所述第一云管理平台接收所述客户端发送的针对所述第一数据中心的云服务的第一云服务访问请求,所述第一云服务访问请求携带有所述安全令牌;所述第一云管理平台判断所述第一云服务访问请求携带的所述安全令牌包括的所述第一区域标识所指示的所述第一区域与所述第一数据中心的云服务所在的第一区域一致,允许所述客户端访问所述第一数据中心的云服务。
3、本技术提供了一种云服务访问方法,客户端在申请安全令牌时声明了该安全令牌可访问的授权区域,云管理平台为客户端颁发的安全令牌中增加了该授权区域的声明,使得授权区域被攻击时不会导致云系统的其他区域受影响,增强了云系统中不同区域之间的隔离性,降低了系统性风险。
4、客户端可以是个人、企业、学校、医院或者行政机关用来访问云服务的设备。该客户端也可以称为用户、租户、用户设备或者租户设备,本技术对具体的名称不做限制。
5、在一种可能的实现场景中,云系统包括ap-east-1、ap-south-1、ap-west-1、ap-west-2区域,第一区域标识为ap-east-1。用户希望本次请求获取的安全令牌仅可以用来访问ap-east-1区域的云服务,则可以在安全令牌请求信息中携带授权区域字段aud_regions=[ap-east-1],来指示安全令牌仅可以用来访问ap-east-1区域的云服务。这样,即使安全令牌泄露,也不会对用户在ap-south-1、ap-west-1、ap-west-2区域的数据造成影响。
6、在另一种可能的实现场景中,云系统包括ap-east-1、ap-south-1、ap-west-1、ap-west-2区域,第一区域标识为ap-east-1,第二区域标识为ap-south-1,第二区域标识用于指示第二区域。用户希望本次请求获取的安全令牌仅可以用来访问ap-east-1区域和ap-south-1区域的云服务,则可以在安全令牌请求信息中携带授权区域字段aud_regions=[ap-east-1,ap-south-1],来指示安全令牌仅可以用来访问ap-east-1区域和ap-south-1区域的云服务。
7、示例性的,第一云服务访问请求可以通过超文本传输协议(hypertext transferprotocol,http)、安全超文本传输协议(hypertext transfer protocol secure,https)或者文件传输协议(file transfer protocol,ftp)等协议传输,该安全令牌可以在http头、https头、或者ftp头中携带,本技术对此不做限制。
8、在一些可能的实现方式中,安全令牌请求信息还包括用户信息、与会话相关的信息、数字签名中的任意一种或者多种。
9、在一些可能的实现方式中,该安全令牌可以是开放认证访问令牌(oauth accesstoken)。
10、示例性地,客户端可以通过第一数据中心的云服务的api向第一云管理平台发送该第一云服务访问请求,第一云服务访问请求携带的安全令牌包括第一区域标识。第一区域标识为ap-east-1,ap-east-1用于指示第一区域ap-east-1区域,即第一数据中心的云服务所在的第一区域为ap-east-1区域,第一云管理平台接收到该第一云服务访问请求后,判断第一云服务访问请求携带的安全令牌包括的第一区域标识指示的第一区域与第一数据中心的云服务所在的第一区域一致,均为ap-east-1区域。因此,第一云管理平台允许客户端访问第一数据中心的云服务。
11、结合第一方面,在第一方面的某些实现方式中,所述安全令牌请求信息不包括除所述第一区域标识之外的其他区域标识,所述方法还包括:所述第二云管理平台接收所述客户端发送的针对所述第二数据中心的云服务的第二云服务访问请求,所述第二云服务访问请求携带有所述安全令牌;所述第二云管理平台判断所述第二云服务访问请求携带的所述安全令牌包括的所述第一区域标识指示的所述第一区域与所述第二数据中心的云服务所在的第二区域不一致,拒绝所述客户端访问所述第二数据中心的云服务。
12、云服务包括但不限于基础设施即服务(infrastructure as a service,iaas)、平台即服务(platform as aservice,paas)、软件即服务(software as a service,saas)、函数即服务(function as a service,faas)、存储服务、网络服务、数据库服务等。
13、在一些可能的实现方式中,安全令牌可以携带在第二云服务访问请求的头部。示例性的,第二云服务访问请求可以通过http、https或者ftp等协议传输,该安全令牌可以在http头、https头、或者ftp头中携带,本技术对此不做限制。
14、示例性地,安全令牌中的区域标识字段可以用于标识该安全令牌能够访问的区域范围,如第一区域标识为ap-esat-1,安全令牌中的aud_regions=[ap-esat-1]来指示通过该安全令牌可以访问ap-east-1区域的数据中心的云服务。
15、示例性地,客户端可以通过第二数据中心的云服务的api向第二云管理平台发送该第二云服务访问请求,第二云服务访问请求携带的安全令牌包括的第一区域标识为ap-east-1,ap-east-1用于指示第一区域ap-east-1区域。但第二数据中心的云服务所在的第二区域为ap-south-1区域,第二云管理平台接收到第二云服务访问请求后,判断第二云服务访问请求携带的安全令牌包括的第一区域标识指示的第一区域与第二数据中心的云服务所在的第二区域不一致,因此第二云管理平台拒绝客户端访问第二数据中心的云服务。
16、本技术提供了一种云服务访问方法,客户端在访问云服务时会携带带有授权区域声明的安全令牌,当该授权区域不包括客户端要访问的云服务所在的区域时,云管理平台可以拒绝客户端访问该云服务,使得授权区域被攻击时不会导致云系统的其他区域受影响,增强了云系统不同区域之间的隔离性,降低了系统性风险。
17、结合第一方面,在第一方面的某些实现方式中,所述安全令牌请求信息还包括第二区域标识,并且所述安全令牌还包括所述第二区域标识,所述第二区域标识用于指示所述第二区域,所述方法还包括:所述第二云管理平台接收所述客户端发送的针对所述第二数据中心的云服务的第二云服务访问请求,所述第二云服务访问请求携带有所述安全令牌;所述第二云管理平台判断所述第二云服务访问请求携带的所述安全令牌包括的所述第二区域标识指示的所述第二区域与所述第二数据中心的云服务所在的第二区域一致,允许所述客户端访问所述第二数据中心的云服务。
18、在一些可能的实现方式中,安全令牌可以携带在第二云服务访问请求的头部。示例性的,第二云服务访问请求可以通过http、https或者ftp等协议传输,该安全令牌可以在http头、https头、或者ftp头中携带,本技术对此不做限制。
19、示例性地,客户端可以通过第二数据中心的云服务的api向第二云管理平台发送该第二云服务访问请求,第二云服务访问请求携带的安全令牌包括第一区域标识和第二区域标识。第一区域标识为ap-east-1,第二区域标识为ap-south-1,ap-east-1用于指示第一区域ap-east-1区域,ap-south-1用于指示第二区域ap-south-1区域。第二数据中心的云服务所在的第二区域为ap-south-1区域,第二云管理平台接收到该第二云服务访问请求后,判断第二云服务访问请求携带的安全令牌包括的第二区域标识指示的第二区域与第二数据中心的云服务所在的第二区域一致,均为ap-south-1区域。因此,第二云管理平台允许客户端访问第二数据中心的云服务。
20、示例性地,客户端可以通过第二数据中心的云服务的api向第二云管理平台发送该第二云服务访问请求,第二云服务访问请求携带的安全令牌包括第一区域标识、第二区域标识和第三区域标识。第一区域标识为ap-east-1,第二区域标识为ap-south-1,第三区域标识为ap-west-1,ap-east-1用于指示第一区域ap-east-1区域,ap-south-1用于指示第二区域ap-south-1区域,ap-west-1用于指示第三区域ap-west-1区域。第二数据中心的云服务所在的第二区域为ap-south-1区域,第二云管理平台接收到该第二云服务访问请求后,判断第二云服务访问请求携带的安全令牌包括的第二区域标识指示的第二区域与第二数据中心的云服务所在的第二区域一致,均为ap-south-1区域。因此,第二云管理平台允许客户端访问第二数据中心的云服务。
21、在另一些可能的实现方式中,第二云管理平台在第二云服务访问请求携带的安全令牌包括的第二区域标识指示的第二区域与第二数据中心的云服务所在的第二区域一致,且该安全令牌的签名验证正确的情况下,才允许客户端访问第二数据中心的云服务。该安全令牌的签名验证正确指的是第二云管理平台验证得到该安全令牌是与第二云管理平台属于同一个云系统的第一云管理平台为该客户端颁发的。
22、本技术提供了一种云服务访问方法,客户端在访问云服务时会携带带有授权区域声明的安全令牌,仅当该授权区域包括客户端要访问的云服务所在的区域时,云管理平台才会同意客户端访问该云服务,使得授权区域被攻击时不会导致云系统的其他区域受影响,增强了云系统不同区域之间的隔离性,降低了系统性风险。
23、结合第一方面,在第一方面的某些实现方式中,所述第一云管理平台与所述第二云管理平台连接,或:所述云系统还包括中心云管理平台,所述第一云管理平台和所述第二云管理平台与中心云管理平台连接,所述中心云管理平台用于管理所述第一云管理平台和所述第二云管理平台。
24、本技术提供了一种云服务访问方法,第一云管理平台与第二云管理平台可以直接互联或者中心化管理,能够适用于不同的应用场景,灵活性高。
25、在一些可能的实现方式中,云系统包括的云管理平台和数据中心覆盖多个区域,多个区域中第一区域受到攻击的概率大于多个区域中的其他区域。示例性地,当第一区域的云服务使用比较敏感,例如出于地理或者政治等原因,希望即使第一区域受到恶意攻击,也不会影响其他区域的云资源和数据,则客户端可以在访问第一区域的云服务时,使用带第一区域标识的安全令牌,将安全令牌的使用范围局限在第一区域中。
26、第二方面,提供了一种基于云计算技术的云服务访问方法,该方法应用于云系统,所述云系统包括第一云管理平台、第二云管理平台、第一数据中心以及第二数据中心,其中,所述第一云管理平台和所述第一数据中心设置在第一区域,所述第二云管理平台和所述第二数据中心设置在第二区域,所述第一云管理平台用于管理所述第一数据中心的云服务,所述第二云管理平台用于管理所述第二数据中心的云服务,所述方法包括:所述第一云管理平台接收客户端发送的安全令牌请求信息,所述安全令牌请求信息包括第一区域标识,所述第一区域标识用于指示所述第一区域;所述第一云管理平台根据所述安全令牌请求信息向所述客户端发送安全令牌,其中所述安全令牌包括所述第一区域标识和使用所述第一云管理平台的公钥对第一加密结果进行加密得到的第二加密结果,所述第一加密结果包括对所述第一区域标识进行加密得到的结果;所述第一云管理平台接收所述客户端发送的针对所述第一数据中心的云服务的第一云服务访问请求,所述第一云服务访问请求携带有所述第一区域标识、所述第二加密结果和所述安全令牌的第一签名,所述第一签名基于所述第一加密结果利用第一加密算法进行加密;所述第一云管理平台判断所述第一云服务访问请求携带的所述第一区域标识所指示的所述第一区域与所述第一数据中心的云服务所在的第一区域一致,且所述第一云管理平台使用所述第一云管理平台的私钥解密所述第二加密结果得到所述第一加密结果,基于所述第一加密结果利用与所述第一加密算法相同的第二加密算法产生第二签名,判断所述第一云服务访问请求携带的所述第一签名与所述第二签名一致,允许所述客户端访问所述第一数据中心的云服务。
27、本技术提供了一种云服务访问方法,客户端在申请安全令牌时声明了该安全令牌可访问的授权区域,云管理平台为客户端颁发的安全令牌中增加了该授权区域的声明,使得授权区域被攻击时不会导致云系统的其他区域受影响,增强了云系统中不同区域之间的隔离性,降低了系统性风险。
28、客户端可以是个人、企业、学校、医院或者行政机关用来访问云服务的设备。该客户端也可以称为用户、租户、用户设备或者租户设备,本技术对具体的名称不做限制。
29、在一种可能的实现场景中,云系统包括ap-east-1、ap-south-1、ap-west-1、ap-west-2区域,第一区域标识为ap-east-1。用户希望本次请求获取的安全令牌仅可以用来访问ap-east-1区域的云服务,则可以在安全令牌请求信息中携带授权区域字段aud_regions=[ap-east-1],来指示安全令牌仅可以用来访问ap-east-1区域的云服务。这样,即使安全令牌泄露,也不会对用户在ap-south-1、ap-west-1、ap-west-2区域的数据造成影响。
30、在另一种可能的实现场景中,云系统包括ap-east-1、ap-south-1、ap-west-1、ap-west-2区域,第一区域标识为ap-east-1,第二区域标识为ap-south-1,第二区域标识用于指示第二区域。用户希望本次请求获取的安全令牌仅可以用来访问ap-east-1区域和ap-south-1区域的云服务,则可以在安全令牌请求信息中携带授权区域字段aud_regions=[ap-east-1,ap-south-1],来指示安全令牌仅可以用来访问ap-east-1区域和ap-south-1区域的云服务。
31、示例性的,第一云服务访问请求可以通过http、https或者ftp等协议传输,第一区域标识、第二加密结果和安全令牌的第一签名可以在http头、https头、或者ftp头中携带,本技术对此不做限制。
32、在一些可能的实现方式中,安全令牌请求信息还包括用户信息、与会话相关的信息、数字签名中的任意一种或者多种。
33、在一些可能的实现方式中,该安全令牌可以是访问密钥(accesskey)的形式,accesskey包含[accesskeyid,secretaccesskey,sessiontoken]三元组。accesskeyid用于指示用户的身份信息,secretaccesskey是最为核心的安全密钥,用于生成请求签名,sessiontoken为临时令牌,用于增强临时访问安全性。本技术提供的云服务访问方法,能够应用于不同类型的安全令牌,适用场景广泛,能够在不同场景下增强云系统不同区域之间的隔离性,降低了系统性风险。
34、示例性地,安全令牌包括第一区域标识和第二加密结果的键值对,例如,安全令牌包括"ap-east-1":"derivation_key.ap-east-1",ap-east-1表示第一区域标识,derivation_key.ap-east-1表示第二加密结果,derivation_key.ap-east-1=enc(ap-east-1_pub_key,kregion1),enc表示加密算法,ap-east-1_pub_key表示第一云管理平台的公钥,kregion1表示第一加密结果,第一加密结果包括对第一区域标识进行加密得到的结果。
35、示例性地,客户端可以通过第一数据中心的云服务的api向第一云管理平台发送该第一云服务访问请求,第一云服务访问请求携带的安全令牌包括第一区域标识、第二加密结果和第一签名。第一云管理平台接收到该第一云服务访问请求后,判断第一云服务访问请求携带的第一区域标识所指示的第一区域与第一数据中心的云服务所在的第一区域一致,且第一云管理平台使用第一云管理平台的私钥ap-east-1_pri_key解密第二加密结果得到第一加密结果kregion1,基于第一加密结果kregion1利用与第一加密算法相同的第二加密算法产生第二签名,判断第一云服务访问请求携带的第一签名与第二签名一致,允许客户端访问第一数据中心的云服务。应理解,第一云管理平台拥有非对称加密的公私钥对,例如公钥为ap-east-1_pub_key,私钥为ap-east-1_pri_key,使用公钥加密可以用对应的私钥解密,使用私钥加密可以用对应的公钥解密。
36、结合第二方面,在第二方面的某些实现方式中,所述安全令牌请求信息不包括除所述第一区域标识之外的其他区域标识,所述方法还包括:所述第二云管理平台接收所述客户端发送的针对所述第二数据中心的云服务的第二云服务访问请求,所述第二云服务访问请求携带有所述第一区域标识、所述第二加密结果和所述第一签名;所述第二云管理平台判断所述第二云服务访问请求携带的所述第一区域标识指示的所述第一区域与所述第二数据中心的云服务所在的第二区域不一致,拒绝所述客户端访问所述第二数据中心的云服务。
37、云服务包括但不限于iaas、paas、saas、faas、存储服务、网络服务、数据库服务等。
38、在一些可能的实现方式中,第一区域标识、第二加密结果和第一签名可以携带在第二云服务访问请求的头部。示例性的,第二云服务访问请求可以通过http、https或者ftp等协议传输,该第一区域标识、第二加密结果和第一签名可以在http头、https头、或者ftp头中携带,本技术对此不做限制。
39、示例性地,客户端可以通过第二数据中心的云服务的api向第二云管理平台发送该第二云服务访问请求,第二云服务访问请求携带有第一区域标识、第二加密结果和第一签名。第二云管理平台接收到该第二云服务访问请求后,判断第二云服务访问请求携带的所述第一区域标识指示的第一区域ap-east-1区域与第二数据中心的云服务所在的第二区域ap-south-1区域不一致,拒绝客户端访问第二数据中心的云服务。
40、本技术提供了一种云服务访问方法,客户端发送的云服务访问请求声明了安全令牌可访问的授权区域,当该授权区域不包括客户端要访问的云服务所在的区域时,云管理平台可以拒绝客户端访问该云服务,使得授权区域被攻击时不会导致云系统的其他区域受影响,增强了云系统不同区域之间的隔离性,降低了系统性风险。
41、结合第二方面,在第二方面的某些实现方式中,所述安全令牌请求信息还包括第二区域标识,并且所述安全令牌还包括使用所述第二云管理平台的公钥对第三加密结果进行加密得到的第四加密结果,所述第三加密结果包括对所述第二区域标识进行加密得到的结果,所述第二区域标识用于指示所述第二区域,所述方法还包括:所述第二云管理平台接收所述客户端发送的针对所述第二数据中心的云服务的第二云服务访问请求,所述第二云服务访问请求携带有所述第二区域标识、所述第四加密结果和所述安全令牌的第三签名,所述第三签名基于所述第三加密结果利用第三加密算法进行加密;所述第二云管理平台判断所述第二云服务访问请求携带的所述第二区域标识所指示的所述第二区域与所述第二数据中心的云服务所在的第二区域一致,且所述第二云管理平台使用所述第二云管理平台的私钥解密所述第四加密结果得到所述第三加密结果,基于所述第三加密结果利用与所述第三加密算法相同的第四加密算法产生第四签名,判断所述第二云服务访问请求携带的所述第三签名与所述第四签名一致,允许所述客户端访问所述第二数据中心的云服务。
42、在一些可能的实现方式中,第二区域标识、第四加密结果和第三签名可以携带在第二云服务访问请求的头部。示例性的,第二云服务访问请求可以通过http、https或者ftp等协议传输,该第二区域标识、第四加密结果和第三签名可以在http头、https头、或者ftp头中携带,本技术对此不做限制。
43、示例性地,安全令牌包括第二区域标识和第四加密结果的键值对,例如,安全令牌包括"ap-south-1":"derivation_key.ap-south-1",ap-south-1表示第二区域标识,derivation_key.ap-south-1表示第四加密结果,derivation_key.ap-south-1=enc(ap-south-1_pub_key,kregion2),enc表示加密算法,ap-south-1_pub_key表示第二云管理平台的公钥,kregion2表示第三加密结果,第三加密结果包括对第二区域标识进行加密得到的结果。
44、示例性地,客户端可以通过第二数据中心的云服务的api向第二云管理平台发送该第二云服务访问请求,第二云服务访问请求携带有第二区域标识、第四加密结果和第三签名。第二云管理平台接收到该第二云服务访问请求后,判断第二云服务访问请求携带的第二区域标识所指示的第二区域与第二数据中心的云服务所在的第二区域一致,且第二云管理平台使用第二云管理平台的私钥ap-south-1_pri_key解密第四加密结果得到第三加密结果kregion2,基于第三加密结果kregion2利用与第三加密算法相同的第四加密算法产生第四签名,判断第二云服务访问请求携带的第三签名与第四签名一致,允许客户端访问第二数据中心的云服务。应理解,第二云管理平台拥有非对称加密的公私钥对,例如公钥为ap-south-1_pub_key,私钥为ap-south-1_pri_key,使用公钥加密可以用对应的私钥解密,使用私钥加密可以用对应的公钥解密。
45、本技术提供了一种云服务访问方法,客户端发送的云服务访问请求声明了安全令牌可访问的授权区域,仅当该授权区域包括客户端要访问的云服务所在的区域时,云管理平台才会同意客户端访问该云服务,使得授权区域被攻击时不会导致云系统的其他区域受影响,增强了云系统不同区域之间的隔离性,降低了系统性风险。
46、结合第二方面,在第二方面的某些实现方式中,所述第一云管理平台与所述第二云管理平台连接,或:所述云系统还包括中心云管理平台,所述第一云管理平台和所述第二云管理平台与中心云管理平台连接,所述中心云管理平台用于管理所述第一云管理平台和所述第二云管理平台。
47、本技术提供了一种云服务访问方法,第一云管理平台与第二云管理平台可以直接互联或者中心化管理,能够适用于不同的应用场景,灵活性高。
48、在一些可能的实现方式中,云系统包括的云管理平台和数据中心覆盖多个区域,多个区域中第一区域受到攻击的概率大于多个区域中的其他区域。示例性地,当第一区域的云服务使用比较敏感,例如出于地理或者政治等原因,希望即使第一区域受到恶意攻击,也不会影响其他区域的云资源和数据,则客户端可以在访问第一区域的云服务时,使用带第一区域标识的安全令牌,将安全令牌的使用范围局限在第一区域中。
49、第三方面,提供了一种云系统,包括第一云管理平台、第二云管理平台、第一数据中心以及第二数据中心,其中,所述第一云管理平台和所述第一数据中心设置在第一区域,所述第二云管理平台和所述第二数据中心设置在第二区域,所述第一云管理平台用于管理所述第一数据中心的云服务,所述第二云管理平台用于管理所述第二数据中心的云服务;所述第一云管理平台,用于接收客户端发送的安全令牌请求信息,所述安全令牌请求信息包括第一区域标识,所述第一区域标识用于指示所述第一区域;所述第一云管理平台,还用于根据所述安全令牌请求信息向所述客户端发送安全令牌,其中所述安全令牌包括所述第一区域标识;所述第一云管理平台,还用于接收所述客户端发送的针对所述第一数据中心的云服务的第一云服务访问请求,所述第一云服务访问请求携带有所述安全令牌;所述第一云管理平台,还用于判断所述第一云服务访问请求携带的所述安全令牌包括的所述第一区域标识所指示的所述第一区域与所述第一数据中心的云服务所在的第一区域一致,允许所述客户端访问所述第一数据中心的云服务。
50、结合第三方面,在第三方面的某些实现方式中,所述安全令牌请求信息不包括除所述第一区域标识之外的其他区域标识;所述第二云管理平台,用于接收所述客户端发送的针对所述第二数据中心的云服务的第二云服务访问请求,所述第二云服务访问请求携带有所述安全令牌;所述第二云管理平台,还用于判断所述第二云服务访问请求携带的所述安全令牌包括的所述第一区域标识指示的所述第一区域与所述第二数据中心的云服务所在的第二区域不一致,拒绝所述客户端访问所述第二数据中心的云服务。
51、结合第三方面,在第三方面的某些实现方式中,所述安全令牌请求信息还包括第二区域标识,并且所述安全令牌还包括所述第二区域标识,所述第二区域标识用于指示所述第二区域;所述第二云管理平台,用于接收所述客户端发送的针对所述第二数据中心的云服务的第二云服务访问请求,所述第二云服务访问请求携带有所述安全令牌;所述第二云管理平台,还用于判断所述第二云服务访问请求携带的所述安全令牌包括的所述第二区域标识指示的所述第二区域与所述第二数据中心的云服务所在的第二区域一致,允许所述客户端访问所述第二数据中心的云服务。
52、结合第三方面,在第三方面的某些实现方式中,所述第一云管理平台与所述第二云管理平台连接,或:所述云系统还包括中心云管理平台,所述第一云管理平台和所述第二云管理平台与中心云管理平台连接,所述中心云管理平台用于管理所述第一云管理平台和所述第二云管理平台。
53、第三方面和第三方面的任意一个可能的实现方式的有益效果和第一方面以及第一方面的任意一个可能的实现方式的有益效果是对应的,对此,不再赘述。
54、第四方面,提供了一种云系统,包括第一云管理平台、第二云管理平台、第一数据中心以及第二数据中心,其中,所述第一云管理平台和所述第一数据中心设置在第一区域,所述第二云管理平台和所述第二数据中心设置在第二区域,所述第一云管理平台用于管理所述第一数据中心的云服务,所述第二云管理平台用于管理所述第二数据中心的云服务;所述第一云管理平台,用于接收客户端发送的安全令牌请求信息,所述安全令牌请求信息包括第一区域标识,所述第一区域标识用于指示所述第一区域;所述第一云管理平台,还用于根据所述安全令牌请求信息向所述客户端发送安全令牌,其中所述安全令牌包括所述第一区域标识和使用所述第一云管理平台的公钥对第一加密结果进行加密得到的第二加密结果,所述第一加密结果包括对所述第一区域标识进行加密得到的结果;所述第一云管理平台,还用于接收所述客户端发送的针对所述第一数据中心的云服务的第一云服务访问请求,所述第一云服务访问请求携带有所述第一区域标识、所述第二加密结果和所述安全令牌的第一签名,所述第一签名基于所述第一加密结果利用第一加密算法进行加密;所述第一云管理平台,还用于判断所述第一云服务访问请求携带的所述第一区域标识所指示的所述第一区域与所述第一数据中心的云服务所在的第一区域一致,且所述第一云管理平台使用所述第一云管理平台的私钥解密所述第二加密结果得到所述第一加密结果,基于所述第一加密结果利用与所述第一加密算法相同的第二加密算法产生第二签名,判断所述第一云服务访问请求携带的所述第一签名与所述第二签名一致,允许所述客户端访问所述第一数据中心的云服务。
55、结合第四方面,在第四方面的某些实现方式中,所述安全令牌请求信息不包括除所述第一区域标识之外的其他区域标识;所述第二云管理平台,用于接收所述客户端发送的针对所述第二数据中心的云服务的第二云服务访问请求,所述第二云服务访问请求携带有所述第一区域标识、所述第二加密结果和所述第一签名;所述第二云管理平台,还用于判断所述第二云服务访问请求携带的所述第一区域标识指示的所述第一区域与所述第二数据中心的云服务所在的第二区域不一致,拒绝所述客户端访问所述第二数据中心的云服务。
56、结合第四方面,在第四方面的某些实现方式中,所述安全令牌请求信息还包括第二区域标识,并且所述安全令牌还包括使用所述第二云管理平台的公钥对第三加密结果进行加密得到的第四加密结果,所述第三加密结果包括对所述第二区域标识进行加密得到的结果,所述第二区域标识用于指示所述第二区域;所述第二云管理平台,用于接收所述客户端发送的针对所述第二数据中心的云服务的第二云服务访问请求,所述第二云服务访问请求携带有所述第二区域标识、所述第四加密结果和所述安全令牌的第三签名,所述第三签名基于所述第三加密结果利用第三加密算法进行加密;所述第二云管理平台,还用于判断所述第二云服务访问请求携带的所述第二区域标识所指示的所述第二区域与所述第二数据中心的云服务所在的第二区域一致,且所述第二云管理平台使用所述第二云管理平台的私钥解密所述第四加密结果得到所述第三加密结果,基于所述第三加密结果利用与所述第三加密算法相同的第四加密算法产生第四签名,判断所述第二云服务访问请求携带的所述第三签名与所述第四签名一致,允许所述客户端访问所述第二数据中心的云服务。
57、结合第四方面,在第四方面的某些实现方式中,所述第一云管理平台与所述第二云管理平台连接,或:所述云系统还包括中心云管理平台,所述第一云管理平台和所述第二云管理平台与中心云管理平台连接,所述中心云管理平台用于管理所述第一云管理平台和所述第二云管理平台。
58、第四方面和第四方面的任意一个可能的实现方式的有益效果和第二方面以及第二方面的任意一个可能的实现方式的有益效果是对应的,对此,不再赘述。
59、第五方面,提供了一种计算设备集群,包括至少一个计算设备,每个计算设备包括处理器和存储器;所述至少一个计算设备的处理器用于执行所述至少一个计算设备的存储器中存储的指令,以使得所述计算设备集群执行第一方面或第一方面任意一种可能的实现方式中所述的方法,或者使得所述计算设备集群执行第二方面或第二方面任意一种可能的实现方式中所述的方法。
60、可选地,该处理器可以是通用处理器,可以通过硬件来实现也可以通过软件来实现。当通过硬件实现时,该处理器可以是逻辑电路、集成电路等;当通过软件来实现时,该处理器可以是一个通用处理器,通过读取存储器中存储的软件代码来实现,该存储器可以集成在处理器中,可以位于该处理器之外,独立存在。
61、第六方面,提供了一种包含指令的计算机程序产品,当所述指令被计算设备集群运行时,使得所述计算设备集群执行如上述第一方面以及第一方面的任意一种实现方式中的方法,或者使得所述计算设备集群执行第二方面或第二方面任意一种可能的实现方式中所述的方法。
62、第七方面,提供了一种计算机可读存储介质,包括计算机程序指令,当所述计算机程序指令由计算设备集群执行时,所述计算设备集群执行如上述第一方面以及第一方面的任意一种实现方式中的方法,或者使得所述计算设备集群执行第二方面或第二方面任意一种可能的实现方式中所述的方法。
63、作为示例,这些计算机可读存储包括但不限于如下的一个或者多个:只读存储器(read-only memory,rom)、可编程rom(programmable rom,prom)、可擦除的prom(erasableprom,eprom)、flash存储器、电eprom(electrically eprom,eeprom)以及硬盘驱动器(harddrive)。
64、可选地,作为一种实现方式,上述存储介质具体可以是非易失性存储介质。
版权声明:本站专利文献数据主要来源于国家知识产权局等公开渠道,由 技术新讯 进行整理汇编。页面设计及数据汇编的著作权归本站所有。全部内容仅供个人学习、科研评估与技术交流参考,严禁用于任何商业用途(包括但不限于直接生产制造、技术转让、倒卖数据等)。
免责条款:专利技术具有时效性,本站不对资料的绝对准确性、完整性和可实施性提供任何明示或暗示的担保。因参考本站内容造成的直接或间接损失,本站不承担相关法律责任。若您认为本站内容有侵权问题,请及时提供权属证明与我们联系,本站将在核实后依法处理。反馈意见:yyfuon@163.com