
一种第三方安全能力平台接入方法与流程
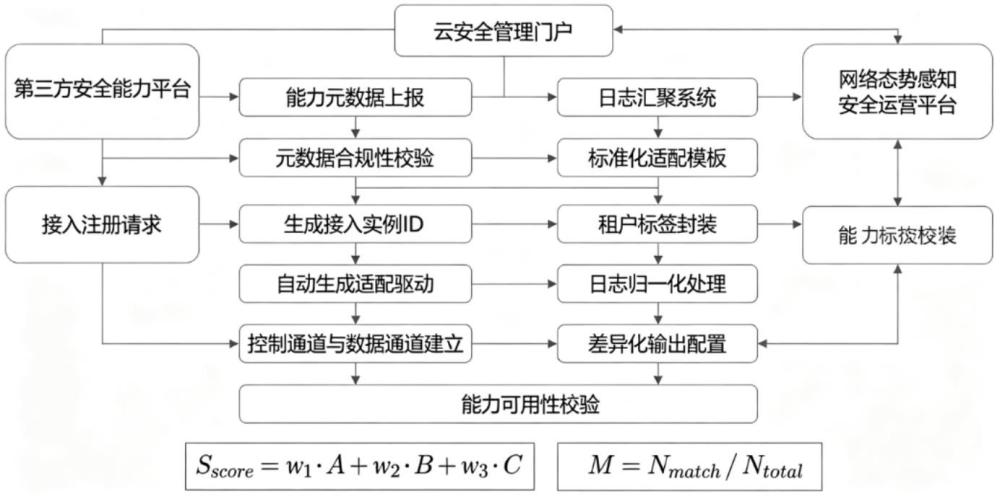
本发明涉及云安全资源池,具体为一种第三方安全能力平台接入方法。
背景技术:
1、随着企业业务大规模上云,云安全资源池成为云平台安全防护的核心基础设施,云安全资源池可对内提供多类虚拟化安全组件,实现租户安全能力按需开通、弹性调度;现有华能云安全资源池架构下,原生内置安全组件数量有限,仅依靠自研安全能力,难以快速适配不同业务租户差异化安全防护诉求,需要引入第三方安全能力平台进行能力补充。
2、现有接入方式大多采用硬编码耦合对接,每新增一类第三方安全平台,均需要针对该厂商接口重新开发适配插件,开发周期长、迭代成本高,接口兼容性差;当第三方平台接口版本迭代升级后,原有适配代码极易失效,需要二次修改程序,无法实现快速热接入,不利于云安全资源池能力的快速扩充。
3、同时,云环境下存在多租户ip地址重叠、内外网隔离部署场景,第三方安全平台输出的告警、审计日志缺少租户身份标签,直接输出至态势感知平台时,会出现日志范式化混乱,威胁告警归属识别错误,导致上层态势感知平台无法精准区分告警归属租户,多租户场景下安全数据分析准确率下降;现有技术缺少标准化适配、标签封装、能力校验一体化接入方案。
技术实现思路
1、本发明克服现有技术硬编码耦合、适配效率低、多租户日志归属错乱缺陷,提供一种第三方安全能力平台接入方法,实现第三方安全能力标准化快速接入、能力有效性校验、安全数据租户标签封装,适配云安全资源池多租户、内外网隔离部署架构,对接态势感知平台实现告警精准解析。
2、一种第三方安全能力平台接入方法,应用于云安全资源池的云安全管理门户,包括如下步骤:
3、s1:接收第三方安全能力平台提交的接入注册请求,读取第三方安全能力平台上报的能力元数据,能力元数据包含接口协议、能力类型、告警输出模式、能力校验参数;依据预设接入标准对元数据合规性校验,校验通过生成唯一接入实例id;
4、s2:基于标准化适配模板自动生成适配驱动,建立云安全管理门户与第三方安全能力平台之间控制通道与数据通道;控制通道用于下发安全策略、启停调度指令;数据通道接收第三方安全能力平台输出的原始安全日志与告警数据;
5、s3:对接收的原始安全日志进行租户标签封装,为每条日志附加接入实例id以及租户身份标签;
6、s4:对封装后日志做格式归一化处理,按照输出配置选择kafka或者syslog模式输出至日志汇聚系统,经由日志汇聚系统转发至网络态势感知安全运营平台;
7、s5:定时执行能力可用性校验,当校验异常,则触发告警并隔离该第三方安全能力实例。
8、优选的,s1中对元数据合规性校验,包括能力完备度得分计算,采用公式:
9、
10、其中,为能力完备度得分;a为接口协议合规系数;b为告警输出模式完整性系数;c为校验参数完备系数;、、为权重系数,;当判定元数据校验通过,为预设准入阈值。
11、优选的,s2中标准化适配模板包括控制接口模板、数据回传模板,无需硬编码开发,根据能力元数据自动填充模板参数生成适配驱动。
12、优选的,s3租户标签封装,标签数据结构包含租户编号、接入实例id、网络域标记位;网络域标记位用于标记内网区或者互联网区,适配云安全资源池内外网隔离部署架构。
13、优选的,s3日志归一化处理,对日志字段映射转换,采用公式二计算日志匹配度:
14、
15、其中,为日志字段映射匹配度;为成功映射至标准字段的数量;为第三方原始日志全部字段数量;当m低于预设匹配阈值,输出字段缺失告警。
16、优选的,s4输出配置,当云安全资源池内网区部署第三方能力,优先选择kafka模式输出;互联网区部署第三方能力优先选择syslog模式输出。
17、优选的,s5定时执行能力可用性校验包括连通性探测、告警模拟回传校验;向第三方安全能力平台下发模拟检测指令,比对返回告警数据,判定能力实例是否正常工作。
18、优选的,当校验判定第三方安全能力实例异常,则切断控制通道与数据通道,隔离故障实例,不影响云安全资源池其余安全组件正常运行。
19、优选的,还包括能力计量统计步骤,统计第三方安全能力平台调用次数、日志处理吞吐量,生成租户安全服务账单数据,用于租户自助服务模块展示。
20、优选的,还包括版本自适应更新步骤,监测第三方安全能力平台接口版本变更,当检测接口版本发生迭代,自动重新加载标准化适配模板,更新适配驱动,无需人工重新开发适配代码。
21、与现有技术相比,本发明的有益效果如下:
22、1、模板化驱动自动生成机制:摒弃传统硬编码对接,基于接入元数据和标准化适配模板自动生成适配驱动,实现第三方安全能力热插拔快速接入,大幅降低第三方平台对接开发工作量。
23、2、多租户标签封装技术:在云安全资源池侧完成日志租户标签、网络域标记位打标,解决云多租户ip重叠场景下态势感知平台日志归属混淆问题,提升上层平台威胁研判准确率。
24、3、双公式量化准入与日志质量评估:通过能力完备度得分实现第三方平台准入量化筛选;日志字段匹配度量化评估归一化效果,实现接入全流程可量化评估。
25、4、内外网差异化输出调度:针对云安全资源池内网区、互联网区隔离部署环境自动选择日志输出协议,配套可用性校验与故障实例隔离,故障不扩散,保障云安全资源池整体稳定性;同时支持版本自适应更新、能力计量统计,适配租户自助服务业务场景。
1.一种第三方安全能力平台接入方法,应用于云安全资源池的云安全管理门户,其特征在于,包括如下步骤:
2.根据权利要求1所述的一种第三方安全能力平台接入方法,其特征在于,s1中对元数据合规性校验,包括能力完备度得分计算,采用公式:
3.根据权利要求2所述的一种第三方安全能力平台接入方法,其特征在于,s2中标准化适配模板包括控制接口模板、数据回传模板,无需硬编码开发,根据能力元数据自动填充模板参数生成适配驱动。
4.根据权利要求3所述的一种第三方安全能力平台接入方法,其特征在于,s3租户标签封装,标签数据结构包含租户编号、接入实例id、网络域标记位;网络域标记位用于标记内网区或者互联网区,适配云安全资源池内外网隔离部署架构。
5.根据权利要求4所述的一种第三方安全能力平台接入方法,其特征在于,s3日志归一化处理,对日志字段映射转换,采用公式二计算日志匹配度:
6.根据权利要求5所述的一种第三方安全能力平台接入方法,其特征在于,s4输出配置,当云安全资源池内网区部署第三方能力,优先选择kafka模式输出;互联网区部署第三方能力优先选择syslog模式输出。
7.根据权利要求6所述的一种第三方安全能力平台接入方法,其特征在于,s5定时执行能力可用性校验包括连通性探测、告警模拟回传校验;向第三方安全能力平台下发模拟检测指令,比对返回告警数据,判定能力实例是否正常工作。
8.根据权利要求7所述的一种第三方安全能力平台接入方法,其特征在于,当校验判定第三方安全能力实例异常,则切断控制通道与数据通道,隔离故障实例,不影响云安全资源池其余安全组件正常运行。
9.根据权利要求8所述的一种第三方安全能力平台接入方法,其特征在于,还包括能力计量统计步骤,统计第三方安全能力平台调用次数、日志处理吞吐量,生成租户安全服务账单数据,用于租户自助服务模块展示。
10.根据权利要求9所述的一种第三方安全能力平台接入方法,其特征在于,还包括版本自适应更新步骤,监测第三方安全能力平台接口版本变更,当检测接口版本发生迭代,自动重新加载标准化适配模板,更新适配驱动,无需人工重新开发适配代码。
版权声明:本站专利文献数据主要来源于国家知识产权局等公开渠道,由 技术新讯 进行整理汇编。页面设计及数据汇编的著作权归本站所有。全部内容仅供个人学习、科研评估与技术交流参考,严禁用于任何商业用途(包括但不限于直接生产制造、技术转让、倒卖数据等)。
免责条款:专利技术具有时效性,本站不对资料的绝对准确性、完整性和可实施性提供任何明示或暗示的担保。因参考本站内容造成的直接或间接损失,本站不承担相关法律责任。若您认为本站内容有侵权问题,请及时提供权属证明与我们联系,本站将在核实后依法处理。反馈意见:yyfuon@163.com