
基于轻量级后量子的无线自组网验证方法及终端与流程
本发明涉及无线自组网安全,特别涉及一种基于轻量级后量子的无线自组网验证方法及终端。
背景技术:
1、本发明适用于低功耗无线终端的大规模组网接入场景,当前面临的核心问题是:边缘节点算力、存储与能耗极度受限,难以承载现有后量子签名算法,且传统组网过程缺乏基于设备身份的双向验证机制,存在伪造节点注入与中间人攻击风险。具体地,在电力物联网、工业4.0及智慧城市感知层建设中,边缘侧大量部署温度传感器、湿度传感器、局放(局部放电)传感器、sf6(六氟化硫)传感器、机械状态传感器、水浸传感器、门磁传感器等低功耗无线终端。随着采集信息过程的电子化与无线化,现有传感器通常通过无线传输方式上报数据,以省去人工抄表与布线施工,但在实际大规模部署中,面临以下三大痛点:
2、1、有线接入困境:在输电线路杆塔、地下电缆沟道、配电房电缆夹层、变电站gis室等场景,布线施工成本高达300800元/米,且取电困难(无市电接入点,需额外敷设电源线或安装太阳能板),导致传统有线rs-485/光纤部署总成本常超过无线方案的510倍,施工周期延长2~3周;
3、2、无线传输脆弱性与异构干扰:蓝牙mesh、zigbee、thread、lora等工作于2.4ghzism(industrial scientific medical band工业、科学和医疗)频段,与wi-fi、微波炉、蓝牙经典协议等共用频谱,现场实测同频干扰可导致丢包率从1%骤升至15%~30%,邻频干扰使信噪比(snr)下降610db;
4、3、安全认知与算力资源双重缺失:蓝牙mesh、zigbee、thread、lora等边缘自组网节点资源极度受限,典型硬件配置仅为arm cortex-m0+/m3/m33级别mcu(主频16~160mhz)、ram 8~256kb、flash 32512kb,功耗预算在微安级休眠电流与毫安级工作电流之间,现有标准后量子密码算法(如ml-dsa、slh-dsa)在该类硬件上单次签名耗时达数百毫秒至数秒,签名长度242049856字节,远超常规自组网节点单包有效载荷约384比特(48字节)的上限,且复杂模运算导致终端电池寿命从设计的5年缩短至不足1年,在电网领域传感器的应用上,不适用于取电困难的杆塔/电缆场景,严重制约了后量子密码在边缘节点的直接部署。
技术实现思路
1、本发明所要解决的技术问题是:提供基于轻量级后量子的无线自组网验证方法及终端,能够在边缘网关硬件的限制下实现高安全性的入网验证。
2、为了解决上述技术问题,本发明采用的技术方案为:
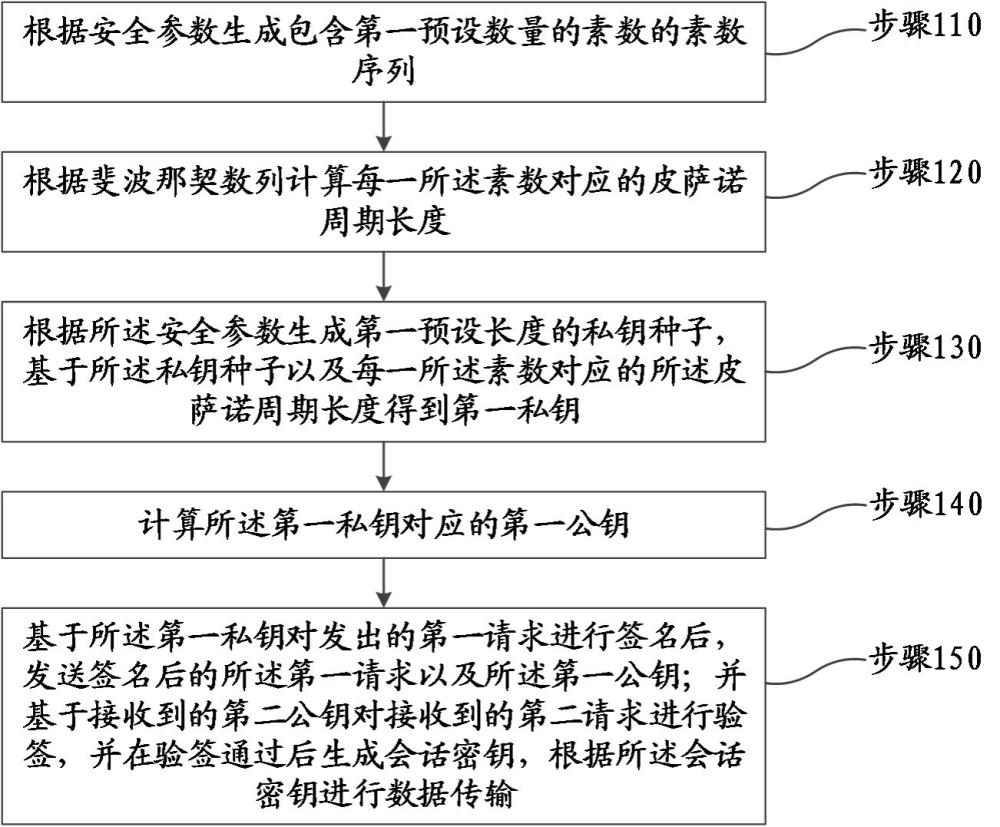
3、一种基于轻量级后量子的无线自组网验证方法,包括:
4、根据安全参数生成包含第一预设数量的素数的素数序列;
5、根据斐波那契数列计算每一所述素数对应的皮萨诺周期长度;
6、根据所述安全参数生成第一预设长度的私钥种子,基于所述私钥种子以及每一所述素数对应的所述皮萨诺周期长度得到第一私钥;
7、计算所述第一私钥对应的第一公钥;
8、基于所述第一私钥对发出的第一请求进行签名后,发送签名后的所述第一请求以及所述第一公钥;并基于接收到的第二公钥对接收到的第二请求进行验签,并在验签通过后生成会话密钥,根据所述会话密钥进行数据传输。
9、为了解决上述技术问题,本发明采用的另一种技术方案为:
10、一种基于轻量级后量子的无线自组网验证终端,包括存储器、处理器以及存储在所述存储器上并可在处理器上运行的计算机程序,其特征在于,所述处理器执行所述计算机程序时实现如上述的一种基于轻量级后量子的无线自组网验证方法的各个步骤。
11、本发明的有益效果在于:基于素数和斐波那契数列的数论性质生成身份认证过程使用的私钥和公钥,利用不同素数对应的皮萨诺周期的天然差异,提供异构长度约束,具有更高的参数灵活性,并且通过素数序列查表进行运算,将签名计算复杂度从传统格签名的降低至,在cortex-m33平台(主频64mhz,集成sha-3硬件加速核)上实测单次签名耗时约815毫秒、验签耗时约512毫秒,较ml-dsa-44(同平台实测签名约8001200毫秒)提速约60100倍,较slh-dsa(同平台实测签名约38秒)提速约200600倍;设备侧仅需预存约1kb的素数序列表与皮萨诺周期表,私钥种子仅需128256比特,无需维护merkle树及树路径,存储开销较lms/xmss降低约80%~90%;签名长度典型值仅580字节(截断优化后约324字节),较ml-dsa-44(约2,420字节)压缩76%,较slh-dsa(约8,00050,000字节)压缩93%~99%,可通过蓝牙mesh分段传输机制(segmented message)或zigbee/lora的分包协议承载;单次签名运算能耗约0.050.2mj,较传统后量子签名方案降低12个数量级,满足纽扣电池或能量采集供电5年以上寿命要求;通过在无线自组网的组网过程中加入设备双向互认与基于计数器的一次性私钥派生机制,对入网设备进行身份验证,通过身份验证的设备之间才会进行会话密钥的协商,即使单次签名被攻破也无法追溯至其他签名或长期私钥种子,实现了零信任入网与端到端后量子安全。
1.一种基于轻量级后量子的无线自组网验证方法,其特征在于,包括:
2.根据权利要求1所述的方法,其特征在于,所述根据所述安全参数生成第一预设长度的私钥种子,基于所述私钥种子以及每一所述素数对应的所述皮萨诺周期长度得到第一私钥包括:
3.根据权利要求1所述的方法,其特征在于,所述计算所述第一私钥对应的第一公钥包括:
4.根据权利要求1所述的方法,其特征在于,还包括:
5.根据权利要求4所述的方法,其特征在于,所述基于所述私钥种子、所述计数器的值以及每一所述素数对应的所述皮萨诺周期长度得到第一私钥包括:
6.根据权利要求3所述的方法,其特征在于,所述基于所述第一私钥对发出的第一请求进行签名包括:
7.根据权利要求6所述的方法,其特征在于,所述基于所述第一私钥对发出的第一请求进行签名还包括:
8.根据权利要求1所述的方法,其特征在于,还包括:
9.根据权利要求1所述的方法,其特征在于,所述根据所述会话密钥进行数据传输包括:
10.一种基于轻量级后量子的无线自组网验证终端,包括存储器、处理器以及存储在所述存储器上并可在处理器上运行的计算机程序,其特征在于,所述处理器执行所述计算机程序时实现权利要求1至9任一项所述的基于轻量级后量子的无线自组网验证方法的各个步骤。
版权声明:本站专利文献数据主要来源于国家知识产权局等公开渠道,由 技术新讯 进行整理汇编。页面设计及数据汇编的著作权归本站所有。全部内容仅供个人学习、科研评估与技术交流参考,严禁用于任何商业用途(包括但不限于直接生产制造、技术转让、倒卖数据等)。
免责条款:专利技术具有时效性,本站不对资料的绝对准确性、完整性和可实施性提供任何明示或暗示的担保。因参考本站内容造成的直接或间接损失,本站不承担相关法律责任。若您认为本站内容有侵权问题,请及时提供权属证明与我们联系,本站将在核实后依法处理。反馈意见:yyfuon@163.com