
一种战地网络节点安全隐身接入方法及系统与流程
本发明涉及战地通信网络安全,尤其涉及一种战地网络节点安全隐身接入方法及系统。
背景技术:
1、现有战术组网技术在“快速入网”与“低暴露安全”之间存在结构性矛盾。传统主动发现方式通过周期性广播信标实现邻居发现,易被电子侦察系统截获与定位;“先连通后加固”的路径会产生弱保护窗口,该窗口内网络面临窃听、重放、冒充与虚假邻居注入风险。因此,亟需一种将被动感知、隐蔽握手、硬件可信认证与密钥保护串为一体化闭环的解决方案,在威胁分级约束下兼顾低截获概率(lpi,low probability of intercept)与低检测概率(lpd,low probability of detection)、可认证性与可连通性。
技术实现思路
1、本发明的目的在于提供一种战地网络节点安全隐身接入方法及系统,用于解决现有战术组网中"快速入网"与"低暴露安全"矛盾的问题,实现威胁分级条件下的低暴露发现、可信认证与受控入网一体化闭环。
2、为实现上述目的,本发明提供如下技术方案:
3、根据本发明的一方面,提供一种战地网络节点安全隐身接入方法,包括以下步骤:
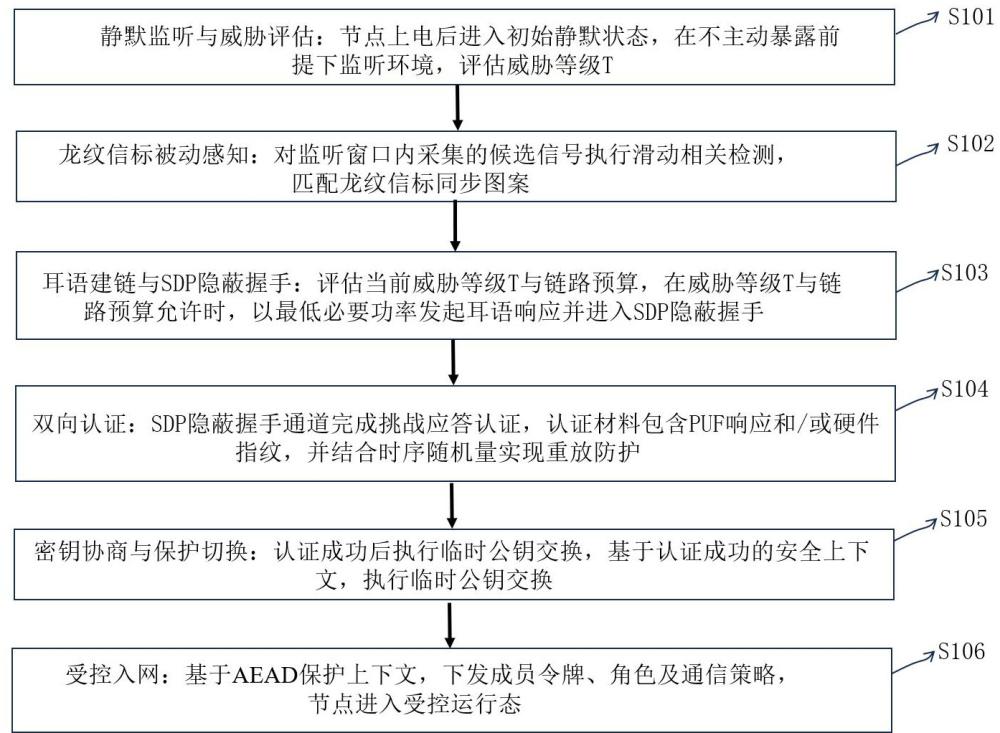
4、s1,节点上电后执行静默监听并评估当前威胁等级t,据此配置监听窗口时长、退避上界与发射功率门限;
5、s2,在所述监听窗口时长内对候选信号执行相关检测与字段解析,识别龙纹信标帧;
6、s3,识别成功后依据所述威胁等级t与链路预算,以所述发射功率门限约束下的最低必要功率发起耳语响应并进入sdp(silent discovery protocol,静默发现协议)隐蔽握手;
7、s4,在所述sdp隐蔽握手通道完成挑战应答认证,认证材料包含puf(physicallyunclonable function,物理不可克隆函数)响应和/或硬件指纹,并结合时序随机量实现重放防护;
8、s5,基于认证成功的安全上下文,执行临时公钥交换,通过kdf(key derivationfunction,密钥派生函数)派生会话密钥,随后切换至aead(authenticated encryptionwith associated data)保护上下文;
9、s6,基于所述aead保护上下文,下发成员令牌、角色及通信策略,节点进入受控运行态,所述通信策略包括功率、跳频、密钥更新参数。
10、根据本发明的一个实施例,所述威胁等级t的评估参数包括电磁环境信号密度、已知威胁信号特征匹配度、地理区域威胁情报、本节点被截获历史记录中的至少一项;所述威胁等级t升高时,缩短监听窗口时长、增大退避上界、降低发射功率门限。
11、根据本发明的一个实施例,所述龙纹信标帧包括同步图案、协议版本、网络域标识片段、安全能力、龙纹标识、位置暗示、时间/跳频上下文及完整性字段,并采用低占空比和/或周期抖动发送策略。
12、根据本发明的一个实施例,所述步骤s3中,若威胁等级t与链路预算不满足耳语建链条件,则依据所述退避上界执行退避、换频或等待策略窗口后返回步骤s1;所述sdp包括深度静默、最小探测、主动监听、选择性响应、完全参与五种状态,状态迁移由威胁等级t与本地策略联合决定。
13、根据本发明的一个实施例,所述威胁等级t跳变至超过临界值时,触发sdp状态逆向回退,由完全参与态经选择性响应、主动监听、最小探测回退至深度静默态。
14、根据本发明的一个实施例,所述步骤s4中,若认证失败,则回退至步骤s3,必要时回退至步骤s2;所述双向认证的具体过程为:认证发起方生成随机挑战值并发送,认证响应方基于本地puf实例输出puf响应,结合所述随机挑战值与时戳构造认证响应,认证发起方验证puf响应有效性及新鲜性后,反向执行对称流程完成双向认证。
15、根据本发明的一个实施例,所述步骤s5中,若密钥协商失败,则回退至步骤s3;所述临时公钥交换采用ecdh机制,所述kdf采用hkdf-sha256,派生输入包含共享秘密、双方公钥哈希及步骤s4认证阶段交换的上下文信息。
16、根据本发明的一个实施例,所述aead保护上下文采用aes-256-gcm模式,关联数据包括消息序列号、消息类型及发送方标识,序列号严格单调递增,溢出时触发密钥更新流程。
17、根据本发明的一个实施例,所述步骤s6中,通信策略按威胁等级t联动配置:威胁等级升高时,降低功率、扩展跳频图案、缩短密钥更新周期;威胁等级降低时,反向调整以优化连通性。
18、另一方面,本发明还提供一种战地网络节点安全隐身接入系统,用以实现上述方法,所述系统包括:
19、威胁感知模块,用于执行电磁环境静默监听、威胁等级t评估及监听窗口时长/退避上界/发射功率门限配置;
20、信标解析模块,用于执行候选信号相关检测、龙纹信标帧字段解析及网络域匹配判断;
21、sdp握手模块,用于管理sdp状态机,执行耳语响应功率控制、退避/换频/等待策略决策及隐蔽握手流程调度;
22、双向认证模块,用于生成与管理挑战值、执行puf响应采集与验证、硬件指纹提取与比对、时序随机量管理及重放攻击检测;
23、密钥管理模块,用于执行临时密钥对生成、ecdh公钥交换、kdf会话密钥派生、aead保护上下文建立与更新、密钥寿命监控及自动轮换触发;
24、入网控制模块,用于生成与下发成员令牌、角色权限配置、功率/跳频/密钥更新策略下发、受控运行态维护及拓扑维护衔接;
25、其中,所述sdp握手模块包含状态迁移子模块,维护深度静默、最小探测、主动监听、选择性响应、完全参与五种状态,依据威胁等级t变化与认证/链路事件驱动状态迁移,支持正向推进与逆向回退。
26、本发明的一种战地网络节点安全隐身接入方法及系统,与现有技术相比,本发明所产生的有益效果在于:
27、(1)将"被动感知—隐蔽握手—硬件可信认证—密钥保护"整合为单一闭环,消除"先连通后加固"的弱保护窗口,实现接入即安全;
28、(2)以sdp协议动态约束建链功率、监听窗口与回退策略,达成低暴露(lpi/lpd)与可连通性的策略化平衡,适应威胁分级场景;
29、(3)将puf响应与硬件指纹纳入挑战应答认证,利用物理不可克隆特性提升抗克隆、抗冒充能力;
30、(4)采用"临时公钥交换→kdf派生→aead保护"的连续安全链,确保握手后会话保护的一致性与前向安全性;
31、(5)构建威胁驱动的多态sdp状态机,支持威胁升高时的主动回退,提升系统在强对抗环境下的生存性与韧性。
1.一种战地网络节点安全隐身接入方法,其特征在于,包括以下步骤:
2.根据权利要求1所述的方法,其特征在于,
3.根据权利要求1所述的方法,其特征在于,
4.根据权利要求1所述的方法,其特征在于,
5.根据权利要求4所述的方法,其特征在于,
6.根据权利要求1所述的方法,其特征在于,
7.根据权利要求1所述的方法,其特征在于,
8.根据权利要求1所述的方法,其特征在于,
9.根据权利要求1所述的方法,其特征在于,
10.一种战地网络节点安全隐身接入系统,用以实现权利要求1至9任一项所述的方法,其特征在于,所述系统包括:
版权声明:本站专利文献数据主要来源于国家知识产权局等公开渠道,由 技术新讯 进行整理汇编。页面设计及数据汇编的著作权归本站所有。全部内容仅供个人学习、科研评估与技术交流参考,严禁用于任何商业用途(包括但不限于直接生产制造、技术转让、倒卖数据等)。
免责条款:专利技术具有时效性,本站不对资料的绝对准确性、完整性和可实施性提供任何明示或暗示的担保。因参考本站内容造成的直接或间接损失,本站不承担相关法律责任。若您认为本站内容有侵权问题,请及时提供权属证明与我们联系,本站将在核实后依法处理。反馈意见:yyfuon@163.com