
用于静止UE的安全密钥或数据无线承载ID改变的制作方法
各种示例实施例总体上涉及无线通信技术。更具体地,描述了用于网络与用户设备(特别是用户设备和物联网设备)之间的通信中的加密/解密和完整性保护/验证的措施/机制(包括方法和装置)。
背景技术:
1、各种示例实施例涉及(例如,移动/无线)通信系统或网络(nw)中的考虑,诸如5g/nr系统和5g之外的下一代系统,诸如6g。例如,各种示例实施例适用于版本18以后的3gpp标准化移动/无线通信系统或网络、或者未来且尚未被标准化的移动/无线通信系统或网络,如6g。
2、在电信中,并非所有应用都需要移动性。固定无线接入(fwa)随着5g而显著增长,以在有线回程线路不可用的情况下提供宽带接入。低功率广域(lpwa)网络(诸如智能仪表)通常在固定位置中操作。在工业物联网(iot)中,例如,工厂机器人在有限区域内经由无线设备被控制,而不需要完全的移动性。利用6g,更多固定或最少的移动设备被期望用于如xr和数字孪生的应用。此外,甚至如智能电话或停放的车辆等移动设备也可以被认为在时间段内是静止的。
3、然而,用于安全通信的安全措施(诸如加密/解密和完整性保护/验证)仍然是必要的,而不管场景是否静止。例如,在用于加密和完整性保护的第五代(5g)通信系统的情况下,若干输入分别如图4a和图4b所示被定义。输入中的一个输入是由分组数据汇聚协议(pdcp,参见3gpp技术规范ts 38.323)定义的count值。pdcp count值由超帧号(hfn)和按每pdcp服务数据单元(sdu)被分配的pdcp序列号组成。count的长度被固定为32位,并且其他输入是承载id、数据传输方向(下行链路(dl)或上行链路(ul))、密钥流的长度和密码或完整性保护密钥(图4a/图4b中的承载、方向、长度和密钥)。
4、对于每个无线承载(数据无线承载(drb)或信号无线承载(srb)),pdcp针对下行链路和上行链路维持个体count值。当固定大小的32位pdcp count达到其最大值时,由于针对每个pdcp数据单元的增量,它回绕。然而,3gpp标准(ts 33.501、38.331和38.323)禁止针对给定安全密钥和无线承载(rb)id重用相同pdcp count值以防止由攻击者窃听和解密。网络负责确保防止pdcp count重用。小区内切换(ho)(其中用户设备(ue)保持在相同小区中)已经被提出作为解决方案并且支持密钥改变,这通过“具有同步的重配置”过程被促进。
5、如果ue被认为是静止的,无论它是永久的还是临时的,则通过省略移动性特征(诸如ho支持)来简化功能和处理可以节省用于ue和网络两者的能量。虽然在静止场景中支持移动性特征是可能的,但是针对这种情况的简化(例如,通过不提供ho支持)可能是针对未来无线通信的关键价值主张,例如,将通过6g被添加。
6、然而,当不无ho机制被支持时,使用小区内ho不再是可能的。并且不使用任何ho机制的其他解决方案被保证,以防止ue针对给定安全密钥和给定rb id不止一次地使用相同pdcp count值。
7、根据第一已知解决方案,在pdcp count回绕之前,经由单个无线资源控制(rrc)重配置消息释放和添加无线承载,由此改变rb id。备选地,rb id通过经由rrc重配置消息而完成的无线承载修改过程被改变。该解决方案通过改变rb id来防止使用相同输入用于加密/完整性保护。然而,当pdcp接收器不能精确地确定安全输入何时改变时,出现了挑战。因此,对于每个接收的pdcp pdu,接收器不确定旧的还是新的rb id被用于加密/完整性保护。为了解决此不确定性,ue可以尝试使用两个rb id进行解密/验证,以导致增加的处理负担和降级的吞吐量性能。
8、根据第二已知解决方案,释放并且然后重建ue与nw之间的rrc连接。该解决方案通过完全重置接入层/非接入层(as/nas)安全性来解决该问题。然而,它会导致用户数据递送中的显著中断。此外,在rrc连接释放之后,网络必须发起针对ue的寻呼以建立rrc连接,或者等待ue一经ul数据到达则发起它。
9、因此,需要一种改进的解决方案以用于修改ue与网络节点之间的安全上下文,并且特别是用于加密和完整性保护功能的输入,即使在不提供ho支持的情况下。
10、缩略语和缩略语列表
11、以下缩略语和缩写词在整个主题公开中被使用:
12、3gpp:第三代合作伙伴计划
13、as:接入层
14、am:确认模式
15、daps:双激活协议栈
16、drb:数据无线承载
17、embb:增强型移动宽带
18、fwa:固定无线接入
19、hfn:超帧号
20、id:标识符
21、iot:物联网
22、lcid:逻辑信道id
23、lpwa:低功耗广域
24、mib:主信息块
25、mm:移动性管理
26、nas:非接入层
27、pdcp:分组数据汇聚协议
28、pdu:协议数据单元
29、qos:服务质量
30、ran:无线接入网
31、rrc:无线资源控制
32、sdu:服务数据单元
33、sib:系统信息块
34、sm:会话管理
35、srb:信号无线承载
36、ue:用户设备
37、upf:用户平面功能
技术实现思路
1、本主题公开的目的是提供用于修改加密和完整性保护功能的输入的改进机制。
2、根据一些方面,提供了独立权利要求的主题。在从属权利要求中定义了一些另外的方面。出于更好的可读性的原因,术语“加密和完整性保护以及解密和完整性验证”在本技术中被用作“加密和完整性保护”的替代。
3、本技术涉及ue和网络节点。ue的示例可以包括终端、用户设备和物联网(iot)设备。网络节点的示例可以包括地面或非地面网络节点、或者地面或非地面基站。
4、此外,本技术涉及数据单元。例如,数据单元可以是服务数据单元sdu和/或协议数据单元pdu。
5、根据本发明的第一方面和第二方面,提供了一种方法,其中该方法用于对经由数据无线承载(drb)发送的分组数据汇聚协议(pdcp)数据单元进行加密和完整性保护,其中加密和完整性保护包括使用pdcp count值、安全密钥和标识drb的drb id。根据本发明的第三方面和第四方面,提供了一种ue或此类ue中的装置、以及一种网络节点或此类网络节点中的装置,其被配置为分别执行根据第一方面和第二方面的方法。
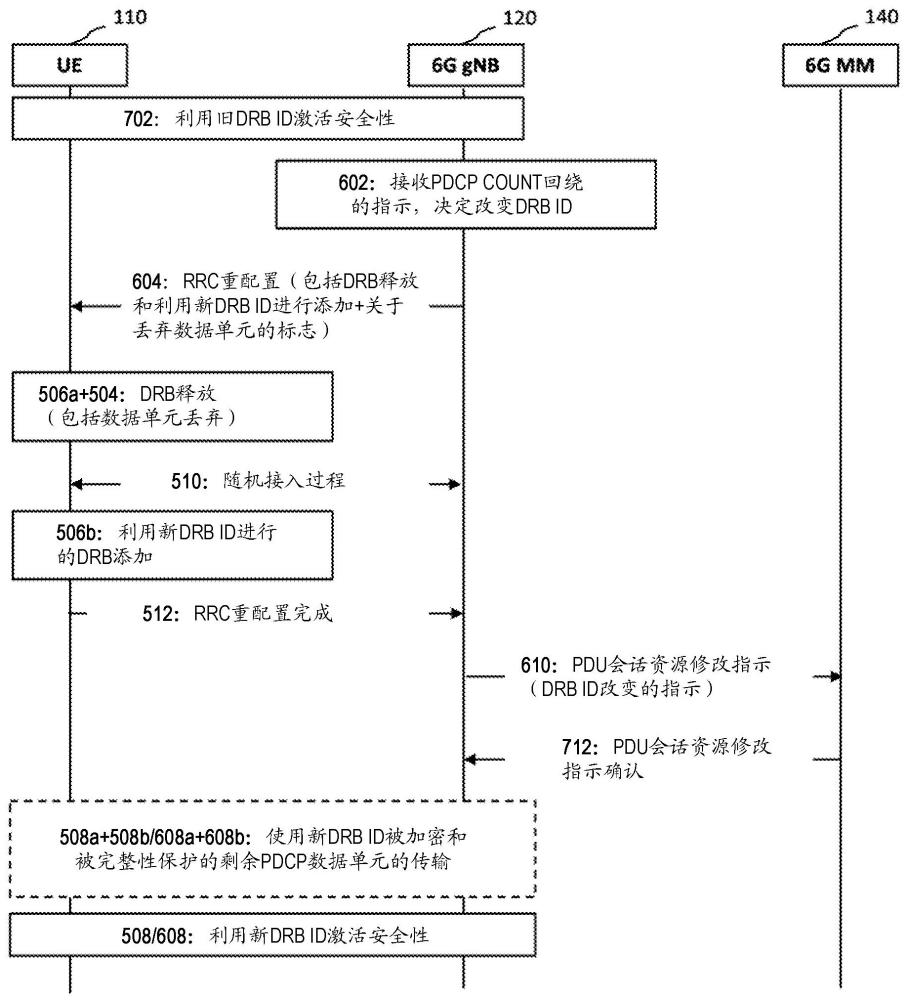
6、根据本主题公开的第一方面,提供了一种由网络中的ue执行的方法。该方法包括:一经从网络节点接收到指示丢弃至少一个协议层中要经由drb发送的所有数据单元并且至少利用新drb id来重配置由drb id标识的drb的重配置消息,丢弃至少一个协议层中要经由drb发送的所有数据单元,并且至少利用新drb id来重配置drb。该方法还包括:一经已重配置drb,使用新drb id用于对尚未被加密和被完整性保护的pdcp数据单元进行加密和完整性保护。有利地,丢弃至少一个协议层中要经由drb发送的所有数据单元可以清楚地定义新drb id从其起将被用于加密和完整性保护的时间点。
7、在第一方面的一组示例中,drb的重配置包括以下步骤:释放并重新添加drb,或者备选地,修改drb。例如,重配置消息可以包括利用新drb id执行drb释放并重新添加的指示、或者利用新drb id执行drb修改的指示。有利地,这些是执行重配置的经良好测试的方法。
8、在还可以与先前一组示例组合的第一方面的一组示例中,该方法还包括在丢弃至少一个协议层中的所有数据单元之后执行随机接入过程。有利地,在随机接入过程期间,没有其他数据是可发送的。因此,随机接入过程可以用作针对drb id改变的指示符。
9、在还可以与先前一组示例组合的第一方面的一组示例中,重配置消息是rrc重配置消息,rrc重配置消息包括丢弃至少一个协议层中的所有数据单元的指示。有利地,rrc重配置消息是指示执行drb的重配置的经良好测试的方式。
10、在还可以与先前一组示例组合的第一方面的一组示例中,在丢弃步骤中,ue丢弃pdcp层和pdcp层之下的所有协议层中的所有数据单元。此外,从网络节点接收的重配置消息可以指示ue丢弃pdcp层和pdcp层之下的所有协议层中的所有数据单元。在以上示例中的一些示例中,pdcp层以上的协议层中的数据单元也可以被丢弃,并且重配置消息可以向ue指示这一点。有利地,丢弃所有数据单元定义了从其起不再发送使用旧drb id被加密和被完整性保护的数据单元的时刻。
11、作为先前一组示例的备选,在还可以与其他先前一组示例组合的第一方面的一组示例中,在丢弃步骤中,ue丢弃除pdcp层之外的在pdcp层之下的所有协议层中的所有数据单元,并且ue使用新drb id对pdcp层中的未被丢弃的数据单元进行加密和完整性保护,并且将它们发送到网络节点。例如,丢弃除pdcp层之外的在pdcp层之下的所有协议层中的所有数据单元可以作为drb释放并重新添加或drb修改的一部分被执行。因此,rlc和phy层中的所有数据单元可以被丢弃,而pdcp层中的数据单元被维持。因此,作为drb释放并重新添加重配置的一部分,或者作为drb修改配置的一部分,重配置消息可以包括指示ue丢弃除pdcp层之外的在pdcp层之下的所有协议层中的所有数据单元的标志。具体地,ue可以执行已经提交给确认模式(am)rlc实体的所有pdcp pdu的重传、以及使用新安全输入(具体地,新drb id)对缓存中的任何剩余pdcp sdu的传输。在执行加密和完整性保护之后,数据单元可以被提交给较低协议层,例如无线链路控制(rlc)层。有利地,通过以这种方式进行,可以避免可能由丢弃数据单元产生的任何数据丢失,特别是在使用am rlc的情况下。在以上示例中的一些示例中,pdcp层以上的协议层中的数据单元也可以被丢弃,并且重配置消息可以向ue指示这一点。
12、在还可以与先前一组示例组合的第一方面的一组示例中,该方法还包括以下步骤:一经已将第二drb配置应用于drb,向网络节点发送完成消息,完成消息指示drb的成功重配置。有利地,这使得网络节点能够例如将drb id切换传送到其他实体,例如移动性管理(mm)。
13、在还可以与先前一组示例组合的第一方面的一组示例中,完成消息是rrc重配置完成消息。有利地,rrc重配置完成消息是用于指示对drb的成功重配置的经良好测试的方法。
14、根据本主题公开的第二方面,提供了一种由网络中的网络节点执行的方法。该方法包括:一经接收到与drb id和安全密钥相关联的pdcp count值将要回绕的指示,向ue发送重配置消息,重配置消息指示丢弃要经由drb发送的所有数据单元并且至少利用新drbid重配置由drb id标识的drb。该方法还包括:一经从ue接收到指示drb的成功重配置的完成消息,使用新drb id用于对尚未被加密和被完整性保护的pdcp数据单元进行加密和完整性保护。有利地,丢弃至少一个协议层中要经由drb发送的所有数据单元有助于清楚地定义新drb id从其起将被用于加密和完整性保护的时间点。
15、在第二方面的一组示例中,重配置消息通过释放并重新添加drb、或者备选地通过修改drb来指示对drb的重配置。有利地,将此类指示包括在重配置消息中是发送此类指示的经良好测试的方式。
16、在还可以与先前一组示例组合的第二方面的一组示例中,重配置消息是rrc重配置消息,rrc重配置消息包括丢弃至少一个协议层中的所有数据单元的一个或多个指示。有利地,rrc重配置消息是经良好测试的类型的确认消息,其可以被修改为包括该指示。例如,该指示可以被实现为标志。
17、在还可以与先前一组示例组合的第二方面的一组示例中,重配置消息指示丢弃pdcp数据层和pdcp层之下的所有协议层中的所有数据单元。在以上示例中的一些示例中,重配置消息还可以指示丢弃pdcp层以上的协议层中的数据单元。有利地,丢弃所有数据单元定义了从其起不再发送使用旧drb id被加密和被完整性保护的数据单元的时刻。
18、作为先前一组示例的备选,在还可以与其他先前一组示例组合的第二方面的一组示例中,重配置消息指示丢弃除pdcp层之外的在pdcp层之下的所有协议层中的所有数据单元,以及使用新drb id对未被丢弃的pdcp sdu和pdcp pdu进行加密和完整性保护,并且将它们发送到网络节点。有利地,通过以这种方式进行,可以避免可能由于丢弃数据单元产生的任何数据丢失,特别是在使用am rlc的情况下。在以上示例中的一些示例中,重配置消息还可以指示丢弃pdcp层以上的协议层中的数据单元。
19、在还可以与先前一组示例组合的第二方面的一组示例中,该方法还包括:响应于从ue接收到指示对drb的成功重配置的完成消息,向mm发送指示drb id改变的pdu会话资源修改指示消息。例如,pdu会话资源修改指示消息可以指示drb id改变作为针对发送该消息的原因。mm可以响应于接收到pdu会话资源修改指示消息而向网络节点发送pdu会话资源修改指示确认消息。有利地,mm被通知drb id改变。
20、根据本主题公开的第三方面,提供了一种ue或此类ue中的装置。ue包括被配置为从网络节点接收重配置消息的接收器、至少一个处理器、以及存储指令的至少一个存储器,该指令在由该至少一个处理器执行时,使得ue至少执行根据第一方面的方法的步骤。
21、在第三方面的一组示例中,ue还可以包括被配置为向网络节点发送完成消息的发射器,完成消息指示对drb的成功重配置。此外,在此组示例中,该指令在由该至少一个处理器执行时,使得ue还执行根据第一方面的方法的步骤,只要它们涉及ue发送完成消息。
22、根据本主题公开的第四方面,提供了一种网络节点或此类网络节点中的装置。网络节点包括被配置为向ue或此类ue中的装置发送重配置消息的发射器、至少一个处理器、以及存储指令的至少一个存储器,该指令在由该至少一个处理器执行时,使得网络节点至少执行根据第二方面的方法的步骤。
23、在第四方面的一组示例中,网络节点还可以包括被配置为从ue接收完成消息的接收器,并且发射器还可以被配置为向mm发送pdu会话资源修改指示消息。此外,该指令在由该至少一个处理器执行时,使得网络节点还执行根据第二方面的方法的步骤,只要该方法涉及网络节点接收完成消息和/或网络节点向mm发送pdu会话资源修改指示消息。
24、以下方面也是本发明的一部分:
25、根据本发明的第五方面和第六方面,提供了一种方法,其中该方法用于对经由drb发送的分组pdcp数据单元进行加密和完整性保护,其中加密和完整性保护包括使用pdcpcount值、安全密钥和标识第一drb的第一drb id。根据本发明的第七方面和第八方面,提供了一种ue或此类ue中的装置、以及一种网络节点或此类网络节点中的装置,其被配置为分别执行根据第五方面和第六方面的方法。
26、根据本发明的第五方面,提供了一种由网络中的ue执行的方法。该方法包括:一经从网络节点接收到指示用于具有第二drb id的第二drb的附加drb配置的重配置消息,通过除了第一drb之外还建立具有第二drb id的第二drb并且将其映射到第一drb被映射到的服务质量(qos)流来应用重配置。该方法还包括:一经已建立第二drb,使用第二drb id用于对尚未被加密和被完整性保护的任何pdcp数据单元进行加密和完整性保护,并且经由第二drb发送此类pdcp数据单元。该方法还包括经由第一drb发送已经使用第一drb id被加密和被完整性保护的所有剩余pdcp数据单元。最后,该方法还包括:一经已发送所有剩余pdcp数据单元,向网络节点发送指示所有剩余pdcp数据单元已经被发送的指示,并且一经从网络节点接收到释放消息,释放第一drb。
27、重配置消息还可以包括用以标识第一drb的第一drb id、或者用以标识第一drb被映射到的qos流的某种其他指示。尚未被加密和被完整性保护的pdcp数据单元可以例如是服务数据适配协议(sdap)层或高于pdcp层的协议层。有利地,这允许并行地生成具有与第一drb id不同的第二drb id的第二drb,即,在相同qos流内,并且经由该指示来传送drb id被切换或将要被切换的时刻。
28、在第五方面的一组示例中,指示所有剩余pdcp数据单元已经被发送的指示是经由第一drb发送的结束标记分组,结束标记分组指示其是经由第一drb发送的最后分组。有利地,对于结束标记分组,使用数据分组,并且不必生成新类型的消息。
29、在还可以与先前一组示例组合的第五方面的一组示例中,重配置消息和/或释放消息是rrc重配置消息。有利地,rrc重配置消息是用以指示对配置的修正的经良好测试的类型的重配置或释放消息。
30、在还可以与先前一组示例组合的第五方面的一组示例中,重配置消息还指示得出用于第二drb的新安全密钥,并且一经接收到重配置消息,ue得出第二安全密钥,并且另外地或备选地使用新安全密钥来执行要经由第二drb发送的所有数据单元的加密和完整性保护。有利地,除了drb id之外或作为drb id的备选,可以改变安全密钥。
31、根据本主题公开的第六方面,提供了一种由网络中的网络节点执行的方法。该方法包括:一经接收到与第一drb id和安全密钥相关联的pdcp count值将要回绕的指示,向ue发送指示用于具有第二drb id的第二drb的drb配置的重配置消息。该方法还包括:一经从ue接收到第二drb已经被建立的指示,使用第二drb id用于对尚未被加密和被完整性保护的pdcp数据单元进行加密和完整性保护,并且经由第二drb发送它们,并且经由第一drb发送已经使用第一drb id被加密和被完整性保护的任何pdcp数据单元。该方法还包括:一经从ue接收到指示所有剩余pdcp数据单元已经被发送的指示,向ue发送指示释放第一drb的释放消息。有利地,这允许并行地生成具有与第一drb id不同的第二drb id的第二drb,即,在相同qos流内。
32、在第六方面的一组示例中,重配置消息还指示得出用于第二drb的新安全密钥,并且一经从ue接收到指示所有剩余pdcp数据单元已经被发送的指示,网络节点另外地或备选地使用新安全密钥来执行对要经由第二drb发送的所有数据单元的加密和完整性保护。有利地,除了drb id之外或作为drb id的备选,可以改变安全密钥。
33、在还可以与先前一组示例组合的第六方面的一组示例中,重配置消息和释放消息是rrc重配置消息。有利地,rrc重配置消息是用以指示执行drb的重配置的经良好测试的类型的重配置或释放消息。
34、在还可以与先前一组示例组合的第六方面的一组示例中,该方法还包括:一经已向ue发送重配置消息,向mm发送指示将第二drb添加到qos流的pdu会话资源修改指示消息,以及一经已向ue发送释放消息,向mm发送指示从qos流释放第一drb的pdu会话资源修改指示消息。有利地,以这种方式,mm被通知qos流的修改。
35、根据本主题公开的第七方面,提供了一种ue或此类ue中的装置。ue包括被配置为从网络节点接收重配置消息和释放消息的接收器、被配置为向网络节点发送指示的发射器、至少一个处理器、以及存储指令的至少一个存储器,该指令在由该至少一个处理器执行时,使得ue至少执行根据第五方面的方法的步骤。
36、根据本主题公开的第八方面,提供了一种网络节点或此类网络节点中的装置。网络节点包括:被配置为向ue发送重配置和释放消息的发射器、被配置为从ue接收指示的接收器、至少一个处理器、以及存储指令的至少一个存储器,该指令在由该至少一个处理器执行时,使得网络节点至少执行根据第六方面的方法的步骤。例如,该指示可以是结束标记分组或完成消息,诸如rrc重配置完成消息。
37、在第八方面的一组示例中,发射器还可以被配置为向mm发送pdu会话资源修改指示消息,并且该指令在由该至少一个处理器执行时,还使得网络节点执行根据第六方面的方法的步骤,只要该方法涉及网络节点向mm发送pdu会话资源修改指示消息。
38、以下方面也是本发明的一部分:
39、根据本发明的第九方面和第十方面,提供了一种方法,其中该方法用于对经由数据无线承载drb发送的分组数据汇聚协议pdcp数据单元进行加密和完整性保护,其中加密和完整性保护包括使用pdcp count值、第一安全密钥和标识drb的drb id。根据本发明的第十一方面和第十二方面,提供了一种ue或此类ue中的装置、以及一种网络节点或此类网络节点中的装置,其被配置为分别执行根据第九方面和第十方面的方法。
40、根据本发明的第九方面,提供了一种由网络中的ue执行的方法。该方法包括:一经从网络节点接收到指示使用经修改的双活动协议栈(daps)建立和第二逻辑信道标识符(lcid)来重配置由drb id标识的drb的重配置消息,使用经修改的daps建立来建立drb。经修改的daps建立包括:
41、- 除了pdcp层实体、第一rlc层实体、媒体接入控制(mac)层实体和物理(phy)层实体之外,还建立具有与第一rlc层实体相同的配置的第二rlc层实体,
42、- 重配置pdcp层实体,以除了使用第一安全密钥的第一加密和完整性保护功能之外,还建立使用第二安全密钥的第二加密和完整性保护功能,其中第一加密和完整性保护功能被分配给第一rlc层实体,并且第二加密和完整性保护功能被分配给第二rlc层实体,以及
43、- 建立具有第二lcid的第二逻辑信道,第二逻辑信道具有与具有第一lcid的第一逻辑信道相同的配置,其中mac层实体使用第一逻辑信道与第一rlc实体通信,并且使用第二逻辑信道与第二rlc实体通信。
44、该方法还包括:一经已重配置drb,向网络节点发送指示drb已经被成功重配置的第一指示。
45、该方法还包括使用第二加密和完整性保护功能用于对尚未被加密和被完整性保护的pdcp数据单元进行加密和完整性保护,并且经由第二rlc层实体发送这些pdcp数据单元。该方法还包括经由第一rlc实体发送已经使用第一加密和完整性保护功能被加密和被完整性保护的所有剩余pdcp数据单元。例如,对于被分配给第二lcid的任何传入mac sdu,第二加密和完整性保护功能可以被用于解密和完整性验证。有利地,以这种方式,第二安全密钥可以与第一安全密钥被并行地建立。
46、在第九方面的一组示例中,重配置消息是rrc重配置消息,并且第一指示是rrc重配置完成消息。有利地,rrc重配置消息是用以指示要被应用于配置的修正的经良好测试的类型的重配置消息,并且rrc重配置完成消息是经良好测试的类型的确认消息。
47、在还可以与先前一组示例组合的第九方面的一组示例中,该方法包括:一经已发送所有剩余pdcp数据单元,向网络节点发送指示所有剩余pdcp数据单元已经被发送的第二指示。这些示例的方法还包括:一经从网络节点接收到释放消息,释放第一rlc实体、第一逻辑信道以及第一加密和完整性保护功能,并且向网络节点发送指示第一rlc实体、第一逻辑信道以及第一加密和完整性保护功能的成功释放的第三指示。例如,第一加密和完整性保护功能可以通过将pdcp实体重配置为释放经修改的daps建立并且释放第一加密和完整性保护功能被释放。有利地,以这种方式,附加实体可以在不再被需要时被释放,从而减少计算负载。
48、在还可以与先前一组示例组合的第九方面的一组示例中,第二指示是结束标记分组,结束标记分组经由第一rlc实体被发送并且指示其是经由第一rlc实体被发送的最后分组。有利地,对于结束标记分组,数据分组被使用,并且没有新消息必须被生成。
49、在还可以与先前一组示例组合的第九方面的一组示例中,释放消息是rrc重配置消息,并且第三指示是rrc重配置完成消息。有利地,rrc重配置消息是用以指示要被应用于配置的修正的经良好测试的类型的重配置消息,并且rrc重配置完成消息是经良好测试的类型的确认消息。
50、根据本主题公开的第十方面,提供了一种由网络中的网络节点执行的方法。该方法包括:一经接收到与drb id和安全密钥相关联的pdcp count值将要回绕的指示,向ue发送指示使用经修改的daps建立和第二lcid来重配置由drb id标识的drb的重配置消息。经修改的daps建立包括:
51、- 除了pdcp层实体、第一rlc层实体、mac层实体和phy层实体之外,还建立具有与第一rlc层实体相同的配置的第二rlc层实体,
52、- 重配置pdcp层实体,以除了使用第一安全密钥的第一加密和完整性保护功能之外,还建立使用第二安全密钥的第二加密和完整性保护功能,其中第一加密和完整性保护功能被分配给第一rlc层实体,并且第二加密和完整性保护功能被分配给第二rlc层实体,以及
53、- 建立具有第二lcid的第二逻辑信道,第二逻辑信道具有与具有第一lcid的第一逻辑信道相同的配置,其中mac层实体使用第一逻辑信道与第一rlc实体通信,并且使用第二逻辑信道与第二rlc实体通信。
54、该方法还包括:一经从ue接收到指示drb已经被成功重配置的第一指示,使用第二加密和完整性保护功能用于对尚未被加密和被完整性保护的pdcp数据单元进行加密和完整性保护,并且经由第二rlc层实体发送这些pdcp数据单元。该方法还包括经由第一rlc实体发送已经使用第一加密和完整性保护功能被加密和被完整性保护的所有剩余pdcp数据单元。例如,对于被分配给第二lcid的任何传入mac sdu,第二加密和完整性保护功能可以被用于解密和完整性验证。有利地,以这种方式,第二安全密钥可以与第一安全密钥被并行地建立。
55、在第十方面的一组示例中,重配置消息是rrc重配置消息,并且第一指示是rrc重配置完成消息。有利地,rrc重配置消息是用以指示要被应用于配置的修正的经良好测试的类型的重配置消息,并且rrc重配置完成消息是经良好测试的类型的确认消息。
56、在还可以与先前一组示例组合的第十方面的一组示例中,该方法还包括:一经在从ue接收到指示所有剩余pdcp数据单元已经被发送的第二指示,向ue发送指示ue释放第一rlc实体、第一逻辑信道以及第一加密和完整性保护功能的释放消息。有利地,以这种方式,附加实体可以在不再被需要时被释放,从而减少计算负载。
57、在还可以与先前一组示例组合的第九方面的一组示例中,释放消息是rrc重配置消息,并且第二指示是rrc重配置完成消息。有利地,rrc重配置消息是经良好测试的类型的重配置消息,并且rrc重配置完成消息是经良好测试的类型的确认消息。
58、根据本主题公开的第十一方面,提供了一种ue或此类ue中的装置。ue包括被配置为从网络节点接收重配置消息的接收器、被配置为向网络节点发送指示的发射器、至少一个处理器、以及存储指令的至少一个存储器,该指令在由该至少一个处理器执行时,使得ue至少执行根据第九方面的方法的步骤。
59、在第十一方面的一组示例中,接收器还被配置为从网络节点接收释放消息,并且该指令在由该至少一个处理器执行时,使得ue还执行根据第九方面的方法的步骤,只要该方法涉及ue接收释放消息。
60、根据本主题公开的第十二方面,提供了一种网络节点或此类网络节点中的装置。网络节点包括被配置为向ue发送重配置消息的发射器、被配置为从ue接收指示的接收器、至少一个处理器、以及存储指令的至少一个存储器,该指令在由该至少一个处理器执行时,使得网络节点至少执行根据第十方面的方法的步骤。
61、在第十二方面的一组示例中,发射器还被配置为向ue发送释放消息,并且该指令在由该至少一个处理器执行时,使得网络节点还执行根据第十方面的方法的步骤,只要该方法涉及网络节点发送释放消息。
62、以下方面也是本发明的一部分:
63、根据本发明的第十三方面和第十四方面,提供了方法,其中该方法用于对经由数据无线承载drb发送的分组数据汇聚协议pdcp数据单元进行加密和完整性保护,其中加密和完整性保护包括使用pdcp count值、安全密钥和标识drb的drb id。根据本发明的第十五方面和第十六方面,提供了一种ue或此类ue中的装置、以及一种网络节点或此类网络节点中的装置,其被配置为分别执行根据第十三方面和第十四方面的方法。
64、根据本发明的第十三方面,提供了一种由网络中的ue执行的方法。该方法包括:一经从网络节点接收到释放消息,释放到网络节点的连接,维持驻留在与连接的释放之前所连接的小区相同的小区上所需要的至少一个信息块,以及在不执行先前小区选择的情况下,使用所维持的至少一个信息块发起到相同小区的连接的建立。该方法还包括一经重建到网络节点的连接,至少使用由于释放和重建连接而产生的新安全密钥用于对尚未被加密和被完整性保护的pdcp数据单元进行加密和完整性保护。有利地,以这种方式,ue不必等待通过网络节点的寻呼消息或传入的下行链路/上行链路数据来能够发起连接的建立。
65、在第十三方面的一组示例中,该方法还包括:甚至在释放用于维持至少一个信息块的连接之后,存储至少一个信息块。有利地,以这种方式,在没有任何延迟(例如,等待时间)的情况下,针对重新发起连接的建立所必需的数据对于ue是可用的。
66、在还可以与先前一组示例组合的第十三方面的一组示例中,该方法还包括:在ue释放用于维持至少一个信息块的连接之后,获取至少一个信息块。例如,在多个信息块的情况下,混合方法是可能的。例如,如在先前一组示例中,多个信息块中的一些信息块甚至可以在释放连接之后被存储,并且如在该组示例中,一些信息块可以被获取。有利地,以这种方式,在没有任何等待时间的情况下,针对重新发起连接的建立所必需的数据对于ue是可用的。
67、在还可以与先前一组示例组合的第十三方面的一组示例中,至少一个信息块包括以下中的至少一项:主信息块mib或系统信息块1 sib1。有利地,这些是用于建立连接的经良好测试的信息块。
68、在还可以与先前一组示例组合的第十三方面的一组示例中,释放消息是rrc释放消息,ue在释放连接之后进入rrc空闲模式,并且ue通过发起rrc建立过程来发起连接的建立。有利地,rrc重配置消息是经良好测试的类型的重配置消息。此外,使用rrc空闲模式和rrc建立是本领域中经良好测试的方法。
69、根据本主题公开的第十四方面,提供了一种由网络中的网络节点执行的方法。该方法包括:一经接收到与drb id和安全密钥相关联的pdcp count值将要回绕的指示,向ue发送指示ue释放到网络节点的连接并且随后发起连接的建立的释放消息,以及在连接被释放并且由ue重新发起连接的建立时维持ue上下文。
70、该方法还包括:一经重建到ue的连接,使用由于释放和重建连接产生的新安全密钥用于对尚未被加密和被完整性保护的pdcp数据单元进行加密和完整性保护。在一些实施例中,ue上下文还通过以下中的至少一项被维持:mm、会话管理(sm)和用户平面功能(upf)。有利地,以这种方式,可以减少例如由于释放与重新连接之间的(多个)等待时间的延迟。
71、在第十四方面的一组示例中,释放消息还指示在释放连接之后立即重新发起到网络节点的连接的建立。有利地,这还可以减少释放与重新连接之间的延迟。
72、根据本主题公开的第十五方面,提供了一种ue或此类ue中的装置。ue包括被配置为从网络节点接收释放消息的接收器、至少一个处理器、以及存储指令的至少一个存储器,该指令在由该至少一个处理器执行时,使得ue至少执行根据第十三方面的方法的步骤。
73、根据本主题公开的第十六方面,提供了一种网络节点或此类网络节点中的装置。网络节点包括被配置为向ue发送释放消息的发射器、至少一个处理器、以及存储指令的至少一个存储器,该指令在由该至少一个处理器执行时,使得网络节点至少执行根据第十四方面的方法的步骤。
74、以下方面也是本发明的一部分:
75、根据本发明的第十七方面和第十八方面,提供了方法,其中该方法用于对经由数据无线承载drb发送的分组数据汇聚协议pdcp数据单元进行加密和完整性保护,其中加密和完整性保护包括使用pdcp count值、当前安全密钥和标识drb的drb id。根据本发明的第十九方面和第二十方面,提供了一种ue或此类ue中的装置、以及一种网络节点或此类网络节点中的装置,其被配置为分别执行根据第十七方面和第十八方面的方法。
76、根据本发明的第十七方面,提供了一种由网络中的ue执行的方法。该方法包括:一经从网络节点接收到重配置消息,与网络节点建立附加非活动非当前安全密钥,并且一经从网络节点接收到激活消息,激活非当前安全密钥并且向网络节点发送指示非当前安全密钥的成功激活的第一确认消息。
77、该方法还包括:一经已激活非当前安全密钥,使用非当前安全密钥用于对pdcp数据单元进行加密和完整性保护。有利地,以这种方式,第二安全密钥可以与第一安全密钥被并行地建立。
78、在第十七方面的一组示例中,激活消息是rrc重配置消息或pdcp控制消息。有利地,使用rrc重配置消息和pdcp控制消息是本领域中经良好测试的方法。
79、在还可以与先前一组示例组合的第十七方面的一组示例中,该方法还包括重置pdcp count值。
80、在还可以与先前一组示例组合的第十七方面的一组示例中,该方法还包括:一经从网络节点接收到丢弃消息,丢弃至少一个协议层中的所有数据单元,并且一经已丢弃至少一个协议层中的所有数据单元,向网络节点发送指示至少一个协议层中的数据单元的成功丢弃的第二确认消息。例如,一个、一些或所有协议层中的数据单元可以被丢弃。有利地,丢弃至少一个协议层中的所有数据单元可以清楚地定义新drb id从其起将被用于加密和完整性保护的时间点。
81、作为先前一组示例的备选,在还可以与其他先前一组示例组合的第十七方面的一组示例中,激活消息包括继续发送已经使用当前安全密钥被加密和被完整性保护的所有数据单元的指示。在激活非当前安全密钥之前,ue继续发送已经使用当前安全密钥被加密和被完整性保护的所有剩余pdcp数据单元。
82、该组示例的方法还包括:一经已发送所有剩余pdcp数据单元,ue向网络节点发送指示所有剩余pdcp数据单元已经被发送并且包括第一确认消息的指示。有利地,通过以这种方式进行,可以避免可能由于丢弃数据单元产生的任何数据丢失。
83、在还可以与先前一组示例组合的第十七方面的一组示例中,指示是结束标记分组,结束标记分组指示其是使用当前安全密钥被加密和被完整性保护的最后分组。有利地,利用结束标记分组,没有新消息必须被生成。
84、根据本主题公开的第十八方面,提供了一种由网络中的网络节点执行的方法。该方法包括:向ue发送指示建立附加非活动非当前安全密钥的重配置消息,以及与ue建立附加非当前非活动安全密钥。
85、该方法还包括:一经接收到pdcp count值将要回绕的指示,向ue发送指示ue激活第二安全密钥的激活消息,以及一经从ue接收到指示非当前安全密钥的成功激活的第一确认消息,使用非当前安全密钥用于对pdcp数据单元进行加密和完整性保护。有利地,以这种方式,第二安全密钥可以与第一安全密钥被并行地建立。
86、在还可以与先前一组示例组合的第十八方面的一组示例中,激活消息是rrc重配置消息或pdcp控制消息。有利地,rrc重配置消息和pdcp控制消息是经良好测试的消息类型。
87、在还可以与先前一组示例组合的第十八方面的一组示例中,该方法还包括:在发送激活消息之前,停止向ue的另外的任何数据单元的传输,直到从ue接收到第一确认消息,以及向ue发送请求ue丢弃至少一个协议层中的所有数据单元的丢弃消息,其中激活消息仅响应于从ue接收到指示至少一个协议层中的数据单元的成功丢弃的第二确认消息而由网络节点发送。有利地,丢弃至少一个协议层中的所有数据单元可以清楚地定义新drb id从其起将被用于加密和完整性保护的时间点。
88、作为先前一组示例的备选,在还可以与其他先前一组示例组合的第十八方面的一组示例中,激活消息还包括向ue的在激活非当前安全密钥之前继续发送已经使用当前安全密钥被加密和被完整性保护的所有剩余pdcp数据单元的指示,并且一经发送激活消息,ue继续发送已经使用当前安全密钥被加密和被完整性保护的所有剩余pdcp数据单元,直到从ue接收到指示所有剩余pdcp数据单元已经被发送并且包括第一确认消息的指示。有利地,通过以这种方式进行,可以避免可能由于丢弃数据单元产生的任何数据丢失。
89、根据本主题公开的第十九方面,提供了一种ue或此类ue中的装置。ue包括被配置为从网络节点接收重配置消息和激活消息的接收器、被配置为向网络节点发送确认消息的发射器、至少一个处理器、以及存储指令的至少一个存储器,该指令在由该至少一个处理器执行时,使得ue至少执行根据第十七方面的方法的步骤。
90、在第十九方面的一组示例中,接收器还被配置为至少从网络节点接收丢弃消息,发射器还被配置为向网络节点发送第二确认消息,并且该指令在由该至少一个处理器执行时,使得ue还执行根据第十七方面的方法的步骤,只要该方法涉及ue接收丢弃消息并且发送第二确认消息。
91、在还可以与先前一组示例组合的第十九方面的一组示例中,发射器还被配置为向网络节点发送指示,并且该指令在由该至少一个处理器执行时,使得ue还执行根据第十七方面的方法的步骤,只要该方法涉及ue向网络节点发送指示。
92、根据本主题公开的第二十方面,提供了一种网络节点或此类网络节点中的装置。网络节点包括被配置为至少向ue发送重配置消息和激活消息的发射器、被配置为从ue接收确认消息的接收器、至少一个处理器、以及存储指令的至少一个存储器,该指令在由该至少一个处理器执行时,使得网络节点至少执行根据第十八方面的方法的步骤。
93、在第二十方面的一组示例中,发射器还被配置为至少向ue发送丢弃消息,接收器还被配置为至少从ue接收第二确认消息,并且该指令在由该至少一个处理器执行时,使得网络节点还执行根据第十八方面的方法的步骤,只要该方法涉及网络节点发送丢弃消息和接收第二确认消息。
94、在还可以与先前一组示例组合的第二十方面的一组示例中,接收器还被配置为至少从ue接收指示,并且该指令在由该至少一个处理器执行时,使得网络节点还执行根据第十八方面的方法的步骤,只要该方法涉及网络节点从ue接收指示。
95、以下方面也是本发明的一部分:
96、根据本发明的第二十一方面和第二十二方面,提供了方法,其中该方法用于对经由数据无线承载drb发送的分组数据汇聚协议pdcp数据单元进行加密和完整性保护,其中加密和完整性保护包括使用pdcp count的pdcp count值、安全密钥和标识drb的drb id。根据本发明的第二十三方面和第二十四方面,提供了一种ue或此类ue中的装置、以及一种网络节点或此类网络节点中的装置,其被配置为分别执行根据第二十一方面和第二十二方面的方法。
97、根据本主题公开的第二十一方面,提供了一种由网络中的ue执行的方法。该方法包括:一经从网络节点接收到至少指示非当前pdcp count长度比当前pdcp count长度长的命令消息,将所指示的非当前pdcp count长度应用于pdcp count,使得当前pdcp count长度被改变为非当前pdcp count长度。该方法还包括:一经已应用所指示的非当前pdcpcount长度,使用pdcp count值用于对pdcp数据单元进行加密和完整性保护。有利地,这减轻了pdcp count值的回绕的风险。
98、在第二十一方面的一组示例中,命令消息是安全模式命令消息。有利地,使用安全模式命令消息是本领域中经良好测试的方法。
99、在还可以与先前一组示例组合的第二十一方面的一组示例中,该方法还包括:一经已将所指示的非当前pdcp count长度应用于pdcp count,向网络节点发送指示将非当前pdcp count长度成功应用于pdcp count的完成消息。有利地,这向网络节点传送新pdcpcount长度已经被应用的时刻。
100、在还可以与先前一组示例组合的第二十一方面的一组示例中,完成消息是安全模式完成消息。有利地,使用安全模式完成消息是本领域中经良好测试的方法。
101、根据本主题公开的第二十二方面,提供了一种由网络中的网络节点执行的方法。该方法包括向ue发送至少指示非当前pdcp count长度比当前pdcp count长度长的命令消息。该方法还包括:一经已向ue发送命令消息,使用pdcp count值用于对pdcp数据单元进行加密和完整性保护。
102、在第二十二方面的一组示例中,命令消息是安全模式命令消息。有利地,使用安全模式命令消息是本领域中经良好测试的方法。
103、在还可以与先前一组示例组合的第二十二方面的一组示例中,向ue发送命令消息的步骤根据服务用例和部署场景被执行。有利地,这增加了网络节点对ue的不同上下文和场景自适应地做出反应的灵活性。
104、在还可以与先前一组示例组合的第二十二方面的一组示例中,向ue发送命令消息的步骤一经从ue接收到ue是永久或暂时静止的指示而被执行。例如,ue可以向网络节点报告其静止状态,使得该指示可以由ue例如作为消息发送到网络节点。此外,ue静止状态可以是订阅信息(例如,智能计量器)的一部分,并且因此从订阅数据在其中被管理的功能(例如,策略控制功能pcf或统一数据管理udm)被获取。有利地,这增加了网络节点对ue的不同上下文和场景自适应地做出反应的灵活性。
105、在还可以与先前一组示例组合的第二十二方面的一组示例中,使用pdcp count值用于对pdcp数据单元进行加密和完整性保护的步骤一经从ue接收到完成消息而被执行。有利地,这可以防止网络节点在非当前pdcp count长度已被应用之前使用具有非当前pdcpcount长度的pdcp count。
106、在还可以与先前一组示例组合的第二十二方面的一组示例中,完成消息是安全模式完成消息。有利地,使用安全模式完成消息是本领域中经良好测试的方法。
107、根据本主题公开的第二十三方面,提供了一种ue或此类ue中的装置。ue包括被配置为从网络节点接收命令消息的接收器、至少一个处理器、以及存储指令的至少一个存储器,该指令在由该至少一个处理器执行时,使得ue至少执行根据第二十一方面的方法的步骤。
108、在第二十三方面的一组示例中,ue还包括被配置为向网络节点发送完成消息的发射器,并且该指令在由该至少一个处理器执行时,使得ue还执行根据第二十一方面的方法的步骤,只要它们涉及向网络节点发送完成消息。
109、根据本主题公开的第二十四方面,提供了一种网络节点或此类网络节点中的装置。网络节点包括至少被配置为向ue发送命令消息的发射器、至少一个处理器、以及存储指令的至少一个存储器,该指令在由该至少一个处理器执行时,使得网络节点至少执行根据第二十二方面的方法的步骤。
110、在第二十四方面的一组示例中,网络节点还包括被配置为从ue接收完成消息的接收器,并且该指令在由该至少一个处理器执行时,使得网络节点还执行根据第二十二方面的方法的步骤,只要它们涉及从ue接收ue是永久或暂时静止的指示。
111、在还可以与先前一组示例组合的第二十四方面的一组示例中,接收器还被配置为至少从ue接收指示,并且该指令在由该至少一个处理器执行时,使得网络节点还执行根据第二十二方面的方法的步骤,只要它们涉及从ue接收完成消息。
112、通常,在任何方面的所有组示例中,网络节点可以是第六代(6g)b节点-gnb。
113、此外,通常,在任何方面的所有组示例中,mm可以是第6代移动性管理6g-mm。
114、此外,通常,在任何方面的所有组示例中,由于发射器针对每个pdcp数据单元(例如,pdcp sdu)分配pdcp count值的事实,pdcp实体中的发射器(无论是ue还是网络节点)可以知道pdcp count值的回绕。另一方面,pdcp实体中的接收器(无论是ue还是网络节点)可以从所接收的pdcp数据单元(例如,pdcp sdu)的序列号知道pdcp count值的回绕。在实践中,控制和管理回绕问题可以是网络的责任。因此,网络(即,网络节点)将知道pdcp count值状态,并且决定是否需要采取动作来防止pdcp count值回绕。因此,当网络节点接收到pdcp count值将要回绕的指示时,此指示可以来自网络节点本身,例如,是内部指示,或者是来自网络节点观察pdcp count以及其值并且检测到pdcp count值的回绕将要发生的结果。
115、取决于所期望的配置,上述方面和特征可以在系统、装置、方法、物品和/或非暂态计算机可读介质中被实现。本主题公开可以在很多不同类型的设备中被实现和/或与很多不同类型的设备一起使用,包括但不限于蜂窝电话、平板计算机、可穿戴计算设备、便携式媒体播放器和各种其他计算设备中的任何一种。
116、本 技术实现要素: 旨在提供根据本主题公开的一些方面和特征的简要概述。因此,将理解,上述特征仅是示例,并且不应当被解释为以任何方式缩小本主题公开的范围。从以下详细描述、附图和权利要求,本主题公开的其他特征、方面和优点将变得很清楚。
版权声明:本站专利文献数据主要来源于国家知识产权局等公开渠道,由 技术新讯 进行整理汇编。页面设计及数据汇编的著作权归本站所有。全部内容仅供个人学习、科研评估与技术交流参考,严禁用于任何商业用途(包括但不限于直接生产制造、技术转让、倒卖数据等)。
免责条款:专利技术具有时效性,本站不对资料的绝对准确性、完整性和可实施性提供任何明示或暗示的担保。因参考本站内容造成的直接或间接损失,本站不承担相关法律责任。若您认为本站内容有侵权问题,请及时提供权属证明与我们联系,本站将在核实后依法处理。反馈意见:yyfuon@163.com