
一种固定IP角色内网异构动态管理方法与流程
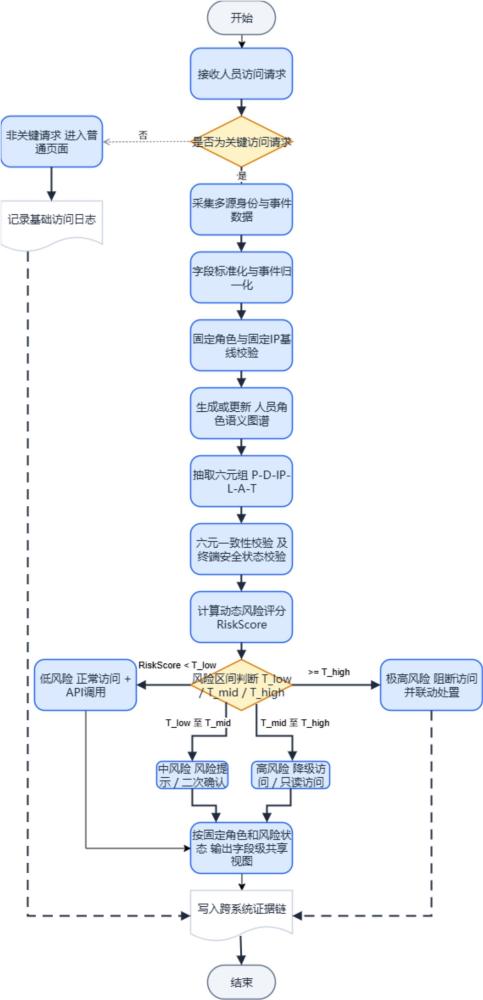
本发明涉及企业内网异构系统管理,尤其涉及一种固定ip角色内网异构动态管理方法。
背景技术:
1、典型企业现场中,生产执行系统、财务管理系统、视频监控系统、终端防护系统、终端管控系统和审计系统常由不同供应商建设,账号体系、接口字段、权限模型、页面入口和日志格式相互独立。企业虽然通常已经设置固定ip、固定角色、统一账号或单点登录,但这些机制多停留在身份准入或静态授权层面,难以把“人、设备、固定ip、位置、业务动作、时间、终端安全状态、审计行为”统一到一次访问决策中。
2、专利cn110334489a 公开了一种统一身份认证系统和方法,提供单点登录、用户管理、账户同步、权限管理、统一审计、应用安全接入等模块,并可根据用户身份、认证方式、访问应用和api接口进行权限判断。该方案侧重统一认证和统一授权入口,能够缓解多应用登录分散问题,但其重点仍是账户、子账户和资源权限管理,并未面向固定ip与固定角色已确定的内网现场构建跨生产、财务、视频、终端防护、终端管控和审计系统的六元一致性校验,也未根据风险评分实时生成页面集合和api调用编排链。
3、专利cn118540114a 公开了一种基于动态访问控制的终端环境动态检测系统,在访问过程中对用户身份、终端环境和用户行为进行实时动态监测,对不满足安全条件的访问增加二次认证,并记录访问日志以便审计追溯。该方案能够提高终端访问业务系统的安全性,但重点在终端访问环境检测、灰度流量处置和用户全生命周期日志审计,未把固定ip、固定角色、视频位置、业务动作和时间窗口共同形成标准六元组,也未将风险判断结果转化为跨业务系统页面与api调用链的动态生成。
4、专利cn113472758b 公开了一种访问控制方法、装置、终端、连接器及存储介质,客户端可进行基线检查、应用授权、持续安全检测,并对应用访问请求添加标识,通过控制器和网关进行应用级授权检测。该方案适合保护应用访问通道和终端安全基线,但并不解决多业务系统内部页面、字段、api写入能力和跨系统事件的联合编排问题,也未公开以身份语义图谱为中心记录风险评分来源、编排结果和联动处置结果的证据链结构。
5、因此,现有技术存在以下缺点:
6、1、静态角色授权不能表达内网实时风险:企业虽然可预置普通员工、管理员、审计员、领导等固定角色,但同一角色在不同终端、不同ip、不同位置和不同业务动作下的风险差异很大,静态角色无法实时调整页面和接口能力。
7、2、固定ip仅作为准入白名单,未参与跨系统风险推理:现有系统通常只判断访问ip是否在白名单中,缺少与员工主身份、终端设备、视频位置、审计行为和业务动作之间的一致性联合校验。
8、3、异构系统之间缺少身份语义统一:生产、财务、视频、安全和审计系统分别维护账号、设备、日志和权限字段,同一员工在多个系统中的身份关联不稳定,导致权限判断和异常定位需要人工拼接。
9、4、页面入口与api调用链多为静态配置:统一门户或单点登录通常提供固定跳转,难以根据风险评分和任务上下文实时生成只读页、二次验证页、风险解释页、复核页或阻断策略。
10、5、数据共享缺少角色驱动的字段级控制:生产量、加班工时、财务金额、审批状态和审计日志可能在多个系统中重复维护,现有方案难以做到“数据一次采集、按角色输出不同共享视图”。
11、6、处置与审计证据链不完整:现有日志通常只记录某一系统内的登录、操作或告警,难以形成包含身份融合、风险评分来源、页面编排、api调用、联动处置和人工复核结果的跨系统证据链。
12、综上,现有技术分别覆盖了统一身份认证、零信任动态访问、终端安全检测、异构设备集中管理、风险量化和审计追溯等局部能力。但是,现有技术尚未提供一种在企业内网固定ip和固定角色已预置的前提下,将生产执行系统、财务管理系统、视频监控系统、终端防护系统、终端管控系统和审计系统的数据统一映射为员工身份语义图谱,并基于“人员、设备、ip、位置、业务动作、时间”六元组进行跨系统一致性校验,再将风险结果实时转化为页面集合、api调用链、字段级共享范围和联动处置证据链的整体方案。
技术实现思路
1、本发明主要解决现有技术中固定角色授权静态化、固定ip仅用于准入白名单、异构系统身份语义不统一、页面入口与api调用链不能随风险实时调整、字段级共享和跨系统处置留痕不完整等技术问题,提出一种固定ip角色内网异构动态管理方法,在固定ip、固定角色和企业内网部署条件下,对多个异构业务及安全系统进行统一身份融合、风险一致性校验、动态访问编排、字段级共享控制和跨系统审计留痕,使平台不再只是统一登录入口,而成为能够按风险实时调整页面、接口和处置动作的一体化管理中枢。
2、本发明提供了一种固定ip角色内网异构动态管理方法,包括以下过程:
3、步骤1,服务器接收员工的访问请求,获取访问核验框中人员输入的核验信息,识别该访问请求是否属于关键访问请求;如果是关键访问请求,则进行身份融合;如果不是关键访问请求,则关闭访问核验框;
4、步骤2,从企业的内网异构系统中,采集与当前访问人员及其关联对象相关的数据,并进行字段标准化和事件归一化;所述关联对象包括设备、固定ip、位置、业务动作、时间窗口、终端安全状态和审计事件;
5、步骤3,先执行固定角色和固定ip基线校验;若请求人员的固定角色不在预置角色模板内,或访问ip不在预设的固定ip白名单内,则生成基线偏离结果;对于命中预设阻断规则的高敏感访问请求,则阻断访问或进行人工复核;
6、步骤4,基于步骤1至步骤3形成的人员主身份、标准化字段和归一化事件,生成或更新人员角色语义图谱,并抽取当前访问请求的六元组;所述六元组包括人员p、设备d、ip、位置l、业务动作a、时间t;
7、步骤5,分别执行六元组一致性校验和终端安全状态校验;所述六元组一致性校验包括固定角色一致性校验、设备一致性校验、ip一致性校验、位置一致性校验、业务一致性校验和时间一致性校验;所述终端安全状态校验包括终端防护状态校验、病毒库状态校验、补丁状态校验、外设状态校验和终端管控状态校验;在完成一致性校验和终端安全状态校验后计算动态风险评分,确定风险评分区间;
8、步骤6,根据步骤5得到的风险评分区间、六元组一致性校验结果、终端安全状态校验结果和任务上下文进行风险区间判断,并计算编排分值,根据编排分值生成目标页面集合;
9、步骤7,依据预设的固定角色、字段权限矩阵和判断出的风险区间,输出字段级共享视图;并执行分级处置。
10、进一步的,所述步骤1包括如下步骤101至步骤103:
11、步骤101,当人员请求访问的内网异构系统中任一业务页面或api时,服务器接收访问请求,生成访问核验框,并获取访问核验框中人员输入的核验信息;所述核验信息,包括但不限于账号、固定角色、访问目标、业务动作、当前终端、当前ip和必要的二次确认信息;
12、步骤102,服务器根据核验信息是否涉及写入类api、高敏感字段、资金审批、生产数据修改、批量导出、审计记录查询、终端管控指令或异常工单复核,识别该访问请求是否属于关键访问请求;所述关键访问请求包括但不限于财务审批、生产数据修改、批量导出、审计记录查询、终端管控指令、异常工单复核;
13、步骤103,如果是关键访问请求,则服务器计算身份融合匹配分值,并根据身份融合匹配分值执行身份融合;如果不是关键访问请求,则服务器关闭访问核验框,并结束关键访问核验流程;
14、按照以下公式计算身份融合匹配分值:
15、matchscore = w1*s_id + w2*s_mobile + w3*s_device + w4*s_ip + w5*s_org+ w6*s_time;
16、其中,s_id 表示人员编号匹配度,s_mobile 表示联系方式匹配度,s_device 表示终端绑定匹配度,s_ip 表示固定ip匹配度,s_org 表示组织归属匹配度,s_time 表示历史访问时序匹配度,w1 至 w6 为权重,且可满足 w1+w2+w3+w4+w5+w6=1;
17、所述根据身份融合匹配分值进行身份融合:当matchscore>=t_match_high时,服务器将多个内网异构系统账号映射为同一人员主身份;当t_match_low<=matchscore 18、进一步的,企业的内网异构系统,包括但不限于生产执行系统、财务管理系统、视频监控系统、终端防护系统、终端管控系统和审计系统六大业务系统。 19、进一步的,在步骤2中,所述字段标准化包括:建立统一数据字典和字段映射表,将不同业务系统中的人员编号、登录账号、终端编号、固定ip、部门岗位、固定角色、摄像头区域、业务动作、日志时间和告警类型映射为统一字段;对字段格式、编码规则、时间格式、组织层级和枚举值进行转换,使同一含义的数据使用相同名称、单位和取值范围; 20、所述事件归一化包括:将原始事件转换为统一事件类型,并为每个事件补充人员主身份、固定角色、设备、固定ip、位置、业务动作和时间标签;所述原始事件包括但不限于登录、审批、查询、导出、写入、终端告警、视频位置变化和审计异常。 21、进一步的,步骤5包括如下步骤501至步骤504: 22、步骤501,进行六元组一致性校验; 23、步骤502,进行终端安全状态校验; 24、步骤503,按照以下公式计算动态风险评分: 25、riskscore = a1*r_role + a2*r_device + a3*r_endpoint + a4*r_ip + a5*r_location + a6*r_time + a7*r_audit + a8*r_business - a9*r_trust; 26、其中,riskscore为动态风险评分,r_role 为固定角色偏离风险因子;r_device为设备不合规风险因子;r_endpoint 为终端防护异常风险因子;r_ip 为固定ip偏离风险因子;r_location 为位置冲突风险因子;r_time 为时间窗口偏离风险因子;r_audit 为审计异常风险因子;r_business 为业务敏感度风险因子;r_trust 为历史可信度因子; 27、步骤504,根据动态风险评分,确定风险评分区间; 28、0<=riskscore 29、t_low<=riskscore 30、t_mid<=riskscore 31、riskscore>=t_high为第四风险评分区间; 32、其中,t_low表示第一动态风险评分阈值,t_mid表示第二动态风险评分阈值,t_high表示第三动态风险评分阈值。 33、进一步的,所述步骤6包括如下步骤601至步骤603: 34、步骤601,根据步骤5得到的风险评分区间、六元组一致性校验结果、终端安全状态校验结果和任务上下文,进行风险区间判断; 35、当0<=riskscore 36、当t_low<=riskscore 37、当t_mid<=riskscore 38、当riskscore>=t_high,或命中固定ip异常、高敏感业务动作和非授权设备组合规则时,风险区间为极高风险,阻断访问并触发终端管控、审计告警和人工复核; 39、步骤602,按照以下公式对候选页面或候选功能模块m计算编排分值: 40、routescore(m) = b1*f_role(m) + b2*f_task(m) + b3*f_risk(m) + b4*f_urgent(m) - b5*f_cost(m); 41、其中,f_role(m) 为角色适配度,f_task(m) 为任务相关度,f_risk(m) 为风险允许度,f_urgent(m) 为事件紧急度,f_cost(m) 为跨系统依赖成本; 42、步骤603,根据编排分值和动态风险评分生成目标页面集合; 43、当候选页面或候选模块为普通页面或只读模块,且routescore(m)>=t_route_page时,将其加入目标页面集合;当候选页面或候选模块涉及写入类api或可写模块,且routescore(m)>=t_route_write并且riskscore 44、进一步的,在步骤7中,所述根据风险评分区间、动态风险评分、编排分值及目标页面集合执行分级处置,包括: 45、当风险区间为低风险时正常访问,记录基础日志; 46、当风险区间为中风险时提醒访问,展示风险提示并记录风险解释; 47、当风险区间为高风险的第一处置等级执行降级访问,限制写入api并要求二次确认;高风险的第二处置等级执行只读访问,仅展示必要页面和只读数据; 48、当风险区间为极高风险时阻断访问并触发联动处置,包括暂停目标业务系统高敏感api调用、通知终端管控系统执行网络隔离、外设禁用或权限收敛、向审计系统写入高优先级事件、向管理端推送人工复核任务,以及在证据链中记录完整上下文和处理结果。 49、进一步的,在步骤7之后,还包括: 50、步骤8,把人员主身份融合结果、六元组一致性校验结果、终端安全状态校验结果、动态风险评分组成项、页面集合、api调用链、字段共享范围、处置动作和人工复核结论写入证据链,形成可追溯闭环; 51、所述证据链至少包括:原始身份标识、融合身份标识、固定角色校验结果、固定ip校验结果、六元组内容、终端安全状态、风险评分组成项、目标页面集合、api调用链、字段共享范围、处置动作、处置时间、处置结果和复核结论。 52、对应的,本发明还提供一种根据本发明任意实施例提供的固定ip角色内网异构动态管理方法的管理系统,包括: 53、数据接入适配模块,用于分别对接生产执行系统、财务管理系统、视频监控系统、终端防护系统、终端管控系统和审计系统; 54、字段标准化模块,用于把不同系统中的员工编号、登录账号、终端编号、固定ip、部门岗位、角色、摄像头区域、业务动作、日志时间、告警类型等字段映射到统一数据字典; 55、身份融合模块,用于根据人员编号、联系方式、设备绑定、固定ip、组织层级、岗位角色和历史访问时序进行同一人员识别,输出人员主身份及融合匹配分值; 56、人员角色语义图谱模块,用于以人员为中心节点,建立人员与账号、固定ip、授权设备、固定角色、岗位职责、授权位置、业务动作、终端安全状态、风险事件、审计日志之间的关联关系; 57、六元一致性校验模块,用于在关键访问请求发生时抽取人员p、设备d、ip、位置l、业务动作a和时间t,并与人员角色语义图谱中的基线关系进行比对; 58、动态风险评分模块,用于结合固定角色偏离风险、设备不合规风险、终端防护异常风险、固定ip偏离风险、视频位置冲突风险、时间窗口偏离风险、审计异常风险、业务敏感度风险和历史可信度得到动态风险评分; 59、动态编排模块,用于根据角色职责向量、任务上下文向量、动态风险评分、候选页面集合、系统依赖关系和模块成本,生成目标页面集合和api调用编排链; 60、字段级共享控制模块,用于按照固定角色和风险状态输出不同数据视图; 61、联动处置模块,用于根据风险区间触发正常访问、提醒访问、降级访问、只读访问、二次确认、阻断访问、终端隔离、审计告警和人工复核; 62、证据链管理模块,用于记录原始身份标识、融合身份标识、固定角色校验结果、固定ip校验结果、六元组内容、终端安全状态、风险评分组成项、页面集合、api调用链、字段共享范围、处置动作和复核结论。 63、本发明提供的一种基于固定ip与固定角色的内网异构系统动态管理方法,与现有技术相比具有以下优点: 64、1、从静态统一入口升级为动态编排中枢。现有统一认证或单点登录主要解决“能否登录”和“跳转到哪里”,本发明进一步解决“在当前风险状态下展示哪些页面、开放哪些api、隐藏哪些字段、触发哪些处置动作”。 65、2、充分利用固定ip和固定角色的现场特征。对于固定ip和固定角色已经明确的企业内网环境,本发明将其作为风险判断基线,而不是仅作为登录条件,从而提高异常识别准确性。 66、3、六元一致性校验降低单系统误判。单个系统内看似合规的操作,在结合设备、ip、位置、业务动作、时间和审计行为后可能呈现高风险;本发明能够发现这种跨系统不一致。 67、4、页面与api按风险实时重构。系统可在低风险时提供完整工作台,在中风险时生成二次确认和只读页面,在高风险时阻断敏感api并转入复核流程,从而兼顾业务连续性和安全性。 68、5、字段级共享提升数据互通和隐私保护。生产量、加班工时和财务数据可通过统一共享视图按角色输出,减少重复录入,同时避免管理员或普通员工看到不应查看的工资明细或敏感数据。 69、6、证据链闭环增强审计追溯能力。系统不仅记录登录日志,还记录身份融合、风险因子、编排结果、接口处置和复核结果,便于事后定位责任和复盘策略。 70、7、本发明适用于企业内网中多个业务系统和安全系统并存的管理场景。系统可以部署在企业内网,不要求业务系统连接互联网。
版权声明:本站专利文献数据主要来源于国家知识产权局等公开渠道,由 技术新讯 进行整理汇编。页面设计及数据汇编的著作权归本站所有。全部内容仅供个人学习、科研评估与技术交流参考,严禁用于任何商业用途(包括但不限于直接生产制造、技术转让、倒卖数据等)。
免责条款:专利技术具有时效性,本站不对资料的绝对准确性、完整性和可实施性提供任何明示或暗示的担保。因参考本站内容造成的直接或间接损失,本站不承担相关法律责任。若您认为本站内容有侵权问题,请及时提供权属证明与我们联系,本站将在核实后依法处理。反馈意见:yyfuon@163.com