
基于DICOM协议的医学影像云互联互通方法及系统与流程
本发明属于医学影像信息传输与存储管理,具体地说是基于dicom协议的医学影像云互联互通方法及系统。
背景技术:
1、随着医学影像数字化技术的快速发展,医学数字成像和通信标准(digitalimagingandcommunicationsinmedicine,dicom)已成为医学影像信息交换的全球通用标准。目前,各级医疗机构普遍采用基于dicom协议的医学影像存储与传输系统(picturearchivingandcommunicationsystem,pacs)进行影像数据的管理和存储。
2、然而,现有医学影像数据的调阅和共享方式存在诸多不足。目前,大多数医院采用“二维码”或“网络嵌入链接”的方式提供影像检查结果的调阅服务,患者需输入身份证号或手机号后六位进行身份认证后方可查看影像资料。这种模式存在以下几方面的缺陷:
3、第一,功能单一,仅支持基本的在线操作。现有方式仅可实现影像图片的翻阅、窗宽窗位调整、放大缩小、水平移动和截图等基础操作,无法满足临床诊断和学术交流中对影像数据的深度处理需求。
4、第二,各医院系统各自为政,缺乏统一标准。不同医疗机构采用不同厂家提供的pacs系统,由于各厂家采用的影像管理信息数据模型和接口标准不统一,导致跨医疗机构的数据交互存在接口适配困难、开发和扩充复杂度增加的问题。患者在不同医院就诊时,往往需要重复进行影像检查,不仅增加了医疗费用,也浪费了医疗资源。
5、第三,缺乏多角色协同诊疗功能。现有技术无法实现在线申请会诊、书写会诊报告及发布影像诊断报告等功能,限制了优质医疗资源的跨区域共享和高效利用。
6、第四,缺乏与国家检查检验结果互认政策的有效对接。根据国家卫生健康委等部门发布的《关于进一步推进医疗机构检查检验结果互认的指导意见》,到2025年底各紧密型医联体需实现全部项目互认,所有二级及以上公立医院需实现检查检验结果跨机构调阅。然而,现有技术缺乏与互认政策有效对接的技术方案和实现路径。
7、针对上述问题,现有技术中已出现一些改进方案。例如,已有专利提出了一种影像云互联互通方法,通过fhir服务器创建影像检查请求资源,并通过dicom网关接收和保存影像数据。另有方案提出了基于dicom对象存储的远程查询调阅系统,通过前置模块、中心服务注册模块和云端服务查询归档模块实现影像数据的远程调阅。然而,这些方案仍存在以下不足:(1)未实现多角色的差异化功能呈现和权限管理;(2)缺乏与国家检查检验结果互认政策的有效衔接;(3)未提供完整的会诊申请、会诊意见书写和影像诊断报告发布的端到端解决方案;(4)缺乏对影像数据从采集、传输、存储到调阅全流程的安全保障机制。
8、因此,亟需一种基于dicom协议的医学影像云互联互通方法及系统,以解决上述现有技术中存在的问题。
9、本背景技术所公开的上述信息仅仅用于增加对本发明背景技术的理解,因此,其可能包括不构成本领域普通技术人员已知的现有技术。
技术实现思路
1、本发明的目的是提供基于dicom协议的医学影像云互联互通方法及系统,以解决现有技术中的问题。
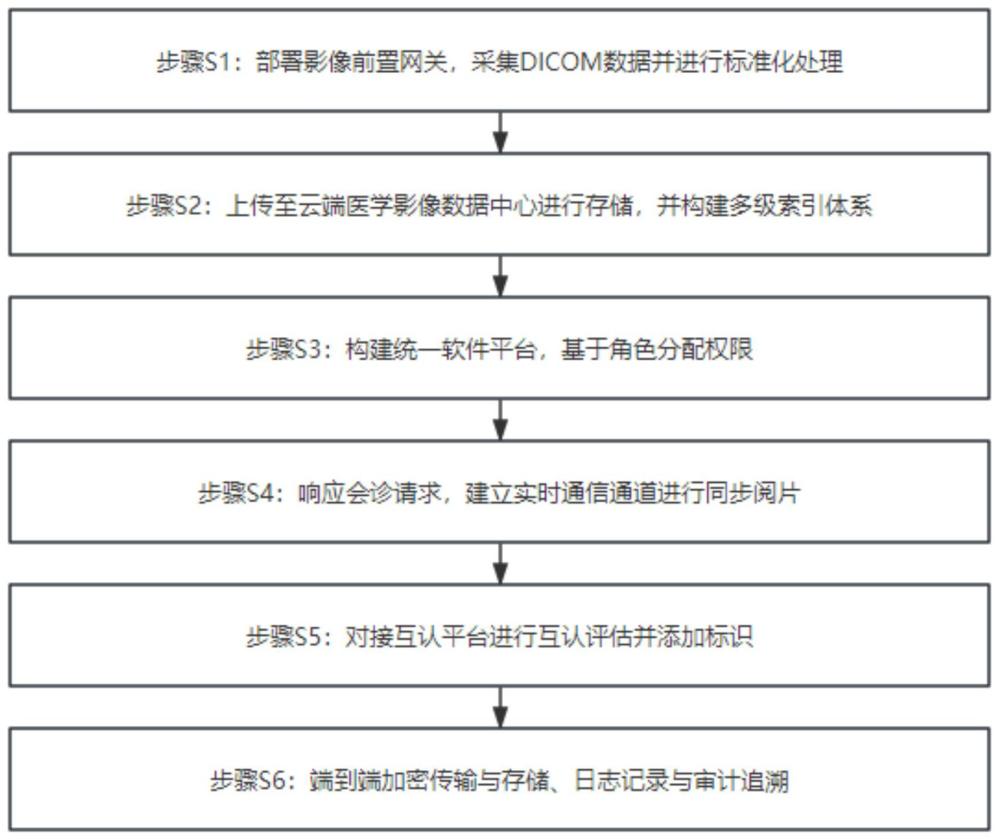
2、为了实现上述目的,本发明提供如下技术方案:基于dicom协议的医学影像云互联互通方法,包括以下步骤:
3、步骤s1:在各医疗机构部署影像前置网关,通过dicom协议与各医疗机构的pacs系统建立通信连接,实时获取医学影像检查数据,并对所述影像数据进行标准化处理,包括解析dicom文件头信息提取患者信息、检查信息、序列信息和图像信息,对影像数据进行格式校验和完整性验证,进行匿名化脱敏处理,以及采用无损压缩算法进行压缩;
4、步骤s2:将经标准化处理的dicom影像数据通过安全加密通道上传至云端医学影像数据中心进行存储,并构建多级索引体系,所述多级索引体系包括患者索引、检查索引、序列索引和全文检索索引;
5、步骤s3:构建统一软件平台,支持患者、临床医师、放射医师三种角色通过终端接入系统,根据用户身份认证信息识别用户角色,并基于角色分配相应的功能权限和数据访问权限;
6、步骤s4:响应于第一用户通过所述软件平台发起的影像会诊请求,验证发起用户的身份和权限,根据所述会诊请求中包含的患者标识和检查标识从云端医学影像数据中心检索对应的dicom影像数据,将检索到的dicom影像数据及相关临床资料打包生成会诊病例并发送至一个或多个目标终端,建立多方实时通信通道支持会诊参与方进行影像同步阅片和讨论,接收并发布会诊意见和/或影像诊断报告;
7、步骤s5:对接国家及地方医疗机构检查检验结果互认平台,获取互认规则和互认项目清单,对于存储在云端医学影像数据中心的每一份影像检查资料,基于机构资质、设备质控、检查时效和图像质量因素进行互认评估,根据评估结果为影像检查资料添加互认标识并在调阅时展示互认状态信息;
8、步骤s6:在影像数据传输过程中采用端到端加密技术保障数据安全,对存储于云端的dicom影像数据进行加密存储,对数据访问和操作行为进行日志记录以备审计追溯。
9、优选的,所述步骤s1中的影像数据标准化处理还包括:
10、对于dr、ct和mr影像数据,采用基于预测编码的无损压缩算法进行压缩,所述无损压缩算法包括:
11、对dicom影像的像素数据逐像素进行预测,像素预测值按下式计算:
12、
13、其中,为上一行同列像素值,为同一行上一列像素值,为上一行上一列像素值,α、β、γ为预测系数,且α+β+γ=1;
14、计算像素真实值p{i,j}与预测值的差值e{i,j}=p{i,j}-,对所述差值e{i,j}进行熵编码,生成压缩后的影像数据流。
15、优选的,所述步骤s2中的多级索引体系采用分层哈希索引结构,其中:
16、患者索引采用患者唯一标识符pid的哈希值作为索引键,即,其中为sha-256哈希函数;
17、检查索引采用检查实例uid的哈希值与患者索引键的组合作为索引键,即,其中“”表示字符串连接操作;
18、全文检索索引采用基于tf-idf的倒排索引结构,对于影像报告文本中的术语,其权重按下式计算:
19、
20、其中,为术语在报告中的词频,,为报告总数,为包含术语的报告数量。
21、优选的,所述步骤s3中的基于角色分配相应的功能权限和数据访问权限具体包括:
22、采用基于角色的访问控制模型,定义角色集合r={rp,rc,rr},其中p表示患者角色,rc表示临床医师角色,rr表示放射医师角色;
23、定义权限集合p,患者角色权限集合为prp={查询本人影像,浏览影像,下载影像,分享影像},临床医师角色权限集合为prc={查询授权患者影像,发起会诊申请,查看会诊意见},放射医师角色权限集合为prr={查询授权患者影像,发起会诊申请,查看会诊意见,接收会诊申请,在线阅片,书写会诊意见,发布会诊意见,书写诊断报告,发布诊断报告};
24、数据访问权限采用基于属性的访问控制策略,用户u对数据对象d的访问授权值a(u,d)按下式判定:
25、a(u,d)=1,若u的角色权限包含d所需的访问操作且u的属性满足d的访问条件;否则a(u,d)=0;
26、当且仅当a(u,d)=1时,允许用户u访问数据对象d。
27、优选的,所述步骤s4中建立多方实时通信通道支持会诊参与方进行影像同步阅片和讨论具体包括:
28、建立基于webrtc的多方实时通信通道,会诊主持方终端作为信令服务器与各参与方终端建立p2p连接;
29、在影像同步阅片过程中,主持方终端的影像操作事件被实时捕获并序列化为操作指令序列,所述操作指令序列通过实时通信通道广播至各参与方终端;
30、各参与方终端接收并解析所述操作指令序列,在本地影像浏览组件中同步执行相同的影像操作,实现多终端影像显示的实时同步;
31、所述操作指令序列的数据结构为c={t,op,params,uid},其中t为时间戳,op为操作类型,params为操作参数集合,uid为用户标识符。
32、优选的,所述步骤s5中的互认评估具体包括:
33、对于影像检查资料e,其互认评分按下式计算:
34、
35、其中,为机构资质评分,取值为检查机构在互认医疗机构白名单中的等级分值;为设备质控评分,取值为检查设备是否通过质控检测的分值;为检查时效评分,=e-λ·δt,其中δt为检查日期距当前日期的天数,λ为时效衰减系数;为图像质量评分,基于影像的对比度、分辨率和噪声水平通过预设的机器学习模型评估得出;、、、为对应的权重系数,且满足+++=1;
36、若≥taccept,其中taccept为预设的互认接受阈值,则标记该影像检查资料为“互认”;否则标记为“不互认”或“有条件互认”。
37、优选的,所述步骤s6中的端到端加密技术具体包括:
38、在影像前置网关与云端数据中心之间建立基于ssl/tls协议的安全传输通道,采用rsa非对称加密算法进行密钥协商,采用aes-256对称加密算法对dicom影像数据进行加密传输;
39、对于存储于云端的dicom影像数据,采用基于dicom文件头信息的密钥生成方法生成存储加密密钥,所述存储加密密钥kstore按下式生成:
40、kstore=pbkdf2(password,salt,iterations,keylen)
41、其中,password为基于dicom文件中的患者id和检查uid组合生成的密码材料,salt为随机生成的盐值,iterations为迭代次数,keylen为密钥长度;
42、不同影像数据的加密密钥相互独立,密钥与加密后的影像数据分开存储,密钥访问需经过额外的身份认证和权限验证。
43、优选的,所述方法还包括影像数据完整性验证步骤:
44、在dicom影像数据上传至云端数据中心后,计算该影像数据的完整性校验值,所述完整性校验值采用基于merkle哈希树的验证结构,对于包含n个dicom文件的数据集,其根哈希值按下式计算:
45、
46、其中h为sha-256哈希函数,为第i个dicom文件的哈希值;
47、所述根哈希值与影像数据关联存储,在影像数据被调阅时重新计算当前数据的根哈希值并与存储的根哈希值进行比对,若两者一致则验证通过,否则判定影像数据已被篡改并发出告警。
48、优选的,所述步骤s4中的影像诊断报告采用结构化报告模板生成,所述结构化报告模板包含以下标准化字段:
49、报告头部字段:报告编号、患者信息、检查信息、报告类型、报告日期;
50、影像所见字段:按解剖部位和序列类型组织的标准化描述条目,每个条目包含部位标识、征象描述和严重程度评分;
51、诊断结论字段:包含主要诊断、鉴别诊断和建议;
52、报告生成过程中,系统根据影像数据的dicom标签自动填充报告头部字段,放射医师通过选择标准化描述条目和输入自由文本完成影像所见和诊断结论的书写;
53、报告完成后,系统自动进行报告完整性校验,校验规则包括:必填字段是否完整、诊断结论与影像所见是否逻辑一致、术语使用是否符合标准,校验通过后方可提交发布。
54、本发明还提供一种基于dicom协议的医学影像云互联互通系统,包括:
55、影像采集层,部署于各医疗机构,包括dicom通信模块、数据解析模块、数据脱敏模块和数据压缩模块,用于通过dicom协议与各医疗机构的pacs系统建立通信连接,实时获取医学影像检查数据,并对所述影像数据进行解析、脱敏和压缩处理;
56、云端存储层,部署于云端,包括影像存储模块、索引构建模块和数据加密模块,用于存储和管理经处理的dicom影像数据,并构建多级索引体系;
57、业务逻辑层,部署于云端,包括用户管理模块、权限管理模块、会诊管理模块、报告管理模块和互认管理模块,用于实现用户认证、角色权限分配、会诊流程控制、诊断报告生成以及检查结果互认评估;
58、终端接入层,包括患者端app、临床医师端app和放射医师端app,用于根据不同角色提供差异化的用户界面和功能服务,所述功能服务包括患者端的影像查询、下载和分享,临床医师端的会诊申请发起,以及放射医师端的在线会诊、会诊意见书写和诊断报告发布;
59、安全保障层,包括身份认证模块、传输加密模块、存储加密模块和审计日志模块,用于对数据传输、数据存储及数据访问行为进行全流程安全保护。
60、与现有技术相比,本发明具有如下有益效果:
61、1.本发明通过在各医疗机构部署标准化的影像前置网关,统一采用dicom 3.0协议进行影像数据的采集、传输和存储,有效解决了不同厂家pacs系统之间的接口适配问题,实现了医学影像数据的标准化管理和跨机构共享。
62、2.本发明通过统一软件平台为患者、临床医师、放射医师三种角色提供差异化的功能服务,患者可在线查询、下载和分享影像资料;临床医师可在线查询和发起会诊申请;放射医师可在线会诊、书写会诊意见和发布影像诊断报告,实现了从影像检查到诊断报告的全流程闭环管理。
63、3.本发明通过内置互认评估模块,对接国家及地方互认平台,对影像检查资料进行自动化的互认评估和标识,为医疗机构和患者提供清晰的互认状态信息,有效支撑了检查检验结果互认政策的落地实施。
64、4.本发明通过实现医学影像资料的跨机构共享和互认,避免了患者在不同医疗机构就诊时的重复影像检查,既节约了医疗资源,也降低了患者的医疗费用负担;通过在线会诊和远程诊断报告功能,使得基层医疗机构的患者可以便捷地获得上级医院放射医师的诊断服务,有助于缓解医疗资源分布不均衡的问题。
版权声明:本站专利文献数据主要来源于国家知识产权局等公开渠道,由 技术新讯 进行整理汇编。页面设计及数据汇编的著作权归本站所有。全部内容仅供个人学习、科研评估与技术交流参考,严禁用于任何商业用途(包括但不限于直接生产制造、技术转让、倒卖数据等)。
免责条款:专利技术具有时效性,本站不对资料的绝对准确性、完整性和可实施性提供任何明示或暗示的担保。因参考本站内容造成的直接或间接损失,本站不承担相关法律责任。若您认为本站内容有侵权问题,请及时提供权属证明与我们联系,本站将在核实后依法处理。反馈意见:yyfuon@163.com