
一种跨控制器漫游的网络接入方法及系统与流程
本技术涉及网络接入,提供一种跨控制器漫游的网络接入方法及系统。
背景技术:
1、众所周知,如宿舍、公寓或酒店等多用户居住单元(multiple dwelling unit,mdu)的网络接入需要高隔离性和安全性。基于此,现有技术常采用ruckus的动态预共享密钥(dynamic pre-shared key,dpsk)和cambium的增强型预共享密钥(enhanced psk,epsk),来提供个性化密钥分配,并支持vlan隔离和单一服务集标识符ssid下的多密钥。
2、然而,这些现有技术在单个控制器域内支持无缝漫游,但在跨控制器漫游时,仍面临以下一些挑战:
3、(1)传统无线接入点控制和配置(control and provisioning of wirelessaccess points,capwap)协议在跨越ip广域网(wide area network,wan)域时会受限,其安全性较低,效率不高。
4、(2)ruckus的外部动态预共享密钥(external dpsk)虽然涉及radius集成,但未优化跨控制器隧道。
5、(3)cambium的epsk虽然聚焦单一ssid多psk,但漫游机制未充分利用现代vpn和叠加技术。
技术实现思路
1、本技术提供一种跨控制器漫游的网络接入方法及系统,用于解决现有技术在跨控制器、跨管理域场景下终端网络接入连续性不足等技术问题。
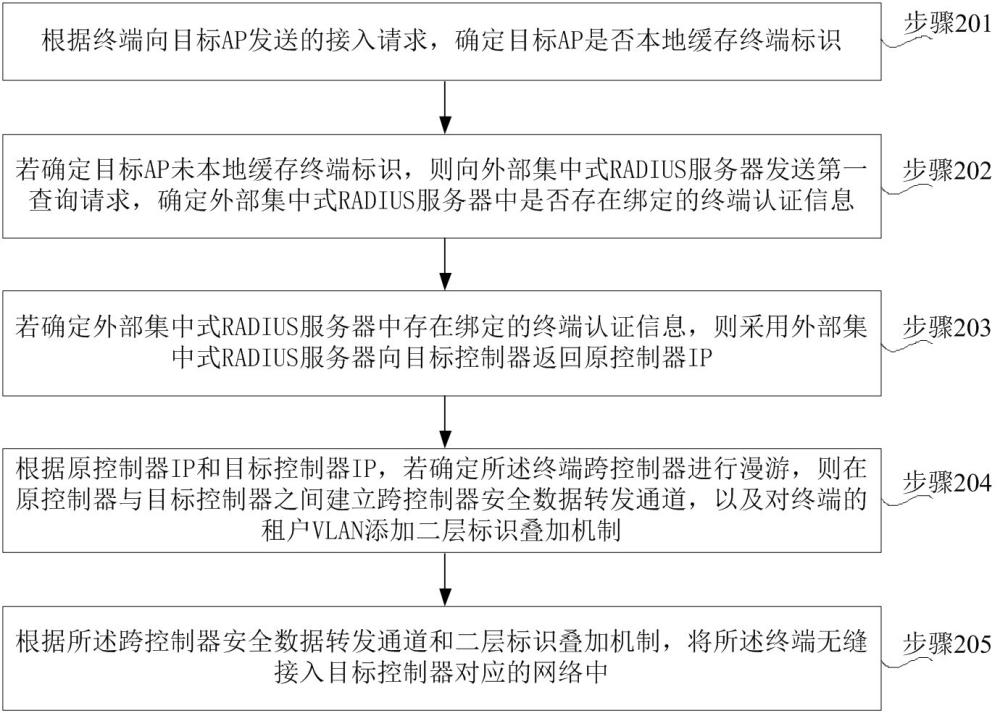
2、一方面,提供一种跨控制器漫游的网络接入方法,所述方法包括:
3、根据终端向目标ap发送的接入请求,确定目标ap是否本地缓存终端标识;
4、若确定目标ap未本地缓存终端标识,则向外部集中式radius服务器发送第一查询请求,确定外部集中式radius服务器中是否存在绑定的终端认证信息;
5、若确定外部集中式radius服务器中存在绑定的终端认证信息,则采用外部集中式radius服务器向目标控制器返回原控制器ip;
6、根据原控制器ip和目标控制器ip,若确定所述终端跨控制器进行漫游,则在原控制器与目标控制器之间建立跨控制器安全数据转发通道,以及对终端的租户vlan添加二层标识叠加机制;
7、根据所述跨控制器安全数据转发通道和二层标识叠加机制,将所述终端无缝接入目标控制器对应的网络中。
8、可选的,所述若确定目标ap未本地缓存终端标识,则向外部集中式radius服务器发送第一查询请求,确定外部集中式radius服务器中是否存在绑定的终端认证信息的步骤,包括:
9、若确定目标ap未本地缓存终端标识,则根据所述终端对应的安全机制类型确定的初始认证机制,确定是否初始认证成功;其中,安全机制类型包含wpa2和wpa3;
10、若确定初始认证失败,则向外部集中式radius服务器发送第一查询请求;
11、根据所述第一查询请求,确定外部集中式radius服务器中是否存在绑定的终端认证信息。
12、可选的,所述若确定目标ap未本地缓存终端标识,则根据所述终端对应的安全机制类型确定的初始认证机制,确定是否初始认证成功的步骤,包括:
13、若确定目标ap未本地缓存终端标识,则确定所述终端对应的安全机制类型;
14、若确定所述安全机制类型为wpa2,则根据所述目标ap是否本地缓存所述终端的ppsk密钥,确定是否初始认证成功;
15、若确定所述安全机制类型为wpa3,则根据下发的临时凭证,确定是否初始认证成功。
16、可选的,所述若确定所述安全机制类型为wpa2,则根据所述目标ap是否本地缓存所述终端的ppsk密钥,确定是否初始认证成功的步骤,包括:
17、若确定所述安全机制类型为wpa2,则根据终端向目标ap发送的接入请求,确定所述目标ap是否本地缓存所述终端的ppsk密钥;
18、若确定所述目标ap未本地缓存所述终端的ppsk密钥,则根据向目标控制器发送第二查询请求,确定目标控制器的本地数据库中是否存在所述终端的ppsk密钥;
19、若确定目标控制器的本地数据库中不存在所述终端的ppsk密钥,则确定初始认证失败。
20、可选的,在确定所述目标ap是否本地缓存所述终端的ppsk密钥之后,所述方法还包括:
21、若确定所述目标ap本地缓存所述终端的ppsk密钥,则根据所述终端的ppsk密钥,生成成对主密钥pmk;
22、采用所述成对主密钥pmk,将所述终端无缝接入目标控制器对应的网络中。
23、可选的,在确定目标控制器的本地数据库中是否存在所述终端的ppsk密钥之后,所述方法还包括:
24、若确定目标控制器的本地数据库中存在所述终端的ppsk密钥,则将所述终端的ppsk密钥缓存所述目标ap中;
25、根据所述终端的ppsk密钥,生成成对主密钥pmk;
26、采用所述成对主密钥pmk,将所述终端无缝接入目标控制器对应的网络中。
27、可选的,所述若确定所述安全机制类型为wpa3,则根据下发的临时凭证,确定是否初始认证成功的步骤,包括:
28、若确定所述安全机制类型为wpa3,则采用所述终端向所述目标ap发送进行对等方同时认证机制sae协商的commit帧;
29、根据所述commit帧,采用所述目标ap,获取终端标识;
30、确定所述目标ap是否本地缓存sae密码;
31、若确定所述目标ap未本地缓存sae密码,则根据向目标控制器发送第三查询请求,确定目标控制器的本地数据库中是否存在所述终端标识;
32、若确定目标控制器的本地数据库中未存在所述终端标识,则确定初始认证失败。
33、可选的,在确定所述目标ap是否本地缓存sae密码之后,所述方法还包括:
34、若确定所述目标ap本地缓存所述sae密码,则采用所述sae密码,将所述终端无缝接入目标控制器对应的网络中。
35、可选的,在确定目标控制器的本地数据库中是否存在所述终端标识之后,所述方法还包括:
36、若确定目标控制器的本地数据库中存在所述终端标识,则向所述目标控制器返回明文密码和原控制器ip;
37、根据所述明文密码,生成成对主密钥pmk;
38、采用所述成对主密钥pmk,将所述终端无缝接入目标控制器对应的网络中。
39、可选的,在确定外部集中式radius服务器中是否存在绑定的终端认证信息之后,所述方法还包括:
40、若确定外部集中式radius服务器中不存在绑定的终端认证信息,则向所述目标控制器返回默认的对等方同时认证机制sae密码;
41、采用所述sae密码,将所述终端无缝接入目标控制器对应的网络中。
42、可选的,所述根据原控制器ip和目标控制器ip,若确定所述终端跨控制器进行漫游,则在原控制器与目标控制器之间建立跨控制器安全数据转发通道,以及对终端的租户vlan添加二层标识叠加机制的步骤,包括:
43、若原控制器ip为目标控制器ip,则确定所述终端不跨控制器进行漫游;
44、若原控制器ip不为目标控制器ip,则确定所述终端跨控制器进行漫游;
45、在原控制器与目标控制器之间建立跨控制器安全数据转发通道,以及对终端的租户vlan添加二层标识叠加机制。
46、一方面,提供一种跨控制器漫游的网络接入系统,所述系统包括:
47、终端,用于向目标ap发送接入请求;
48、目标ap,用于根据终端发送的接入请求,确定是否本地缓存终端标识以及所述终端的ppsk密钥;根据所述终端的ppsk密钥,生成成对主密钥pmk;根据终端发送的sae协商commit帧,获取终端标识;确定是否本地缓存sae密码;
49、外部集中式radius服务器,用于在存在绑定的终端认证信息时,向目标控制器返回原控制器ip;
50、原控制器,用于与目标控制器之间建立跨控制器安全数据转发通道;
51、目标控制器,用于确定自身的本地数据库中是否存在所述终端的ppsk密钥;接收原控制器ip;与原控制器之间建立跨控制器安全数据转发通道。
52、一方面,提供一种存储介质,其上存储有计算机程序指令,该计算机程序指令被处理器执行时实现上述任一种方法。
53、与现有技术相比,本技术的有益效果为:
54、在本技术中,在进行跨控制器漫游的网络接入时,首先,可以根据终端向目标ap发送的接入请求,确定目标ap是否本地缓存终端标识;接下来,若确定目标ap未本地缓存终端标识,则向外部集中式radius服务器发送第一查询请求,确定外部集中式radius服务器中是否存在绑定的终端认证信息;然后,若确定外部集中式radius服务器中存在绑定的终端认证信息,则采用外部集中式radius服务器向目标控制器返回原控制器ip;接下来,根据原控制器ip和目标控制器ip,若确定所述终端跨控制器进行漫游,则在原控制器与目标控制器之间建立跨控制器安全数据转发通道,以及对终端的租户vlan添加二层标识叠加机制;最后,可以根据所述跨控制器安全数据转发通道和二层标识叠加机制,将所述终端无缝接入目标控制器对应的网络中。
55、基于此,在本技术中,由于在跨控制器漫游时,可以根据外部集中式radius服务器返回的原控制器ip,建立“跨控制器安全数据转发通道+二层标识叠加机制”,并基于该“跨控制器安全数据转发通道+二层标识叠加机制”进行无缝网络接入,因此,相比于现有技术,本技术在跨域漫游时,不仅可以使用跨控制器安全数据转发通道提高加密安全性、网络接入移动性与连续性,还可以通过二层标识叠加机制的能力,来确保租户vlan隔离。
版权声明:本站专利文献数据主要来源于国家知识产权局等公开渠道,由 技术新讯 进行整理汇编。页面设计及数据汇编的著作权归本站所有。全部内容仅供个人学习、科研评估与技术交流参考,严禁用于任何商业用途(包括但不限于直接生产制造、技术转让、倒卖数据等)。
免责条款:专利技术具有时效性,本站不对资料的绝对准确性、完整性和可实施性提供任何明示或暗示的担保。因参考本站内容造成的直接或间接损失,本站不承担相关法律责任。若您认为本站内容有侵权问题,请及时提供权属证明与我们联系,本站将在核实后依法处理。反馈意见:yyfuon@163.com