
一种基于量子SIM卡授权的APP认证系统及方法与流程
本发明涉及量子通信与无人系统移动通信的,具体涉及一种基于量子sim卡授权的app认证系统及方法。
背景技术:
1、世界量子科技的发展引领未来产业颠覆性重构发展,特别是移动互联网、无人系统、大模型、智能体的飞速发展促使了大量app涌现,app访问app服务器和sim卡要求安全的访问环境,如果没有进行身份认证,存储在sim卡和app服务器的信息可能会被攻击者窃取。而当前app的身份认证多采用短信验证码、密码认证、指纹识别、面部识别等方式。这些身份认证方式仅在一定程度上保障了安全性,还存在严重隐患:短信验证码易遭受拦截重发攻击,密码认证易发生被破解、泄漏,指纹识别和面部识别可被伪造。
2、量子密钥技术基于量子力学基本原理,能生成理论上不可破解的量子密钥,为app认证的安全性提供了新的解决方案。
3、但是,现有的量子通信技术多关注于信息之间的传递安全以及app认证的处理效率。如现有技术中,专利公开号为cn115412916a的中国专利申请,一种基于超级sim卡授权的app认证方法及系统,通过对app应用权限等级判断是否进行后台注册或者后台认证,提高了app认证的效率,但该方法未关注app身份认证安全;攻击者可以篡改app发起的身份认证信息与权限等级从而窃取后台存储的身份信息。而且,该方法的安全性只依赖于认证sdk接收到的验证码,一旦攻击者破解后台返回的验证码后可轻易通过认证sdk读取sim卡获取其存储的身份信息。
4、因此,现有的app身份认证方案的安全性不够高。
技术实现思路
1、本发明为了解决现有的app身份认证方案的安全性不够高的问题,提供一种基于量子sim卡授权的app认证系统及方法。
2、为实现上述目的,本发明采取的技术方案如下:
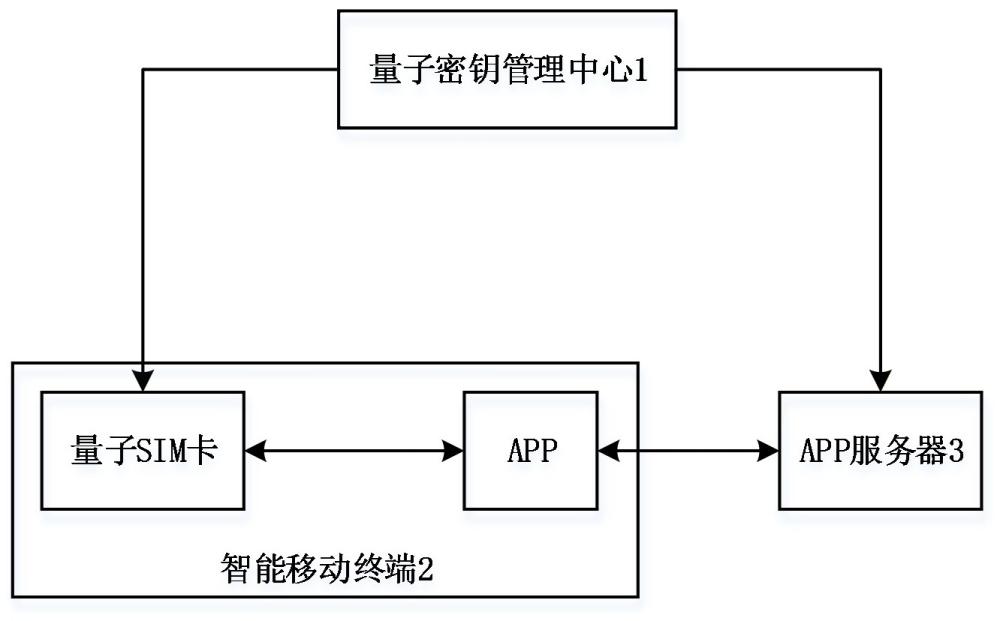
3、一种基于量子sim卡授权的app认证系统,包括量子密钥管理中心、智能移动终端和app服务器;所述智能移动终端中安装有app和量子sim卡;其中,
4、所述量子密钥管理中心,用于产生量子密钥信息,并将量子密钥信息分别发送给量子sim卡和app服务器;
5、所述app,用于获取用户身份信息,并分别向量子sim卡和app服务器发出认证请求;还用于接收量子sim卡发送的第一密文,和加密用户身份信息得到第二密文,并将第一密文和第二密文发送至app服务器;还用于接收app服务器和量子sim卡的访问权限;
6、所述app服务器,用于解密第一密文和第二密文,得到量子sim卡的iccid信息、密钥序列号c'和用户身份信息,并根据密钥序列号c'进行认证;当认证通过时,将app服务器的访问权限授予app,并响应认证请求,加密用户身份信息和密钥序列号c得到第三密文,以及将第三密文通过app发送给量子sim卡;
7、所述量子sim卡,用于响应认证请求,加密自身的iccid信息和密钥序列号c得到第一密文,并将第一密文发送至app;还用于解密第三密文,得到密钥序列号c''和用户身份信息,并根据密钥序列号c''进行认证;当认证通过时,将量子sim卡的访问权限授予app。
8、上述方案中,通过利用量子密钥加密信息,实现量子sim卡与app、app与app服务器之间的安全通信,进而实现量子sim卡和app服务器对app的安全认证和访问授权,防止攻击者截获、篡改信息,有效增强app认证的可靠性和安全性。
9、优选的,所述量子密钥管理中心包括量子随机数发生器和密钥管理模块;其中,
10、所述量子随机数发生器,用于生成真随机数并发送到密钥管理模块;
11、所述密钥管理模块,用于根据真随机数生成量子密钥信息并存储。
12、优选的,所述量子密钥信息包括公钥、私钥和密钥序列号c。
13、优选的,所述量子sim卡将第一密文发送至app时,还包括将公钥发送至app。
14、优选的,所述量子sim卡利用公钥对自身的iccid信息和密钥序列号c非对称加密,得到第一密文;
15、所述app利用公钥对用户身份信息进行非对称加密,得到第二密文;
16、所述app服务器利用公钥对用户身份信息和密钥序列号c进行非对称加密,得到第三密文。
17、优选的,所述app服务器利用私钥分别对第一密文和第二密文进行解密,得到量子sim卡的iccid信息、密钥序列号c'和用户身份信息。
18、优选的,所述量子sim卡利用私钥对第三密文进行解密,得到密钥序列号c''和用户身份信息。
19、优选的,当密钥序列号c'与密钥序列号c一致时,所述app服务器认证通过,将app服务器的访问权限授予app。
20、优选的,当密钥序列号c''与密钥序列号c一致时,所述量子sim卡认证通过,将量子sim卡的访问权限授予app。
21、一种基于量子sim卡授权的app认证方法,基于所述的一种基于量子sim卡授权的app认证系统实现,包括以下步骤:
22、s1:量子密钥管理中心产生量子密钥信息,并将量子密钥信息分别发送给量子sim卡和app服务器;
23、所述量子密钥信息包括公钥、私钥和密钥序列号c;
24、s2:app获取用户身份信息,并分别向量子sim卡和app服务器发出认证请求;
25、s3:量子sim卡响应认证请求,利用公钥将自身的iccid信息和密钥序列号c进行非对称加密,得到第一密文,并将第一密文和公钥发送至app;
26、s4:app利用公钥对用户身份信息进行非对称加密,得到第二密文,并将第一密文和第二密文发送至app服务器;
27、s5:app服务器利用私钥分别解密第一密文和第二密文,得到量子sim卡的iccid信息、密钥序列号c'和用户身份信息,并对比密钥序列号c'与密钥序列号c是否一致;
28、若是,则将app服务器的访问权限授予app;
29、若否,则返回步骤s2;
30、s6:app服务器响应认证请求,利用公钥将用户身份信息与密钥序列号c加密,得到第三密文,并将第三密文通过app发送给量子sim卡;
31、s7:量子sim卡利用私钥解密第三密文,得到密钥序列号c''与用户身份信息,并对比密钥序列号c''与密钥序列号c是否一致;
32、若是,则将量子sim卡的访问权限授予app;
33、若否,则返回步骤2;
34、s8:认证完成,app得到app服务器和量子sim卡的访问权限。
35、本发明有益的技术效果:
36、本发明提供了一种基于量子sim卡授权的app认证系统及方法,通过利用量子密钥加密信息,实现量子sim卡与app、app与app服务器之间的安全通信,进而实现量子sim卡和app服务器对app的安全认证和访问授权,防止攻击者截获、篡改信息,有效增强app认证的可靠性和安全性。
1.一种基于量子sim卡授权的app认证系统,其特征在于,包括量子密钥管理中心、智能移动终端和app服务器;所述智能移动终端中安装有app和量子sim卡;其中,
2.根据权利要求1所述的一种基于量子sim卡授权的app认证系统,其特征在于,所述量子密钥管理中心包括量子随机数发生器和密钥管理模块;其中,
3.根据权利要求1所述的一种基于量子sim卡授权的app认证系统,其特征在于,所述量子密钥信息包括公钥、私钥和密钥序列号c。
4.根据权利要求3所述的一种基于量子sim卡授权的app认证系统,其特征在于,所述量子sim卡将第一密文发送至app时,还包括将公钥发送至app。
5.根据权利要求3所述的一种基于量子sim卡授权的app认证系统,其特征在于,所述量子sim卡利用公钥对自身的iccid信息和密钥序列号c非对称加密,得到第一密文;
6.根据权利要求5所述的一种基于量子sim卡授权的app认证系统,其特征在于,所述app服务器利用私钥分别对第一密文和第二密文进行解密,得到量子sim卡的iccid信息、密钥序列号c'和用户身份信息。
7.根据权利要求1所述的一种基于量子sim卡授权的app认证系统,其特征在于,所述量子sim卡利用私钥对第三密文进行解密,得到密钥序列号c''和用户身份信息。
8.根据权利要求1所述的一种基于量子sim卡授权的app认证系统,其特征在于,当密钥序列号c'与密钥序列号c一致时,所述app服务器认证通过,将app服务器的访问权限授予app。
9.根据权利要求1所述的一种基于量子sim卡授权的app认证系统,其特征在于,当密钥序列号c''与密钥序列号c一致时,所述量子sim卡认证通过,将量子sim卡的访问权限授予app。
10.一种基于量子sim卡授权的app认证方法,其特征在于,包括以下步骤:
版权声明:本站专利文献数据主要来源于国家知识产权局等公开渠道,由 技术新讯 进行整理汇编。页面设计及数据汇编的著作权归本站所有。全部内容仅供个人学习、科研评估与技术交流参考,严禁用于任何商业用途(包括但不限于直接生产制造、技术转让、倒卖数据等)。
免责条款:专利技术具有时效性,本站不对资料的绝对准确性、完整性和可实施性提供任何明示或暗示的担保。因参考本站内容造成的直接或间接损失,本站不承担相关法律责任。若您认为本站内容有侵权问题,请及时提供权属证明与我们联系,本站将在核实后依法处理。反馈意见:yyfuon@163.com