
一种面向政企内网环境的AI智能体隔离部署与数据安全控制系统的制作方法
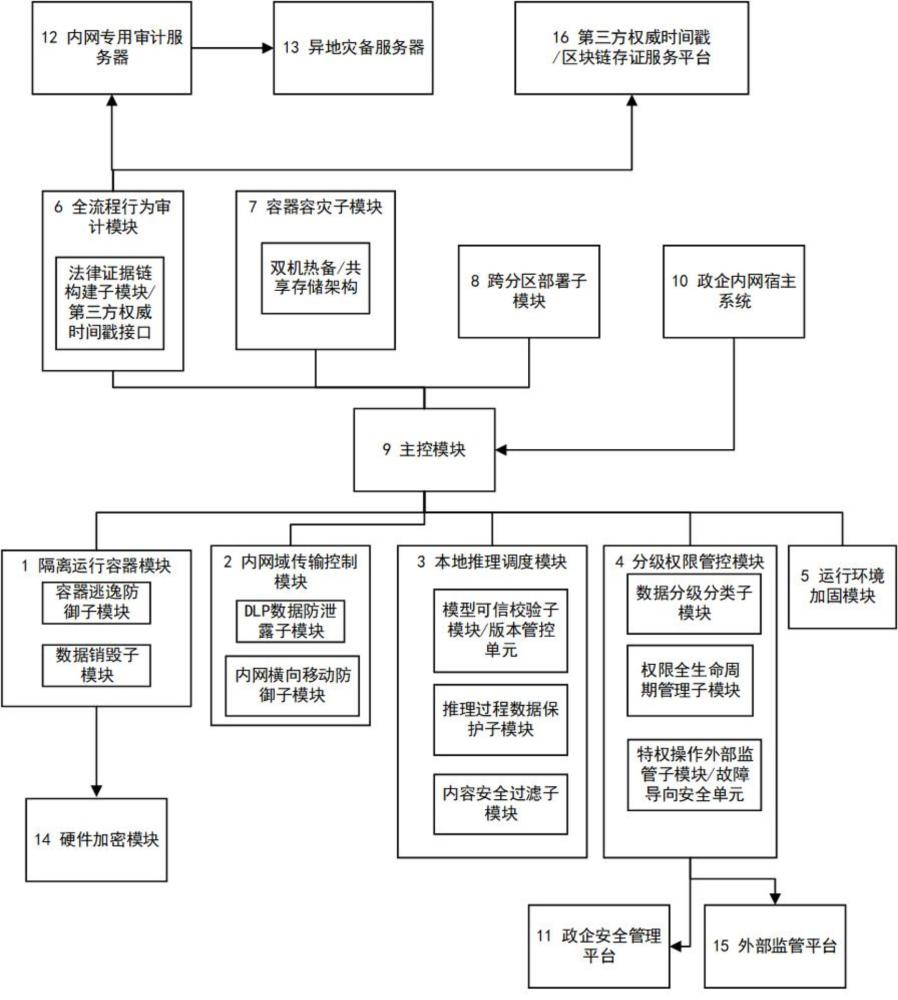
本发明涉及人工智能运行控制技术与信息安全,具体为一种面向政企内网环境的ai智能体隔离部署与数据安全控制系统。
背景技术:
1、人工智能技术的快速发展推动了ai智能体在政企业务自动化处理场景中的广泛应用,但现有ai智能体技术在政企内网环境的应用中,暴露出专利保护范围窄、法律举证效力弱、特权账户无制衡、模型供应链有风险、容灾数据不一致、prompt注入无防御、故障导向安全缺失、版本回滚攻击漏洞等多重技术、法律与商业漏洞。现有技术方案在专利撰写中过度绑定具体技术栈,易被竞争对手规避且存在技术淘汰风险;审计日志时间戳依赖内部生成,司法举证时易被质疑;特权账户拥有绝对操作权限,存在内鬼泄露/破坏系统的核心风险;本地模型加载缺乏来源认证、完整性校验及版本管控,易遭受供应链投毒与版本回滚攻击;容灾机制仅实现主备切换,未保障数据一致性,易引发数据丢失/幻读;内容安全仅关注输出审查,忽略用户prompt注入的社会工程学攻击,易被诱导绕过安全机制;特权操作外部监管缺乏故障兜底逻辑,易被利用发起dos攻击;同时,现有方案仍存在依赖外网、数据安全风险高、内网适配性差等基础问题,导致ai智能体难以在高安全、高合规、高商业要求的政企内网中规模化落地应用。因此,亟需研发一套专利保护范围广、法律证据链闭环、特权操作有制衡、模型供应链安全、容灾数据一致、可防御prompt注入、故障导向安全、防版本回滚攻击的ai智能体安全控制系统,解决现有技术的全维度缺陷。
技术实现思路
1、针对现有技术的不足,本发明提供了一种面向政企内网环境的ai智能体隔离部署与数据安全控制系统,实现专利核心技术思想抽象化保护、审计证据链外部权威化、特权账户操作外部监管与故障兜底、模型供应链全流程可信、容灾机制数据强一致、prompt注入全维度防御、故障导向安全闭环,同时解决现有ai智能体依赖外网、数据安全风险高、内网适配性差等基础问题,最终实现ai智能体核心处理逻辑本地执行、数据在内网域内全生命周期可控流转、专利保护范围全覆盖、法律抗风险能力拉满、商业落地无死角,有效提升ai智能体在内网环境下的安全性、合规性、可靠性与商业价值,适配政务、能源、金融、国企等政企内网全场景。
2、为实现以上目的,本发明通过以下技术方案予以实现:一种面向政企内网环境的ai智能体隔离部署与数据安全控制系统,部署于政企内网环境,所述政企内网环境包括物理隔离区域、逻辑隔离区域、网闸隔离区域或内网分区环境,各模块协同工作,限定数据传输于预设内网域内,ai智能体核心处理流程通过本地推理调度模块完成,全程不依赖外网接口;具体包括:
3、与主控模块电连接的隔离运行容器模块,基于容器化或虚拟化技术构建ai智能体独立运行环境,将ai智能体执行程序、模型文件、依赖库与配置数据进行统一封装,并与宿主系统资源完全隔离;容器镜像采用对称加密算法加密存储,通过硬件加密模块实现运行时解密加载,密钥采用“管理员和运维人员”双人双签管理机制;集成容器逃逸防御子模块,通过系统调用过滤、权限剥离机制禁止容器执行特权操作,实时监测容器行为异常并触发容器隔离;设置数据销毁子模块,容器卸载/系统退役时对模型文件与业务数据进行多次覆写删除并销毁加密密钥;
4、内网域传输控制模块,配置内网ip白名单、防火墙规则或网闸策略,对数据传输目标地址进行实时匹配校验,仅允许与预设内网地址通信,拦截所有非授权的跨域出站请求;增设dlp数据防泄露子模块与内网横向移动防御子模块,dlp子模块对所有内网数据传输进行内容扫描并阻断敏感数据传输,内网横向移动防御子模块将内网划分为多个安全域并监测跨域访问行为;建立内网数据出境审批审计流程,记录审批全流程日志;
5、本地推理调度模块,加载预部署于内网的本地模型文件,完成业务任务解析、逻辑编排与推理执行;设置模型可信校验子模块,加载模型文件前对模型进行数字签名验证、完整性校验,还用于校验模型文件的版本号与发布时序,维护一个版本白名单或最小版本号阈值,拒绝加载已废弃的旧版本模型文件,防止通过版本回滚绕过安全补丁;增设推理过程数据保护子模块与内容安全过滤子模块,推理过程数据保护子模块对推理内存数据透明加密、临时数据自动覆写删除;内容安全过滤子模块用于识别并拦截恶意的用户输入指令,同时对ai生成内容进行合规性检测,拦截违法违规内容并记录审查日志;
6、分级权限管控模块,设置管理员、运维人员、执行人员三级角色账户;设置数据分级分类子模块,按政企数据密级(绝密/机密/秘密/普通)划分数据访问范围,实现“角色和数据密级”双重细粒度权限配置与校验,对敏感数据脱敏处理;设置权限全生命周期管理子模块,实现权限申请、线上审批、限时使用、自动回收全流程溯源;设超权限操作实时拦截机制,越权访问时立即阻断并触发多端告警;设特权操作外部监管子模块,管理员及双人双签的关键操作强制生成独立加密日志并实时推送至独立于本系统的外部监管平台;
7、所述特权操作外部监管子模块配置有故障导向安全策略,当无法连接外部监管平台时,强制锁定管理员权限或自动降级为仅审计模式并触发最高级别本地告警,防止在监管缺失状态下进行特权操作;
8、运行环境加固模块,对容器镜像进行加壳加密与哈希算法文件完整性校验,限制调试端口、动态挂载操作及非必需系统调用权限;检测到文件篡改时,立即触发停机保护、数据隔离以及向政企安全管理平台多端告警的应急处置机制;
9、全流程行为审计模块,实时采集并记录系统的登录信息、操作指令、数据读写行为、任务执行结果、内容审查记录、异常事件及权限审批流程;采用追加式存储结合法律证据链构建机制形成不可篡改日志,法律证据链构建机制包含外联第三方可信时间戳服务机构/区块链存证服务的权威时间戳、哈希链校验、操作主体唯一标识,操作主体唯一标识为用户id、终端mac地址、操作ip地址的组合;日志采用非对称加密算法存储于内网专用审计服务器,支持本地和异地多副本灾备,日志保留期限不低于3年,日志检索需通过角色、口令和ukey三重权限验证,支持按角色、时间、事件类型检索与追溯;
10、容器容灾子模块采用双机热备数据实时同步或共享存储架构,支持容器主备节点无缝切换,容器崩溃后快速自动重启,主节点故障时自动切换至备节点,确保主备节点数据一致、切换过程无业务中断、无数据丢失;
11、针对网闸隔离的内网多分区环境,实现模型文件跨分区加密传输和数据跨分区脱敏访问。
12、优选的,所述本地推理调度模块的内容安全过滤子模块通过意图分析、隐喻识别、编码解析、语义合规模型审查、关键词库匹配、敏感信息识别等技术,实现对用户输入指令的恶意识别与ai生成内容的合规性检测。
13、优选的,所述隔离运行容器模块的容器化技术包括docker、lxc等容器技术,虚拟化技术包括kvm、vmware等虚拟化技术;对称加密算法包括国密sm4算法、aes-256算法等主流对称加密算法。
14、优选的,所述本地推理调度模块的模型可信校验子模块的数字签名验证包括国密sm2算法、rsa算法等主流非对称加密算法的签名验证,完整性校验包括sha256、md5、国密sm3算法等主流哈希算法。
15、优选的,所述分级权限管控模块的特权操作外部监管子模块的关键操作包括导出密钥、关闭dlp、修改审计策略、解锁模型文件、关闭防火墙,独立加密日志采用对称加密算法加密后推送至外部监管平台。
16、优选的,所述运行环境加固模块的加壳加密包括国密sm2算法、upx等加壳加密方式,哈希算法包括sha256、国密sm3算法等主流哈希算法,调试端口、动态挂载操作默认关闭,仅可通过管理员双人双签临时开启。
17、优选的,所述全流程行为审计模块的第三方可信时间戳服务机构包括国家授时中心等权威机构,区块链存证服务包括联盟链、公有链等合规存证平台;哈希链构建规则为:每一条日志的哈希计算输入值包含前一条日志的哈希值,确保日志完整性与可溯源性;非对称加密算法包括国密sm2算法、rsa算法等主流非对称加密算法。
18、优选的,所述容器容灾子模块的双机热备数据实时同步采用实时数据复制技术,共享存储架构采用san、nas等共享存储设备,主备节点切换过程无感知,业务连续性不中断。
19、优选的,所述跨分区部署子模块的模型文件跨分区加密传输采用对称加密算法,数据跨分区脱敏处理包括数据掩码、字符替换、内容截断等方式,未授权分区仅可访问脱敏后的数据。
20、一种面向政企内网环境的ai智能体隔离部署与数据安全控制方法,包括以下步骤:
21、s1:在政企内网环境中部署基于容器化或虚拟化技术的隔离运行容器,封装ai智能体程序、模型文件、依赖库与配置数据,容器镜像采用对称加密算法加密存储,配置密钥双人双签管理机制,开启容器逃逸防御与数据销毁子模块;
22、s2:配置内网ip白名单、防火墙规则或网闸策略,开启dlp数据防泄漏与内网横向移动防御子模块,建立内网数据出境审批审计流程;
23、s3:加载预部署于内网的本地模型文件前,通过模型可信校验子模块验证模型数字签名、进行完整性校验,同时校验模型版本号与发布时序,确认模型在版本白名单内或满足最小版本号阈值,校验通过后加载模型,开启推理过程数据保护子模块,可信校验子模块校验不通过时,拒绝加载模型并触发政企安全管理平台多端告警;
24、s4:开启内容安全过滤子模块,对用户输入指令进行恶意识别与拦截,同时对ai生成内容进行合规审查,内容安全过滤子模块检测到恶意用户输入时,立即阻断输入并记录攻击日志;
25、s5:设置三级角色账户,按“角色和数据密级”配置双重细粒度权限,开启权限全生命周期管理与超权限操作实时拦截机制,对敏感数据进行脱敏处理;开启特权操作外部监管子模块,配置管理员关键操作的独立日志外发策略并对接外部监管平台,同时启用故障导向安全策略;
26、s6:对容器镜像进行加壳加密与哈希算法完整性校验,限制调试端口、动态挂载与非必需系统调用,配置篡改后的应急处置机制;
27、s7:开启全流程行为审计,采集系统全维度操作信息,外联第三方可信时间戳服务机构/区块链存证服务为日志添加权威时间戳,关联哈希链与操作主体唯一标识,采用非对称加密算法存储于内网专用审计服务器,配置本地和异地多副本灾备,内网专用审计服务器与业务服务器物理隔离,日志数据仅可通过三重权限验证检索,不可删除、修改或篡改;
28、s8:开启容器容灾子模块,配置双机热备数据实时同步或共享存储架构;针对网闸隔离多分区内网,通过跨分区部署子模块实现模型与数据的跨分区可控流转;
29、s9:各模块协同工作,实时监控ai智能体运行、数据传输、权限操作、模型推理、特权监管链路状态,发现异常立即触发拦截、隔离与告警,确保系统安全合规、数据一致、业务连续运行。
30、本发明提供了一种面向政企内网环境的ai智能体隔离部署与数据安全控制系统。具备以下有益效果:
31、1.本发明通过外联第三方可信时间戳服务机构/区块链存证服务生成权威时间戳,结合哈希链与操作主体唯一标识,让审计日志具备强司法证据效力。
32、2.本发明新增特权操作外部监管子模块,实现管理员关键操作的独立日志外发与跨系统监管,同时配置故障导向安全策略,监管链路中断时自动锁定特权权限,既打破了特权账户的“绝对权力”,又防范了黑客利用监管链路故障发起dos攻击,解决了内网安全最大的内鬼泄漏/破坏与故障失控风险;
33、3.本发明新增模型可信校验子模块,通过数字签名验证、完整性校验及版本号和发布时序校验,确保模型来源可信、未被篡改且未被回滚至有安全漏洞的旧版本,解决了本地模型加载缺乏全维度认证,易遭受供应链投毒与版本回滚攻击的技术漏洞,让本地推理的模型从源头具备绝对安全性。
34、4.本发明采用双机热备数据实时同步/共享存储架构,实现主备节点无缝切换且数据完全一致,解决了“容灾切换数据丢失、幻读”的逻辑缺陷,满足政务、金融等核心领域7×24小时不间断运行的商业需求。
35、5.本发明通过升级内容安全过滤子模块,聚焦恶意输入识别和合规输出审查的核心功能,覆盖各类prompt注入防御技术实现,实现对用户输入的恶意诱导检测与ai输出的合规审查,解决了“忽略社会工程学攻击,易被prompt注入绕过”的商业漏洞,实现全链路内容安全防护。
36、6.本发明通过隔离部署、内网可控传输和全链路数据保护,从源头防范数据泄露与出境;通过本地推理脱离外网依赖,提升运行稳定性;通过角色和数据密级双重权限管控,满足等级保护2.0要求;通过多层级加固和抗对抗性防御,抵御apt攻击、容器逃逸、内网横向移动等高端黑客攻击;所有模块采用模块化设计,可根据政企不同场景灵活配置,适配政务、能源、金融、国企等全场景规模化落地。
版权声明:本站专利文献数据主要来源于国家知识产权局等公开渠道,由 技术新讯 进行整理汇编。页面设计及数据汇编的著作权归本站所有。全部内容仅供个人学习、科研评估与技术交流参考,严禁用于任何商业用途(包括但不限于直接生产制造、技术转让、倒卖数据等)。
免责条款:专利技术具有时效性,本站不对资料的绝对准确性、完整性和可实施性提供任何明示或暗示的担保。因参考本站内容造成的直接或间接损失,本站不承担相关法律责任。若您认为本站内容有侵权问题,请及时提供权属证明与我们联系,本站将在核实后依法处理。反馈意见:yyfuon@163.com