
一种面向BCDC数据中心网络的信息安全分发方法
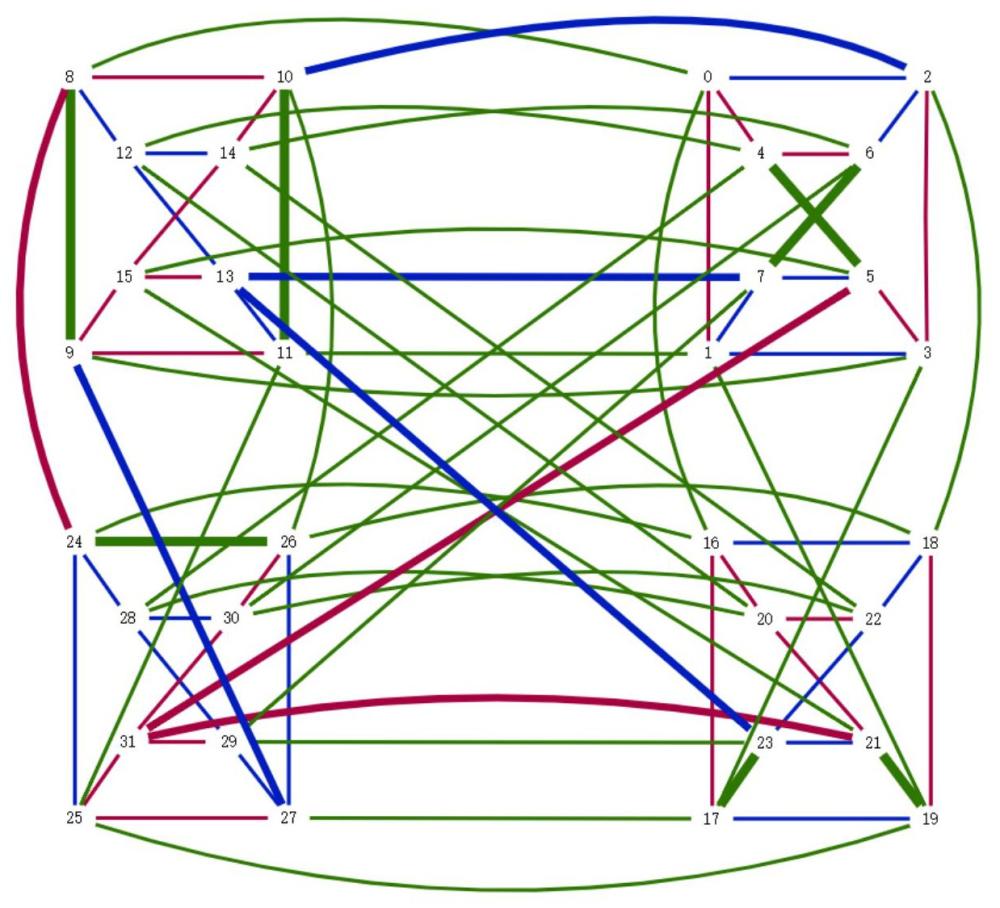
本发明属于网络信息分发,具体涉及一种面向bcdc数据中心网络的信息安全分发方法。
背景技术:
1、bcdc数据中心网络的基础结构是交叉立方体,其通过把服务器部署于交叉立方体()的边上和把交换机部署于交叉立方体的顶点上构造而成。作为超立方体()的重要变型,其具有两个共性——一一对应连接和可递归构造性质,凭借更优的直径特性(如直径约为的1/2),受到了数据中心网络体系结构设计者的青睐。bcdc网络本质是的线图(顶点对应的边,边对应中共享顶点的邻边关系),同时具备数据中心网络“大规模、高容错、低延迟”的核心需求,已成为近年来的一个重要研究课题,其已被证明的主要性质和一些相关的研究成果如下:
2、(1) 令网络,顶点数为,边数为,顶点连通度。
3、(2) 是-正则图,且达到 -正则图的最大顶点连通性和最大边连通性。
4、(3) 直径是。
5、(4) 是 -可诊断的,且在时间内可诊断所有故障处理器。
6、(5) 对于且,则保持连通,任意两无故障顶点间存在无故障路径。
7、(6) 对于,其聚合瓶颈吞吐量,且abt随着服务器顶点数量线性增长,无性能瓶颈。
8、作为超立方体的重要变体,在保留部分优良特性的同时,通过结构优化显著提升了网络性能。其优越性质可归纳如下:
9、(1)是一个n-正则图。
10、(2)的连通度= n。
11、(3)若且,则是哈密顿连通的。
12、(4)交叉立方体的直径。
13、在网络中进行信息安全分发时,需要考虑到网络的构造规律,可以在网络中根据特殊算法寻找到一些特殊的子图结构。完全独立生成树(cist)是一组生成树,包含网络中所有的顶点,且任意两棵树中没有公共边,任意两点在任意两棵树中的路径均为顶点不相交路径。利用边不相交路径、顶点不相交路径的特性,cist能够用于信息的安全分发。迄今为止,没有统一的算法可以在bcdc数据中心网络中来构造cist。
14、因此,当前技术中,其他网络上的cist构造策略缺乏通用适配性,不能用于构造上的cist。
技术实现思路
1、本发明的目的是通过以下技术方案实现的。
2、本发明涉及bcdc数据中心网络上cist的统一构造算法和信息安全分发的方法。信息的安全分发是通过将信息分解成多个数据包,同时在多棵cist中分别传输不同的数据包来提高效率,以实现数据的安全分发。
3、为了解决现有技术中存在的技术问题,本发明提供了一种面向bcdc数据中心网络的信息安全分发方法,包括:
4、在交叉立方体上构造树形结构,所述树形结构可转化为bcdc数据中心网络上的完全独立生成树cist;
5、构造bcdc数据中心网络上的完全独立生成树cist,以实现信息的安全分发。
6、进一步地,按维度n为偶数、奇数两种情况分别构造bcdc数据中心网络上的完全独立生成树cist;其中,
7、当n为偶数时,在上生成n/2棵完全独立生成树;当n为奇数时,在上生成(n+1)/2棵完全独立生成树。
8、本发明的优点在于:信息安全分发时可将待传数据分割为与cist数量匹配的数据包,通过多棵cist同时并行传输,既提升传输效率,又实现基础的数据传输隔离安全。
1.一种面向bcdc数据中心网络的信息安全分发方法,其特征在于,包括:
2.根据权利要求1所述的一种面向bcdc数据中心网络的信息安全分发方法,其特征在于,
3.根据权利要求2所述的一种面向bcdc数据中心网络的信息安全分发方法,其特征在于,
4.根据权利要求1或2所述的一种面向bcdc数据中心网络的信息安全分发方法,其特征在于,
5.根据权利要求1或2所述的一种面向bcdc数据中心网络的信息安全分发方法,其特征在于,
6.根据权利要求1或2所述的一种面向bcdc数据中心网络的信息安全分发方法,其特征在于,
7.根据权利要求6所述的一种面向bcdc数据中心网络的信息安全分发方法,其特征在于,
版权声明:本站专利文献数据主要来源于国家知识产权局等公开渠道,由 技术新讯 进行整理汇编。页面设计及数据汇编的著作权归本站所有。全部内容仅供个人学习、科研评估与技术交流参考,严禁用于任何商业用途(包括但不限于直接生产制造、技术转让、倒卖数据等)。
免责条款:专利技术具有时效性,本站不对资料的绝对准确性、完整性和可实施性提供任何明示或暗示的担保。因参考本站内容造成的直接或间接损失,本站不承担相关法律责任。若您认为本站内容有侵权问题,请及时提供权属证明与我们联系,本站将在核实后依法处理。反馈意见:yyfuon@163.com