
信息帧传输方法、设备及计算机可读存储介质与流程
本申请实施例涉及通信,尤其涉及一种信息帧传输方法、设备及计算机可读存储介质。
背景技术:
1、wifi(无线网络通信技术)连接包括三个阶段:探测(probe)、认证(authentication)和关联(association)。在探测阶段,站点(station,sta)寻找接入点(access,ap)。在认证阶段,ap对sta进行身份认证。认证通过后,在关联阶段sta接入ap。
2、根据ieee(institute of electrical and electronics engineers,电气与电子工工程师协会)802.11az协议,在基本设施类型的基本服务集(infrastructrue bss)网络中,未与ap建立关联的sta可以使用关联前安全协商(pre-association sexuritynegotiation,pasn)过程与ap建立成对临时密钥安全关联上下文(pairwise transientkey security association,ptksa)。目前上述pasn交互是基于传统的公钥算法,容易受到量子计算机的攻击而带来潜在的安全问题。因此,如何提升pasn交互的安全性是亟待解决的技术问题。
技术实现思路
1、本申请实施例提供一种信息帧传输方法、设备及计算机可读存储介质。
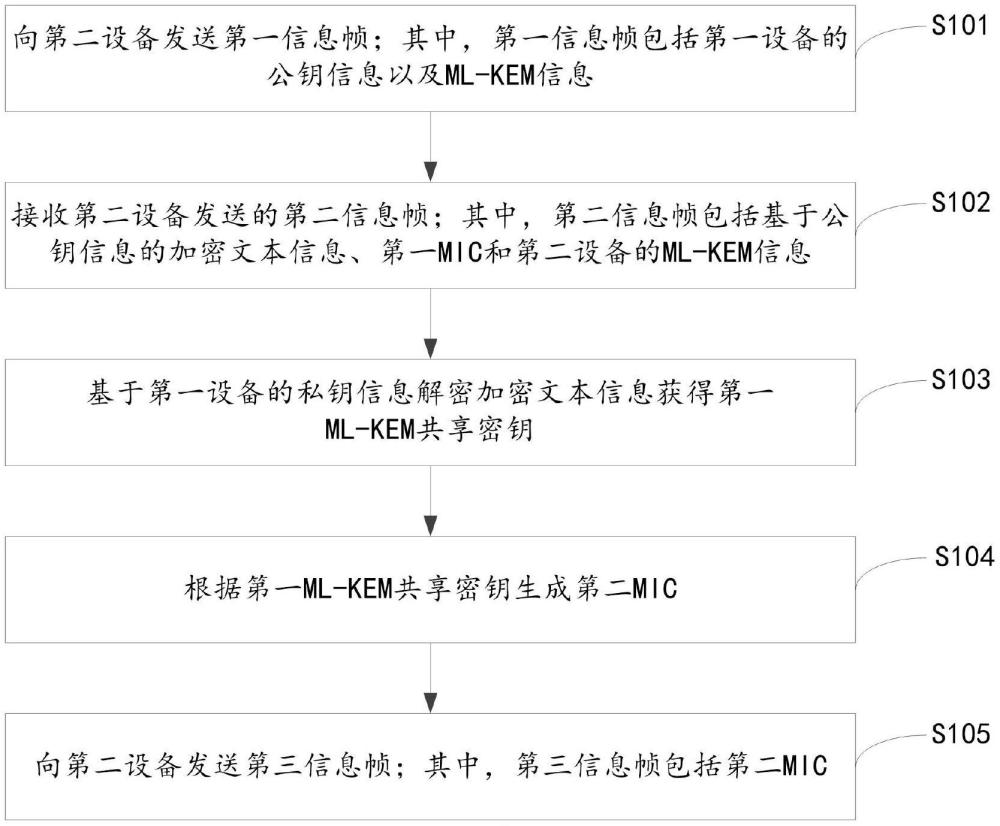
2、第一方面,本申请实施例提供一种信息帧传输方法,应用于第一设备,包括:
3、向所述第二设备发送第一信息帧;其中,所述第一信息帧包括所述第一设备的公钥信息以及基于ml-kem信息;
4、接收所述第二设备发送的第二信息帧;其中,所述第二信息帧包括基于所述公钥信息的加密文本信息、第一mic和所述第二设备的ml-kem信息;
5、基于所述第一设备的私钥信息解密所述加密文本信息获得第一ml-kem共享密钥;
6、根据所述第一ml-kem共享密钥生成第二mic;
7、向所述第二设备发送第三信息帧;其中,所述第三信息帧包括所述第二mic。
8、第二方面,本申请实施例提供一种信息帧传输方法,应用于第二设备,包括:
9、接收所述第一设备发送的第一信息帧;其中,所述第一信息帧包括所述第一设备的公钥信息以及ml-kem信息;
10、基于所述公钥信息生成加密文本信息和第二ml-kem共享密钥,并根据所述第二ml-kem共享密钥生成第一mic;
11、向所述第一设备发送第二信息帧;其中,所述第二信息帧包括所述加密文本信息、所述第一mic和所述第二设备的ml-kem信息;
12、接收所述第一设备发送的第三信息帧;其中,所述第三信息帧包括所述第一设备生成的第二mic。
13、第三方面,本申请实施例提供一种信息帧传输方法,应用于第一设备,包括:
14、向所述第二设备发送第一信息帧;其中,所述第一信息帧包括所述第一设备的第一公钥信息以及ml-kem信息;
15、接收所述第二设备发送的第二信息帧;其中,所述第二信息帧包括基于所述第一公钥信息的第一加密文本信息、所述第二设备的第二公钥信息和所述第二设备的ml-kem信息;
16、基于所述第一设备的第一私钥信息解密所述第一加密文本信息获得第一ml-kem共享密钥;
17、基于所述第二公钥信息生成第二加密文本信息和第二ml-kem共享密钥;
18、基于所述第一ml-kem共享密钥和所述第二ml-kem共享秘钥中的至少一个生成第一mic;
19、向所述第二设备发送第三信息帧;其中,所述第三信息帧包括所述第二加密文本信息和所述第一mic;
20、接收所述第二设备发送的第四信息帧;其中,所述第四信息帧包括所述第二设备生成的第二mic。
21、第四方面,本申请实施例提供一种信息帧传输方法,应用于第二设备,包括:
22、接收所述第一设备发送的第一信息帧;其中,所述第一信息帧包括所述第一设备的第一公钥信息以及ml-kem信息;
23、基于所述第一公钥信息生成第一加密文本信息和第三ml-kem共享密钥;
24、向所述第一设备发送第二信息帧;其中,所述第二信息帧包括所述第一加密文本信息、所述第二设备的第二公钥信息和所述第二设备的ml-kem信息;
25、接收所述第一设备发送的第三信息帧;其中,所述第三信息帧包括基于所述第二公钥信息的第二加密文本信息和所述第一设备生成的第一mic;
26、基于所述第二设备的第二私钥信息解密所述第二加密文本信息获得第四ml-kem共享密钥;
27、基于所述第三ml-kem共享密钥和所述第四ml-kem共享密钥中的至少之一生成第二mic;
28、向所述第一设备发送第四信息帧;其中,所述第四信息帧包括所述第二mic。
29、第五方面,本申请实施例提供一种通信设备,包括:存储器和处理器,所述存储器存储有计算机程序,所述处理器执行所述计算机程序时实现本申请实施例第一方面至第四方面中任一项提供的所述信息帧传输方法的步骤。
30、第六方面,本申请实施例提供一种计算机可读存储介质,所述存储介质存储有计算机程序,所述计算机程序被处理器执行时实现本申请实施例第一方面至第四方面中任一项提供的所述信息帧传输方法的步骤。
31、关于本申请的以上实施例和其他方面以及其实现方式,在附图说明、具体实施方式和权利要求中提供更多说明。
1.一种信息帧传输方法,其特征在于,应用于第一设备,包括:
2.根据权利要求1所述的方法,其特征在于,所述ml-kem信息包括基于ml-kem的认证模式和/或ml-kem类型。
3.根据权利要求2所述的方法,其特征在于,所述基于ml-kem的认证模式包括以下至少之一:
4.根据权利要求2所述的方法,其特征在于,所述ml-kem类型包括以下至少之一:
5.根据权利要求1所述的方法,其特征在于,所述ml-kem信息位于以下字段至少之一:
6.根据权利要求1所述的方法,其特征在于,还包括以下至少之一:
7.根据权利要求1所述的方法,其特征在于,所述第三信息帧中的状态码用于指示以下状态之一:
8.根据权利要求1所述的方法,其特征在于,还包括:
9.根据权利要求8所述的方法,其特征在于,所述根据所述第一ml-kem共享密钥生成第一ptk,包括:
10.根据权利要求8所述的方法,其特征在于,通过以下参数至少之一生成所述第二mic:
11.根据权利要求1所述的方法,其特征在于,在向所述第二设备发送第一信息帧之前,还包括:
12.根据权利要求1所述的方法,其特征在于,所述第一设备包括以下之一:
13.一种信息帧传输方法,其特征在于,应用于第二设备,包括:
14.根据权利要求1所述的方法,其特征在于,所述ml-kem信息包括基于ml-kem的认证模式和/或ml-kem类型。
15.根据权利要求14所述的方法,其特征在于,所述基于ml-kem的认证模式包括以下至少之一:
16.根据权利要求14所述的方法,其特征在于,所述ml-kem类型包括以下至少之一:
17.根据权利要求13所述的方法,其特征在于,所述ml-kem信息位于以下字段至少之一:
18.根据权利要求13所述的方法,其特征在于,还包括以下至少之一:
19.根据权利要求13所述的方法,其特征在于,所述第三信息帧中的状态码用于指示以下状态之一:
20.根据权利要求13所述的方法,其特征在于,还包括:
21.根据权利要求20所述的方法,其特征在于,所述根据所述第二ml-kem共享密钥生成第二ptk,包括:
22.根据权利要求13所述的方法,其特征在于,还包括:
23.根据权利要求20所述的方法,其特征在于,通过以下参数至少之一生成所述第一mic:
24.根据权利要求13所述的方法,其特征在于,在接收所述第一设备发送的第一信息帧之前,还包括:
25.一种信息帧传输方法,其特征在于,应用于第一设备,包括:
26.根据权利要求25所述的方法,其特征在于,所述ml-kem信息包括基于ml-kem的认证模式和/或ml-kem类型。
27.根据权利要求26所述的方法,其特征在于,所述基于ml-kem的认证模式包括以下之一:
28.根据权利要求26所述的方法,其特征在于,所述ml-kem类型包括以下之一:
29.根据权利要求25所述的方法,其特征在于,还包括以下至少之一:
30.根据权利要求25所述的方法,其特征在于,所述第四信息帧中的状态码用于指示以下状态之一:
31.根据权利要求25所述的方法,其特征在于,还包括:
32.根据权利要求25所述的方法,其特征在于,还包括:
33.根据权利要求32所述的方法,其特征在于,所述根据所述第一ml-kem共享密钥和/或所述第二ml-kem共享密钥生成第一ptk,包括:
34.根据权利要求32所述的方法,其特征在于,通过以下参数至少之一生成第一mic:
35.根据权利要求25所述的方法,其特征在于,在向所述第二设备发送第一信息帧之前,还包括:
36.一种信息帧传输方法,其特征在于,应用于第二设备,包括:
37.根据权利要求36所述的方法,其特征在于,还包括以下至少之一:
38.根据权利要求36所述的方法,其特征在于,所述第四信息帧中的状态码用于指示以下状态之一:
39.根据权利要求36所述的方法,其特征在于,还包括:
40.根据权利要求36所述的方法,其特征在于,还包括:
41.根据权利要求40所述的方法,其特征在于,所述根据所述第三ml-kem共享密钥和/或所述第四ml-kem共享密钥生成第二ptk,包括:
42.根据权利要求40所述的方法,其特征在于,通过以下参数至少之一生成第二mic:
43.一种通信设备,其特征在于,包括:存储器和处理器,所述存储器存储有计算机程序,所述处理器执行所述计算机程序时实现权利要求1-42中任一项所述方法的步骤。
44.一种计算机可读存储介质,其特征在于,所述存储介质存储有计算机程序,所述计算机程序被处理器执行时实现权利要求1-42中任一项所述方法的步骤。
版权声明:本站专利文献数据主要来源于国家知识产权局等公开渠道,由 技术新讯 进行整理汇编。页面设计及数据汇编的著作权归本站所有。全部内容仅供个人学习、科研评估与技术交流参考,严禁用于任何商业用途(包括但不限于直接生产制造、技术转让、倒卖数据等)。
免责条款:专利技术具有时效性,本站不对资料的绝对准确性、完整性和可实施性提供任何明示或暗示的担保。因参考本站内容造成的直接或间接损失,本站不承担相关法律责任。若您认为本站内容有侵权问题,请及时提供权属证明与我们联系,本站将在核实后依法处理。反馈意见:yyfuon@163.com