
一种AI驱动的现代Web应用浏览器客户端存储敏感信息智能检测方法、系统、电子设备及存储介质与流程
本发明属于网络安全,尤其涉及一种ai驱动的现代web应用浏览器客户端存储敏感信息智能检测方法、系统、电子设备及存储介质。
背景技术:
1、随着前后端分离架构与单页面应用(spa)的普及,现代web应用大量采用浏览器客户端存储机制维持用户状态,包括localstorage、sessionstorage、cookie及indexeddb等。开发人员常将身份令牌(token)、个人信息等明文写入客户端存储,引发严重安全风险。
2、现有的web安全测试工具(如burp suite、owasp zap)本质上属于“http报文级”检测范式,存在无法感知本地存储数据、无法触发动态路由写入、缺乏结构化语义分析能力以及完全未覆盖indexeddb等根本性缺陷,无法满足spa应用的安全检测需求。
技术实现思路
1、为解决上述技术问题,本发明提出一种ai驱动的现代web应用浏览器客户端存储敏感信息智能检测方法的技术方案,以解决现有工具在spa应用中存储感知缺失、溯源困难、误报率高的问题。
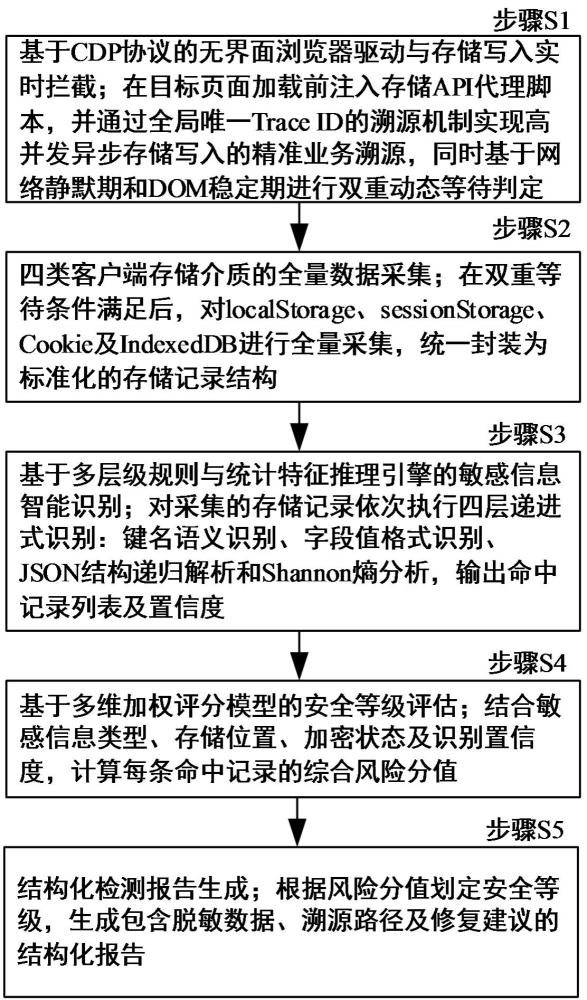
2、本发明第一方面公开了一种ai驱动的现代web应用浏览器客户端存储敏感信息智能检测方法;所述方法包括:
3、步骤s1、基于cdp协议的无界面浏览器驱动与存储写入实时拦截;在目标页面加载前注入存储api代理脚本,并通过全局唯一trace id的溯源机制实现高并发异步存储写入的精准业务溯源,同时基于网络静默期和dom稳定期进行双重动态等待判定;
4、步骤s2、四类客户端存储介质的全量数据采集;在双重等待条件满足后,对localstorage、sessionstorage、cookie及indexeddb进行全量采集,统一封装为标准化的存储记录结构;
5、步骤s3、基于多层级规则与统计特征推理引擎的敏感信息智能识别;对采集的存储记录依次执行四层递进式识别:键名语义识别、字段值格式识别、json结构递归解析和shannon熵分析,输出命中记录列表及置信度;
6、步骤s4、基于多维加权评分模型的安全等级评估;结合敏感信息类型、存储位置、加密状态及识别置信度,计算每条命中记录的综合风险分值;
7、步骤s5、结构化检测报告生成;根据风险分值划定安全等级,生成包含脱敏数据、溯源路径及修复建议的结构化报告。
8、进一步,在所述步骤s1中,所述全局唯一trace id的溯源机制包括:
9、在每条行为指令执行前,通过cdp runtime.evaluate向浏览器上下文同步注入包含操作类型、序号及时间戳的全局trace id;
10、存储代理拦截脚本在捕获写入事件时,同步读取当前trace id,并将其作为溯源字段写入记录;
11、对于异步写入,开启设定时长的异步关联窗口,窗口内所有的存储写入均强制关联至触发该异步链的trace id。
12、进一步,在所述步骤s1中,所述双重动态等待判定包括:
13、网络静默期判定:通过代理xmlhttprequest和fetch,维护全局飞行中请求计数器,当连续设定时间段内计数器为0时判定达成;
14、dom稳定期判定:通过注入mutationobserver监听dom变更,当距最后一次变更超过设定时间阈值时判定达成。
15、进一步,在所述步骤s2中对indexeddb的全量采集采用三阶段异步遍历算法:
16、第一阶段:通过indexeddb.databases()获取数据库列表;
17、第二阶段:对每个数据库封装promise请求获取所有objectstore;
18、第三阶段:对每个objectstore以promise封装opencursor游标迭代,在onsuccess回调中通过递归遍历所有记录,使得基于dom事件的回调链转化为可被cdp同步等待的promise链。
19、进一步,在所述步骤s3中,所述四层递进式识别的具体执行顺序与规则为:
20、第一层,键名语义识别:使用子字符串匹配对键名进行过滤,命中则赋予初始置信度;
21、第二层,字段值格式识别:对键值进行正则匹配,并针对特定类型引入加权模11校验、luhn算法及jwt解码验证的补充验证算法,更新置信度;
22、第三层,json结构递归解析:若键值为json格式,则反序列化后深度优先递归遍历,对叶子节点重复第一、二层识别,使用weakset防止循环引用并设定最大深度限制;
23、所述json结构递归解析,具体为: 若键值为json格式,则在解析过程中使用weakset防止循环引用并设定最大深度限制,提取所有叶子节点的值,对每个叶子节点的值重复执行第一层和第二层检测;
24、第四层,shannon熵分析:对前三层未命中但键名可疑的记录,计算信息熵,若熵值大于预设阈值且长度满足要求,则判定为疑似高强随机凭证。
25、进一步,所述补充验证算法具体包括:对疑似身份证号码执行加权模11校验;对疑似银行卡号执行luhn算法校验;对疑似jwt令牌执行base64url解码及内部字段结构验证。
26、进一步,在所述步骤s4中,所述综合风险分值的计算公式为:
27、s = w_type × c_storage × c_encrypt × conf;
28、其中,w_type为信息类型权重,c_storage为存储位置系数,c_encrypt为加密状态系数,conf为识别置信度。
29、本发明第二方面公开了一种ai驱动的现代web应用浏览器客户端存储敏感信息智能检测系统;所述系统包括:
30、行为模拟与拦截模块:用于解析行为脚本,通过cdp驱动浏览器操作,注入hook脚本实现trace id注入与存储拦截,并执行双重动态等待;
31、全量采集模块:用于读取并标准化localstorage、sessionstorage、cookie及indexeddb的存储数据;
32、敏感信息识别引擎模块:用于执行包括键名语义识别、格式识别、json递归解析和熵值分析在内的四层递进式检测;
33、评估与报告模块:用于计算综合风险分值,评定安全等级并输出结构化检测报告。
34、本发明第三方面公开了一种电子设备。电子设备包括存储器和处理器,存储器存储有计算机程序,处理器执行计算机程序时,实现本公开第一方面中任一项的一种ai驱动的现代web应用浏览器客户端存储敏感信息智能检测方法中的步骤。
35、本发明第四方面公开了一种计算机可读存储介质。计算机可读存储介质上存储有计算机程序,计算机程序被处理器执行时,实现本公开第一方面中任一项的一种ai驱动的现代web应用浏览器客户端存储敏感信息智能检测方法中的步骤。
36、综上,本发明提出的方案能够:
37、1、突破了传统安全工具的静态爬取盲区,能够全面感知动态渲染及高并发异步环境下的完整存储写入。
38、2、trace id机制与异步窗口的结合,精准建立了“业务操作-存储结果”的因果关系,提升了检测报告的可操作性。
39、3、独创的四层推理引擎顺序有效规避了正则计算瓶颈及dom阻塞问题,提升了检测速度并极大降低了误报与漏报。
版权声明:本站专利文献数据主要来源于国家知识产权局等公开渠道,由 技术新讯 进行整理汇编。页面设计及数据汇编的著作权归本站所有。全部内容仅供个人学习、科研评估与技术交流参考,严禁用于任何商业用途(包括但不限于直接生产制造、技术转让、倒卖数据等)。
免责条款:专利技术具有时效性,本站不对资料的绝对准确性、完整性和可实施性提供任何明示或暗示的担保。因参考本站内容造成的直接或间接损失,本站不承担相关法律责任。若您认为本站内容有侵权问题,请及时提供权属证明与我们联系,本站将在核实后依法处理。反馈意见:yyfuon@163.com