
用于无缝漫游的密钥生成的制作方法
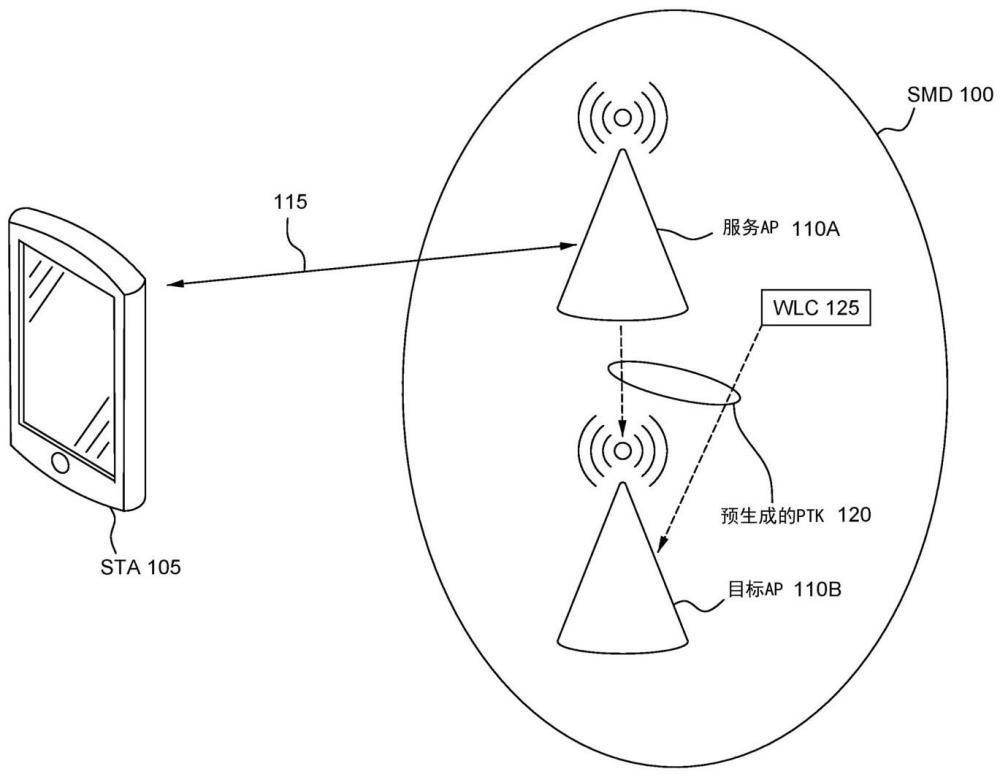
本公开中提出的实施例概括而言涉及使用预生成的密钥在无缝移动域(smd)中进行漫游。
背景技术:
1、超高可靠性研究组(uhr sg)和ieee 802.11bn(wi-fi 8)已经讨论了漫游增强,以支持更可靠且无缝的漫游。为了实现无缝漫游,期望减少漫游转换时间并且最小化由于漫游相关操作而增加的延迟。
2、利用快速转换(ft),生成密钥层级,其中为移动域中的每个接入点(ap)生成成对主密钥(pmk)。即,为与移动域关联的每个站(sta)或客户端创建根密钥(称为pmk r0)。然后从根密钥pmk r0生成每个ap的pmk(即pmk r1)。当sta在移动域中的ap之间漫游时,sta和ap都必须生成新的成对临时密钥(ptk)。这是使用sta与新ap之间的随机数交换来执行的,从而增加了漫游时间。
技术实现思路
1.一种网络设备,包括:
2.根据权利要求1所述的网络设备,其中所述加密内容包括加密数据和加密管理帧中的至少一者。
3.根据权利要求1或2所述的网络设备,其中当与所述第一ap、所述第二ap和所述smd中的至少一个其他ap交换加密内容时,所述无线设备使用相同的ptk。
4.根据权利要求3所述的网络设备,所述操作还包括:
5.根据权利要求4所述的网络设备,所述操作还包括在使所述ptk对所述第二ap可用之后:
6.根据权利要求4或5所述的网络设备,所述操作还包括:
7.根据任一前述权利要求所述的网络设备,所述操作还包括:
8.根据权利要求7所述的网络设备,其中,用于所述smd中包括所述第二ap的所述多个ap的所述不同的ptk是在所述第一ap处生成的,而不需要在所述无线设备与所述第二ap或所述smd中的所述多个ap之间进行单独随机数交换。
9.根据任一前述权利要求所述的网络设备,其中所述ptk是使用所述smd的标识符生成的,其中所述smd的标识符能够是smd mac地址或smd id中的一个。
10.根据权利要求9所述的网络设备,其中所述smd的标识符是所述smd mac地址,其中所述smd mac地址是以下之一:不同于所述smd中每个ap的mac地址,或者与所述smd中的ap之一的mac地址相同。
11.根据权利要求9所述的网络设备,其中所述smd的标识符是所述smd id,所述smd id短于mac地址。
12.一种方法,包括:
13.根据权利要求12所述的方法,其中所述ptk是在所述第一ap处生成的,而不需要在所述无线设备与所述第二ap之间进行单独随机数交换。
14.根据权利要求12或13所述的方法,其中当与所述第一ap、所述第二ap和所述smd中的至少一个其他ap交换加密内容时,所述无线设备使用相同的ptk,
15.根据权利要求14所述的方法,还包括在使所述ptk对所述第二ap可用之后:
16.根据权利要求14或15所述的方法,还包括:
17.一种网络设备,包括:
18.根据权利要求17所述的网络设备,所述操作还包括:
19.根据权利要求17或18所述的网络设备,其中所述smd的标识符是所述smd mac地址,其中所述smd mac地址是以下之一:不同于所述smd中每个ap的mac地址,或者与所述smd中的ap之一的mac地址相同。
20.根据权利要求17至19中任一项所述的网络设备,其中所述smd的标识符是所述smdid,所述smd id短于mac地址。
21.一种方法,包括在无线设备关联到无缝移动域(smd)中的接入点(ap)之后,或当无线设备关联到无缝移动域(smd)中的接入点(ap)时:
22.一种计算机可读介质,其承载指令,所述指令在由一个或多个处理器执行时使权利要求12至16和/或20中任一项所述的方法被执行。
版权声明:本站专利文献数据主要来源于国家知识产权局等公开渠道,由 技术新讯 进行整理汇编。页面设计及数据汇编的著作权归本站所有。全部内容仅供个人学习、科研评估与技术交流参考,严禁用于任何商业用途(包括但不限于直接生产制造、技术转让、倒卖数据等)。
免责条款:专利技术具有时效性,本站不对资料的绝对准确性、完整性和可实施性提供任何明示或暗示的担保。因参考本站内容造成的直接或间接损失,本站不承担相关法律责任。若您认为本站内容有侵权问题,请及时提供权属证明与我们联系,本站将在核实后依法处理。反馈意见:yyfuon@163.com