
一种基于RASP的用户访问行为处理方法和相关设备与流程
本发明涉及网络安全,尤其是一种基于rasp的用户访问行为处理方法和相关设备。
背景技术:
1、随着数字化转型加速,金融、通信等行业业务系统承载海量客户敏感数据(如短信、定位、身份信息等),但黑灰产与电信诈骗频发,数据窃取、贩卖导致隐私泄露、财产损失等问题日益严峻,传统安全防护已难以满足高风险数据全生命周期管控需求。
2、目前,对高风险数据进行识别的相关技术存在的缺点包括:一些相关技术在识别高风险数据时需停机部署业务系统,无法解析https/tls1.3等加密流量,且资源消耗过高(例如cpu占用率>50%),难以适配qps1万级高并发场景,即存在侵入性强且性能低下等问题;一些相关技术依赖ip地址、操作频率等单一特征,导致f1值低(<0.75)、误报率高(>12%),且缺乏特征重要性可视化能力,无法满足gdpr等法规的审计要求,即存在单一特征模型精度与合规性不足等问题;一些相关技术缺乏实时拦截机制,审批流程响应时间长(>1分钟),仅依赖单点验证,易被恶意用户通过业务逻辑漏洞非正常获取敏感数据,即存在高风险操作管控滞后且安全性弱等问题。
技术实现思路
1、针对上述至少一个技术问题,本发明的目的在于提供一种基于rasp的用户访问行为处理方法和相关设备。
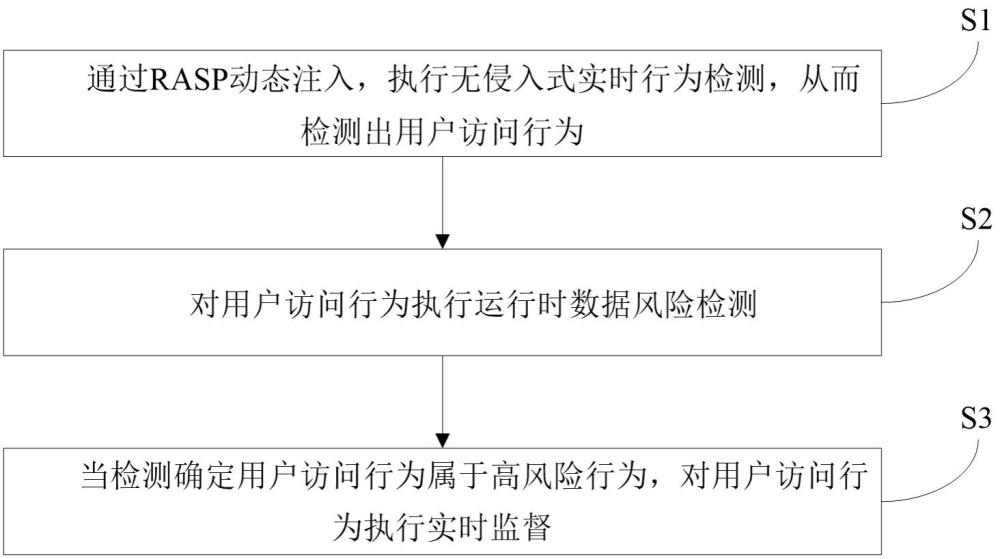
2、一方面,本发明实施例包括一种基于rasp的用户访问行为处理方法,所述基于rasp的用户访问行为处理方法包括:
3、通过rasp动态注入,执行无侵入式实时行为检测,从而检测出用户访问行为;
4、对所述用户访问行为执行运行时数据风险检测;
5、当检测确定所述用户访问行为属于高风险行为,对所述用户访问行为执行实时监督。
6、进一步地,所述通过rasp动态注入,执行无侵入式实时行为检测,从而检测出用户访问行为,包括:
7、加载jvm-ti工具接口实现agent热加载机制,通过所述jvm-ti工具接口,在业务类加载过程中植入行为检测代码;
8、通过asm框架,检测方法调用次数,当方法调用次数超过预设阈值,注入所述行为检测代码,通过所述行为检测代码检测出所述用户访问行为;
9、运行bloom filter过滤检测请求,通过phantomreference回收资源。
10、进一步地,所述对所述用户访问行为执行运行时数据风险检测,包括:
11、根据所述用户访问行为,构建复合特征工程,获得多维特征向量;
12、训练lightgbm模型;
13、部署所述lightgbm模型,将所述多维特征向量输入至所述lightgbm模型进行处理,获取所述lightgbm模型输出的风险检测结果。
14、进一步地,所述根据所述用户访问行为,构建复合特征工程,获得多维特征向量,包括:
15、提取所述用户访问行为的时间序列特征和ip地理迁移路径特征;
16、根据所述时间序列特征和所述ip地理迁移路径特征,构建所述多维特征向量。
17、进一步地,所述根据所述时间序列特征和所述ip地理迁移路径特征,构建所述多维特征向量,包括:
18、根据所述时间序列特征,提取用户登录时段均值和24小时操作频率;
19、根据所述ip地理迁移路径特征,计算ip迁移总距离和地区变更次数;
20、获取所述用户访问行为的gdpr敏感等级;
21、以所述用户登录时段均值、所述24小时操作频率、所述ip迁移总距离、所述地区变更次数和所述gdpr敏感等级,组成所述多维特征向量。
22、进一步地,所述训练lightgbm模型,包括:
23、设置动态树深度;
24、根据所述动态树深度,将所述lightgbm模型训练为二分类模型;
25、使用treeexplainer计算所述lightgbm模型输出的每个特征对应的sharp值;
26、根据所述sharp值解释所述lightgbm模型的决策结果。
27、进一步地,所述部署所述lightgbm模型,包括:
28、通过模型压缩技术,生成所述lightgbm模型的轻量化模型包;
29、通过rasp agent将所述lightgbm模型加载至业务系统。
30、进一步地,所述对所述用户访问行为执行实时监督,包括:
31、开始上级监督与审批流程;
32、构建监督内容和审批视图;
33、将所述监督内容和所述审批视图发送至上级,请求上级执行审批。
34、另一方面,本发明实施例还包括一种计算机装置,包括存储器和处理器,存储器用于存储至少一个程序,处理器用于加载至少一个程序以执行实施例中的基于rasp的用户访问行为处理方法。
35、另一方面,本发明实施例还包括一种计算机可读存储介质,其中存储有处理器可执行的程序,处理器可执行的程序在由处理器执行时用于执行实施例中的基于rasp的用户访问行为处理方法。
36、本发明的有益效果是:实施例中的基于rasp的用户访问行为处理方法,通过无侵入式动态防护、运行时数据风险检测、实时监督审批三大技术,实现高风险数据“检测-识别-监督”全流程闭环管控,有效解决传统技术性能瓶颈、精度不足与管控滞后问题,从而实现高风险数据操作的实时识别与管控,有效防范数据泄露与滥用,保障客户隐私及业务系统安全。
1.一种基于rasp的用户访问行为处理方法,其特征在于,所述基于rasp的用户访问行为处理方法包括:
2.根据权利要求1所述的基于rasp的用户访问行为处理方法,其特征在于,所述通过rasp动态注入,执行无侵入式实时行为检测,从而检测出用户访问行为,包括:
3.根据权利要求1所述的基于rasp的用户访问行为处理方法,其特征在于,所述对所述用户访问行为执行运行时数据风险检测,包括:
4.根据权利要求3所述的基于rasp的用户访问行为处理方法,其特征在于,所述根据所述用户访问行为,构建复合特征工程,获得多维特征向量,包括:
5.根据权利要求4所述的基于rasp的用户访问行为处理方法,其特征在于,所述根据所述时间序列特征和所述ip地理迁移路径特征,构建所述多维特征向量,包括:
6.根据权利要求3所述的基于rasp的用户访问行为处理方法,其特征在于,所述训练lightgbm模型,包括:
7.根据权利要求3所述的基于rasp的用户访问行为处理方法,其特征在于,所述部署所述lightgbm模型,包括:
8.根据权利要求1所述的基于rasp的用户访问行为处理方法,其特征在于,所述对所述用户访问行为执行实时监督,包括:
9.一种计算机装置,其特征在于,包括存储器和处理器,存储器用于存储至少一个程序,处理器用于加载至少一个程序以执行权利要求1-8任一项所述的基于rasp的用户访问行为处理方法。
10.一种计算机可读存储介质,其中存储有处理器可执行的程序,其特征在于,处理器可执行的程序在由处理器执行时用于执行权利要求1-8任一项所述的基于rasp的用户访问行为处理方法。
版权声明:本站专利文献数据主要来源于国家知识产权局等公开渠道,由 技术新讯 进行整理汇编。页面设计及数据汇编的著作权归本站所有。全部内容仅供个人学习、科研评估与技术交流参考,严禁用于任何商业用途(包括但不限于直接生产制造、技术转让、倒卖数据等)。
免责条款:专利技术具有时效性,本站不对资料的绝对准确性、完整性和可实施性提供任何明示或暗示的担保。因参考本站内容造成的直接或间接损失,本站不承担相关法律责任。若您认为本站内容有侵权问题,请及时提供权属证明与我们联系,本站将在核实后依法处理。反馈意见:yyfuon@163.com